Показаны сообщения с ярлыком выставки. Показать все сообщения

19.7.21

Об ИБ-спикерах и их мотивации выступать на мероприятиях

Вы думали, почему на конференциях по ИБ выступают Рустем Хайретдинов, Дима Мананников, Алексей Качалин, Антон Карпов, Дима Гадарь, Мона Архипова и другие достойные специалисты? Я не знаю, почему. Да и наверное неправильно додумывать за них об их причинах. Я хочу поделиться своим видением того, почему человек начинает выступать на конференциях. Будем считать это продолжением моего опуса об ИБ-блогерстве, написанном 5 лет назад. Многое из того, что было написано тогда, продолжает оставаться актуальным и в отношении спикеров ИБ-мероприятий, но отдельные моменты все-таки надо уточнить и прокомментировать. Тем более, что и повод на днях появился. 8 лет назад я уже пытался оформить свои причины участия в ИБ-мероприятиях, но за это время ситуация немного поменялась.

Итак, давайте посмотрим на мотивацию организатора мероприятия. Он, очевидно, заинтересован в том, чтобы заманить в свои ряды именитого, интересного или востребованного спикера, на которого пойдут участники, что позволит привлечь много денежных спонсоров и не только отбить, но и заработать на мероприятии (либо сразу, либо впоследствии). Для решения этой задачи в ход идут совершенно различные инструменты и подходы - давнее знакомство со спикером, запрос через друзей спикера, гонорар, запрос начальству, оплата перелета и проживания, предоставление доступа к материалам мероприятия, предоставление доступа к другим проектам организатора мероприятия и т.п.        Кто-то считает, что выступить на их мероприятии - это уже само по себе ценно и поэтому спикеры должны быть рады самому факту их приглашения на мероприятие. Кстати, это местами действительно так. Если бы меня пригласили выступить на RSA Conference, то я мог бы считать это некоей вершиной (возможно, промежуточной) для себя, как для спикера.

Кто-то из организаторов заманивает к себе спикеров тем, что они повысят свою экспертность и смогут получать больше зарплату. Последнее, конечно, вызывает только улыбку. Если человек не эксперт, то никакое выступление его экспертность не повысит (разве что он получит еще один опыт выступления, что тоже полезно, но слушателям нужно не это). Если же он признанный эксперт, то участие в большинстве отечественных мероприятий по ИБ на его экспертности никак не скажется (разве что его пригласят выступать в Госдуме или для олигархов в Барвиха Luxury Village). Если человек - неопытный спикер, но он работает на стороне заказчика, то возможность ему поделиться опытом ценна само по себе (и тоже никак не влияет на экспертность). В любом случае, бартер "выступление за рост экспертности" - это демонстрация непонимания того, что нужно спикеру.   

Попробую сформулировать причины, по которым спикер соглашается выступать на разных мероприятиях. Через многие из них я прошел за 30 лет в области ИБ, поэтому могу сказать, что они все имеют место быть (правда, на разных стадиях развития и известности спикера). Итак, я бы составил следующий перечень причин для выступлений:

  • Гонорар. Это самая очевидная для спикера и самая нелюбимая для организатора причина. Правда, стоит помнить, что чем известнее спикер, тем... нет, не больше гонорар, тем выше у него доходы по его основному месту работы (есть такая корреляция) и поэтому гонорар становится не столь уж значимой причиной для выступления. Тем более, что организаторы часто оценивают выступление исходя из часовой ставки, забывая про время, затрачиваемое на подготовку. Хороший спикер, если он не мотивационный, очень редко когда читает одну и ту же презентацию из года в год. Хороший спикер для каждого нового выступления делает новую презентацию или мастер-класс, что требует в разы больше часов на подготовку, что тоже требует определенной компенсации. Но оплата выступления, как и вообще платные мероприятия, - это больная тема, про которую я писал еще 10 лет назад, но без особого результата. 
  • Желание поделиться опытом. Как говорил Жванецкий, писАть, как и пИсать надо тогда, когда уже невмоготу. Также и с выступлениями. Часто хочется поделиться своим опытом, своими знаниями в аудиторией. И уже это одно может быть хорошим стимулом для того, чтобы спикер сказал "да" организаторам. 
  • Возможность обкатать новую тему. У меня бывало так, что я погружался в некую тему, но у меня все не хватало времени на то, чтобы поставить в ней некоторую промежуточную точку. Я все откладывал, откладывал... Потом, организаторы мероприятия спрашивают меня, чтобы я мог рассказать и я называл незавершенную еще тему, которая, вдруг, заинтересовывала и организаторов и аудиторию. Ее вставляли в программу и это мотивировало меня довести дело до конца.
  • Оттачивание навыков выступления. Для начинающего спикера это тоже может быть причиной, почему он соглашается на выступление. Опытный (во всех смыслах) обычно уже умеет говорить и правильно доносить свои мысли до аудитории. Начинающему это только предстоит. Выступление как раз и дает возможность наработать соответствующий опыт публичных выступлений. Организаторы его дают, получая взамен спикера. 
  • Новый формат выступления. Зато опытному спикеру может быть интересно обкатать новый формат выступления. Я под таким соусом раньше соглашался проводить киберучения или иные форматы с геймификацией, которые позволяют попробовать что-то новое. Существует под сотню разных форматов мероприятий по ИБ, которые можно опробовать, и иногда само это является интересной возможностью для спикера (если он такое практикует).  
  • Интересное место выступления. За свою жизнь я много где бывал, - и занимаясь туризмом в детстве и юности, и уже работаю и ездя в командировки. Поэтому интересное место, в которое спикер сам может быть никогда и не поедет, может стать прекрасным "гонораром" за выступление. Разумеется, это место должно быть интересным для спикера, а не для организатора. Мне вот интересно было бы посетить Камчатку и закрыть для себя "пояс гейзеров" (в Америке и в Исландии я уже их видел), Байкал или Путораны (это если рассматривать только российские места), но совсем неинтересно посетить Москву (да, иногда такое "интересное" место называют), Сочи (как говорилось в фильме "Москва слезам не верит", в Сочи хоть раз отдыхал каждый советский гражданин) и т.п. 
  • Понимание целевой аудитории. Где как не на мероприятиях можно услышать все, что целевая аудитория думает о вас и о вашем взгляде на мир (если, конечно, эта аудитория готова делиться этим взглядом, что тоже бывает не всегда)? Набившее оскомину выражение, что с аудиторией надо говорить на ее языке, может стать как раз той причиной, по которой вы согласитесь выступить где-то. Допустим, вы хотите понять, как и что думают об ИБ бухгалтера или кадровики? Или вас приглашают на мероприятие директоров по безопасности нефтяной компании? Это может быть мотивом для выступления. Если же речь идет об аудитории ибшников, то тут важно, кто они и будет ли у них возможность позадавать вам или вам им вопросы.   
  • Возможность встретиться с друзьями. В Фейсбуке частый комментарий по поводу того или иного мероприятия звучит так - "хочу встретиться с друзьями и коллегами". И иногда это действительно так. В обычной жизни сложно пересечься и пообщаться, а на мероприятии можно выкроить какое-то время для этого.
  • Новые знакомства. Кому-то нужны не старые друзья, а новые знакомства и расширение своей "социальной сети". Может быть для будущего карьерного роста, может быть для поиска кандидатов к себе на работу, может быть для продажи своих продуктов и услуг.
  • Возможность послушать коллег и узнать что-то новое. Спикеры такие же люди и также хотят получать новые знания, особенно в тех областях, в которых они не сильны. И возможность послушать других спикеров для них может являться очень интересным доводом сказать "да". Разумеется, если программа и спикеры интересные. Иногда спикеру можно предложить записи всех докладов, чтобы он смог в спокойной обстановке ознакомиться с ними.
  • Моя роль как спикера. В качестве кого меня зовут? Ключевой спикер, открывающий мероприятие (мое эго скажет спасибо)? Спикер с 20-тиминутным докладом? Участник панельной дискуссии? Ведущий мастер-класса? Фасилитатор? Модератор? От этого тоже зависит принятие решения об участии в мероприятии.  
  • Рост доверия и желание славы. Если я, выступив на мероприятии, получу свои толику славы, массу оваций, знакомства с нужными людьми, рост доверия к персональному бренду, то кому-то это важнее всего остального. Хотя со временем понимаешь, что просто известность, неподкрепленная иными причинами, перестает быть главным мотивом для выступлений.
  • Карьерный рост. Иногда организаторы ИБ-мероприятий приводят это в качестве заманухи на свои конференции. Если честно, то я не очень понимаю этого, так как зачастую именитые и известные спикеры сами являются высокопоставленными руководителями по ИБ и сами нанимают на работу, не ища такой возможности для себя. Если спикер начинающий, то да, у него может быть такая мотивация, но если она стоит во главе угла, то ничего хорошего из этого не выйдет. Если ты выступаешь, чтобы продать себя, а не чтобы поделиться полезным с аудиторией, то это видно сразу и отношение к такому спикеру будет соответствующим. Хотя да, он может добиться своей цели, но у аудитории он доверия больше вызывать не будет.    
  • Новые лица. У меня такого никогда не было, но пару раз я слышал от коллег высказывание: "Достали уже одни и те же спикеры на конференциях. Хочется новых лиц. Подамся с CFP". Да, у организаторов часто есть желание получить новые лица на мероприятие и на этот можно сыграть (правда, спикеру, а не организатору), подавшись со своим докладом и получив возможность разбавить "звезд советской эстрады", по 20 лет гастролирующих по России со своими "концертами".
  • Экономия. Это другая сторона медали, связанной с предыдущей причиной. ИБшник хочет поехать на интересное ему мероприятие по ИБ, но у него на это нет денег. Тогда он подается как спикер и если его выбирают, то он сильно экономит на проезде и проживании на площадке мероприятия. 
  • Репутация мероприятия. Я выше уже писал, что есть ряд мероприятий, которые можно было бы назвать некоей вершиной для спикера по ИБ (у каждого такой перечень свой). И если у мероприятия уже сложилась репутация, то приобщиться к ней само по себе может являться очень ценным для спикера.  
  • Организатор. Есть организаторы, с которыми хочется работать снова и снова. У них отличная репутация и в какой-то момент времени у тебя даже дружеские отношения могут сформироваться с ними. Ты готов им помогать, зная, что тебя не кинут и не обманут. А есть организаторы токсичные, которые не выполняют своих обещаний, которые говорят одно, а делают другое. Ты можешь повестить один раз, другой, но потом уже формируешь собственный черный список и ни при каких условиях больше не соглашаешься участвовать в мероприятиях этого организатора. В свое время была такая история с компанией "Форт-Росс", которая проводила мероприятия для CISO (и для CIO), потом собрала денег на выездное мероприятие и не выполнила свои обязательства, а потом и вовсе была неприятная ситуация с акционерами. Бывали случаи, когда твои контактами организаторы торгуют или занимаются сводничеством. Бывает и так, что твой контент начинают продавать, даже не получив на это предварительного разрешения и, конечно, не выплачивая никакого роялти. Причем бывают вообще анекдотичные истории. Организаторы начинают продавать твои выступления, считая, что раз ты согласился у них выступить, то ты автоматом согласился, что твои выступления потом можно продавать, не платя тебе никакого вознаграждения. Потом оказывается, что они не смогли ничего продать и тогда тебе заявляют, что мы вам ничего не должны, так как никому ничего не продали (как связано неумение продавать с отказом от авторского вознаграждения я не знаю). А потом тебе еще и заявляют, что вы у нас в базе и мы будем продавать доступ к вашим контактам (позже оговорившись, что это будет с вашего согласия). Про законодательство о персональных данных, которое запрещает использовать персданные в целях, которые не были оговорены при их сборе, организаторы, видимо, не в курсе.
  • Спонсоры. Иногда токсичными бывают не только организаторы, но и спонсоры, с которыми спикер может на захотеть связывать свое имя. Особенно если этот спонсор купил право вставить свой логотип в твой доклад/презентацию или ты должен модерировать секцию с его участием или у тебя и вовсе совместный доклад с ним. Но бывает и наоборот. Мероприятие проводится "при участии" именитой организации или даже регулятора, от которого на мероприятии будет высокопоставленный человек, доступ к которому интересен спикеру. Тоже вполне себе причина для участия в мероприятии.
  • Неудобно отказать. Эту причину я комментировать не буду. Бывает, что тут сказать...

Вот такой вот набор причин, почему спикер может сказать "Да" (или "Нет") участию в мероприятии по ИБ. Но если попробовать выразить все эти мотивы более коротко, то выступление - это время, которое помогает или не помогает спикеру достигать поставленных им самому себе целей (ну или его работодателем, но спонсорские выступления - это отдельная тема для обсуждения). Зная спикера, его мысли, его планы, его желания (а это отличает хорошего организатора мероприятий от временщика), можно предложить ему ровно то, что его заинтересует и что повысит шансы на его участие в мероприятии, от чего выиграют все - и спикер, и организатор, и аудитория. А в противном случае получается какая-то инфоцыганщина :-(

15.6.21

Разбитая чашка кинцуги, как символ современной ИБ, или о чем говорили на RSA Conference 2021

Кинцуги - это японское искусство реставрации керамических изделий, которое, как и многое, что есть в Японии, имеет свой философский смысл. Согласно нему трещины и поломки являются неотъемлемой частью, неотделимой от самого объекта и его истории, и скрывать их и "замазывать" не имеет никакого смысла. Так и с инцидентами ИБ. Да, они происходят. Да, они наносят урон бизнесу, который, однако, может восстановиться после них и продолжить свое развитие. Не надо скрывать инциденты или считать их концом всего. Жизнь продолжается!

Еще один слайд с аналогиями ИБ

Именно с такой аналогии началась конференция  RSA 2021, завершившаяся почти месяц назад, а у меня все не доходили руки, чтобы о ней написать. В этом году тема устойчивости (resilience) пронизывала красной нитью все мероприятие, которое проходило целиком в онлайн-формате. Могу сказать, что получилось очень неплохо. Да, нехватало нетворкинга и очных дискуссий, который все-таки имеют свою атмосферу, отличную от виртуальных выступлений. Но организаторы смогли все-таки показать, что и онлайн может быть интересным. Рекламы почти нет (как и всегда), куча практики, множество дискуссий и интерактивных сессий, возможность задавать вопросы спикерам (на очной RSAC это всегда было непросто). И все это за почти пять сотен долларов, что гораздо дешевле прошлогодних RSAC, цена участия в которых начиналась с 2-х тысяч; плюс стоимость перелета и проживания. И хотя отсутствие очных встреч оттолкнуло ряд участников, более 16000 человек на RSAC все-таки пришли.

Я не буду подробно погружаться в каждый из нескольких сотен докладов (а как и на обычной RSAC и в этот раз параллельно проходило около 10 сессий), но ключевые направления и наиболее популярные темы подсвечу. Тем более, что они характеризуют определенные тенденции на рынке ИБ. Итак, мои наблюдения (тезисно):

  1. Очень активно обсуждалась тема кибербезопасности в авиации и медицине. И если последнее понятно (атаки шифровальщиков на медицинские организации и проникновения в фармацевтические компании, занимающиеся исследованиями COVID-19), то внимание к авиационной ИБ для меня стало некоторым открытием. Вроде как инцидентов серьезных в этом сегменте не было; как и новых регулятивных требований. В любом случае именно эти две отрасли стали наиболее популярными на RSAC. Финансы, госы, транспорт, нефтянка, энергетика и т.п. не удостоились чести быть активно представленными на мероприятии.
  2. Машинное обучение (не поворачивается у меня язык называть это искусственным интеллектом) стало еще одной горячей темой RSAC, но дифирамбов этой технологии уже никто не поет. Надо признать, что на пути активного внедрения ML в ИБ встало несколько сложностей, а именно отсутствие актуальных и публичных датасетов, а также отсутствие тех, кого на английском языке модно называть data scientist. Без первого сложно обучать модели ML; без второго - разрабатывать сами модели. И хотя аналитиков данных сегодня выпускают все кому не лень, прикладных аналитиков среди них почти нет. Ну не будем же мы всерьез называть аналитиком данных того, кто прошел двухнедельные курсы по Python и умеет извлекать ключевые слова из массива данных или суммировать значения в таблице. Но даже при наличии аналитиков возникает вопрос с тем, на чем они будут обкатывать свои данные - несмотря на прогнозы Рустема Хайретдинова, что скоро датасеты по ИБ будут выкладывать в открытый доступ и они перестанут быть конкурентным преимуществом, до этого еще очень далеко. Такие датасеты, еще и регулярно обновляемые и размеченные, находятся в собственности крупных игроков рынка и они делиться ими не спешат. Остальным же остается довольствоваться датасетом KDD 99 :-)
  3. На удивление популярной стала тема моделирования угроз, о которой говорили многие, приводя различные примеры моделей и подходов к моделированию для различных систем - от облаков до АСУ ТП. Отдельно хотелось бы отметить интересный мастер-класс по форкастированию угроз, то есть, по-русски, по научному предсказанию того, что будет в долгосрочной перспективе и на горизонте в 7-10 лет. Интересное было упражнение - надо будет его как-нибудь повторить на других данных. Кстати, практики на RSAC было немало, что необычно для онлайн-мероприятий. Но предварительная подготовка и хорошее модерирование показали, что даже не собирая людей в одной комнате, можно отлично проводить лабораторные работы, давать задания, принимать ответы и т.п. 
  4. Предсказуемо много говорили про матрицу MITRE ATT&CK и ее применение в различных сценариях ИБ - от редтиминга до моделирования угроз, от оценки средств защиты до формирования стратегии ИБ. У меня в последнее время в блоге тоже немало заметок по этому фреймворку и я планирую продолжить писать про него.
  5. После истории с SUNBURST немало докладов было посвящено атакам на цепочки поставок и тому, как с ними бороться. Примерно такая же история была в свое время с WannaCry - после него многие ИБ-компании рассказывали, как надо обнаруживать и предотвращать эту угрозу. Правда, почему их решения не обнаруживали WannaCry ДО его начала (хотя прошел месяц с момента публикации данных об уязвимости до начала эпидемии), никто не отвечал :-) Так и с проникновением в сеть компании SolarWinds. Но идеи были озвучены интересные и эта тема осстанется популярной на ближайшее время.
  6. Удивительно, но, в отличие от прошлых лет почти никто не обвинял русских хакеров (исключая Альперовича). Вообще тему атрибуции обходили стороной, видимо, понимая, что делать выводы о принадлежности хакеров тому или иному государству, не пристало на серьезной конференции специалистов по ИБ. 
  7. Новых технологий по ИБ представлено почти не было, исключая, пожалуй, Attack Surface Management, о которых я писал несколько дней назад. Но зато из всех щелей звучало три аббревиатуры - ZT (Zero Trust), XDR (eXtended Detection & Response) и SASE (Secure Access Service Edge). Я про них уже тоже писал - про ZT аж в 2014-м году еще, про SASE пару лет назад. Но это, по сути, и не новые технологии, а скорее новый взгляд на комбинирование этих технологий для достижения новых результатов. ZT - это ответ на размывание периметра и необходимость обеспечивать непрерывный контроль доступа по динамическим правилам. XDR - это новый взгляд на обнаружение угроз, когда разные системы (хостовые, сетевые, облачные и т.п.) объединяются в единый комплекс для обнаружения того, что ранее было скрыто от отдельных решений по мониторингу. Не удивлюсь, если скоро кто-то скажет, что SIEM мертвы и нужно переходить на XDR. Ну а SASE  - это очевидный ответ на переход всех в облака и нехватку кадров для решения всех вопросов ИБ своими силами.
  8. С технологической точки зрения также немало докладов было посвящено безопасности АСУ ТП и приложениям. Но это тренд последних лет, который просто усиливается.
  9. А SOCи? Как же SOCи? Эта аббревиатура тоже слышалась из всех динамиков, но не как самостоятельное направление, а как необходимый элемент любой системы ИБ любой организации, в котором аккумулируются все усилия по мониторингу (с помощью XDR и SASE в том числе) и реагированию на инциденты на широкий спектр атак - от шифровальщиков (про них, кстати, много не говорили, видимо все сказав на прошедшем в рамках RSAC Ransomware Summit пару лет назад).
Вот такая картинка вырисовывается. Каких-то прорывов и откровений не звучало - скорее все обсуждали, как обеспечить киберустойчивость предприятий в условиях постоянных атак. В целом мне мероприятие понравилось. Хотя и не хватило живого общения, брожения по стендам вендоров, споров в близлежащих барах и вечерних посиделок. Интересно, что на выставке раньше было раза в 3-4 больше экспонентов, чем в онлайне, что странно. По идее порог входа в онлайн гораздо ниже - просто выложи свои материалы на страницу и собирай лиды. Но, видимо, этот пассивный маркетинг уже не работает и компании не хотят тратить на него усилия, желая очного общения, демонстраций на стендах, рассказа о преимуществах глядя в глаза посетителям. Этого не хватало, да.

Но я лишний раз убедился, что сделать онлайн-мероприятие, которое не будет жалким подобием своей оффлайн-версии вполне возможно. И у него будут свои фишки и отличительные особенности. И ты не будешь думать "посмотрю доклад в записи на ускоренной перемотке", так как немалое количество сессий просто не записывалось, предполагая живое общение, а часть требовало непосредственного вовлечения в лабораторные работы, которые тоже никто не записывал и по окончании RSAC уже не предоставлял доступ к удаленным стендам и лабам.


ЗЫ. Пойду разгребать свои записи с RSAC - было немало того, что достойно того, чтобы про него написать.

15.3.21

Список значимых отечественных мероприятий по ИБ в 2021-м году

Страна просыпается от изоляции, организаторы мероприятий выходят из онлайн-спячки и начинают планировать очные мероприятия по ИБ. Пришло время и мне вернуться к ведению списка значимых мероприятий по ИБ, о которых уже известно, что они будут проходить в очном формате в этом году. Сразу отмечу, что список носит сугубо субъективный характер и не претендует на полноту (многие региональные мероприятия в нем вообще отсутствуют).

Итак, на текущий момент известно о следующих очных мероприятиях:

Вот такой список. Кроме того, мне известны планы по запуску еще нескольких конференционных проектов, которые могут стать знаковыми и повторяющимися для России, но говорить о них пока рано. Однако, как только сведения о них станут доступны, я сразу внесу их в список.

11.12.20

Техническое задание на платформу для проведения виртуальных ИБ-мероприятий

Надысь принимал я участие в одном виртуальном мероприятии крупной ИТ-компании, которая, имея в своем портфолио решения для проведения нормальных видео-конференций и сервисов для групповой работы, почему-то выбрала Zoom. И дело не в том, что Zoom - это решение для домашнего пользования и еще долго не станет корпоративным инструментом с точки зрения отношения к ИБ, а в том, что Zoom не позволяет организовать именно конференции с разными докладчиками, в несколько потоков, с нормальной обратной связью и т.п. А тут еще прошли SOC Live и SOCstock, в которых мне тоже довелось участвовать.. Так что у меня накопилось некоторое количество наблюдений и идей, которые необходимо учитывать, чтобы превратить вебинар на стероидах, как говорит Денис Горчаков, в полноценное мероприятие, на котором интересно.

Итак, в ТЗ на организацию нормального виртуального мероприятия по ИБ я бы включил:

  1. Возможность нетворкинга. Иногда хочется просто потрепаться во время скучного или уже известного доклада. Отдельный канал/комната для этого были бы полезны.

    Здесь виден набор каналов/комнат, в которых участвует слушатель

  2. Возможность задания вопросов спикерам. Это должен делать или модератор, который разбирается в теме и выбирает из пула пришедших вопросов интересные, или сам спикер должен видеть вопросы и иметь возможность ответить на них. При этом вопросы надо задавать не в общем чате, а именно в рамках того самого выступления, которое интересует.

    Вопросы к докладчику и его докладу не смешиваются с остальными

    Можно также сделать рейтинг вопросов, чтобы сами зрители/участники могли голосовать за понравившиеся им и те, что наберут большее число баллов, сразу поднимались бы в списке вопросов на самый верх.


  3. Возможность обсуждения конкретного доклада/выступления. Иметь отдельный канал/комнату для этого очень важно. Иногда хочется поделиться своим опытом или показать себя или послушать других. Так формируется своя жизнь вокруг мероприятия, которая может быть даже ценнее трансляции самих докладов.


    И всегда под рукой хорошо иметь список всех каналов, в которых вы общаетесь.

  4. Возможность скачать материалы. Ну это очевидное требование и оно является одним из самых популярных на любом мероприятии. Но если к презентации доклада можно было бы прикладывать и еще какие-то полезные материалы, то было бы офигенно.


  5. Возможность просмотреть видео выступления еще раз. Тоже самое.
  6. Возможность организации персональных комнат для общения. Не могу сказать, что я пользовался такой возможностью где-то, но иногда во время конференции хочется задать вопрос спикеру в частном порядке. Приватный чат или отдельная комната для этого подошли бы как нельзя лучше. Правда, при условии, что докладчик к этому готов и организаторы с ним это проговорили заранее.


    Также бывает иногда нужно написать что-то другому участнику. Такая функция тоже могла бы быть полезной, хотя только в том случае, если у вас нет контактов участника и вы можете общаться только через платформу (и он захочет с вами общаться).


  7. Организация рейтинга выступлений и спикеров, чтобы сразу можно было понять (и наградить) лучших. Участникам может это и все равно, но спикерам бывает приятно, если их выступления попадают в тройку самых-самых.
  8. Возможность связаться с поддержкой для решения технических проблем и вопросов.

    Не лучший пример - время ответа поддержки прогнозировалось на уровне нескольких часов

  9. Возможность составить собственное расписание с контролем пересекающихся по времени выступлений. В онлайне пересечение, конечно, не столь критично (можно вывести на разные мониторы или в разные вкладки), но все равно было бы полезно.

    Справа область отображает ваши каналы общения, а слева общее меню мероприятия

  10. Возможность самому инициировать какие либо обсуждения (свой канал/комната).


  11. Возможность делать заметки к выступления и потом их выгружать.

    Обратите внимание на секцию Notes справа - она для собственных заметок


  12. Возможность подсвечивать важные комментарии, например, от ведущих или модераторов, уведомления от организаторов и т.п. Это можно делать как в чате/канале/комнате, так и делать общий для всего мероприятия Live Feed.


  13. Возможность геймификации в виде зарабатывания баллов за участие в тех или иных активностях онлайн-мероприятия. По сути речь идет о дополнительном вовлечении слушателей в работу онлайн-конференций.


  14. Возможность выгрузить свое расписание в виде отдельного .ics-файла для подгрузки в собственный календарь.


  15. Возможность сделать выгрузку своего расписания для удобства работы с ним или отправки друзьям и коллегам. Например, в формате Excel.


  16. Возможность напоминания о запланированных в собственном расписании докладах и сессиях.
На самом деле список функций, которыми должна обладать платформа для проведения онлайн-конференций, можно продолжать достаточно долго. И это я только набросал идей, которые были бы интересны слушателям. А ведь есть еще возможности, которые были бы востребованы организаторами и спонсорами мероприятий. Но уже по приведенному выше списку, основанному на моем опыте участия в виртуальных мероприятиях по ИБ, становится понятно, что Zoom здесь и рядом не лежал. Как, собственно, и многие другие платформы, неплохо подходящие для онлайн-совещаний,  вебинаров или дистанционного обучения, но совершенно неприспособленные именно для вовлечения людей в длительное виртуальное мероприятие.

ЗЫ. Материалы с SOC Live были опубликованы на сайте мероприятия, а видео - на Youtube. А вот материалы с SOCstock так в публичном доступе и не появились.

8.12.20

Обзор SOCstock или что я не услышал на SOC Live. Часть 2.5 :-)

Не успел закончиться SOC Live, презентации и видео с которого выложили вчера в открытый доступ, как через день в США прошло другое онлайн-мероприятие, целиком посвященное теме SOC - SOCstock. По задумке организаторов, компании Siemplify, называющей себя независимым игроком рынка SOAR №1 (просто других некупленных уже не осталось), это должно было дать отсылку к знаковому концерту в Вудстоке, который собрал всех хиппи того времени. SOCstock тоже собрал немало специалистов по SOC - по заявлениям, не менее полутора тысяч человек (в реальности - около 600), которые в течение 9 часов слушали в два потока рассказы разных экспертов о тех или иных аспектах функционирования центров мониторинга ИБ. И, как это не парадоксально, если с точки зрения концепции и формата мероприятия SOCstock и SOC Live оказались очень похожи, то по контенту они практически идеально дополняли друг друга. Если у нас больше говорилось об аутсорсинговых услугах SOC, различных кейсах при расследовании, взаимодействии с ГосСОПКОЙ, работе с заказчиками и т.п., то на супостатном SOC "Forum" больше говорили об автоматизации, персонале, выгорании, threat hunting'е, threat intelligence, зрелости SOCов и т.п. Да, там тоже была реклама, но, как правило, она была завуалирована в очень интересных докладах и докладчики не сильно злоупотребляли рассказом о местах своей работы.

Началось все с музыкальной пазой (ею же все и завершилось), в которой ветеран Вудстока бренчал на гитаре и пел заунывные песни о бренности бытия, настраивая всех на активную работу :-) Кстати, по Москве мероприятие закончилось в 3 утра.

После того, как все участники собрались и расселись по своим виртуальным местам, начался ключевой доклад от Брайна Кребса, известного ИБ-журналиста. Кстати, можно спорить о том, насколько Кребс - специалист по ИБ, но вопросов ему в онлайне задавали немало. И это было гораздо интереснее, чем слушать свадебного генерала из какого-нибудь регулятора или ведомства, с которых любят начинать российские мероприятия по ИБ. 

В последовавшей за ключевым докладом дискуссии руководители нескольких американских SOCов рассказывали о текущем состоянии своей деятельности. Пересказывать ее не имеет смысла - ее надо слушать. Кстати, о том, почему везде висит значок Zoom. В отличие от SOC Live, в котором спикеры участвовали очно из студии, спикеры SOCstock подключались с разных концов США и поэтому собрать их вместе не предстаавлялось возможным. Поэтому видео-поток с Zoom транслировался уже через платформу мероприятия. Было не так живо, как на SOC Live, но иначе и не получилось бы для такой децентрализованной страны как США. 

Затем конференция разделилась на 2 потока, в каждом из которых доклады длились по 30 минут. Кстати, мне кажется, что 30-тиминутные доклады для таких форматов (и 45 минут для дискуссий) лучше заходят, чем 20-тиминутные, как на SOC Live. По крайней мере мне не хватило этих 10 минут в обоих своих выступлениях - и про мониторинг ИБ удаленного доступа, и про две другие альтернативы между своим и аутсорсинговым SOC. Из интересных докладов я бы отметил следующие.

Gert Jan Bruggnik рассказывал про adversary playbook, инструмент, который позволяет описать профиль нарушителя, его техники и тактики, чтобы эффективно и оперативно использовать эти сведения про мониторинге и атрибуции инцидентов, а также, в большей степени, для организации red team'инга. Куча примеров, куча ссылок на различные Интернет-ресурсы, никакой рекламы (кроме своей книги). Отличный был доклад.


Не менее интересным был доклад и от компании Siemplify, которая рассказала как о том, что такое SOAR и зачем нужна автоматизации в SOC, так и привела немало сценариев, в которых автоматизация действительно помогает специалистам по мониторингу ИБ. Причем это были как достаточно стандартные сценарии типа фишинговой атаки или подбора пароля, так и менее распространенные, такие как утечка данных из облака или обработка фидов о киберугрозах во время пандемии COVID-19.      

Как я уже писал выше, некоторые доклады были не очень интересными, так слишком явно продвигали определенные продукты по ИБ. Например, из доклада про Threat Hunting я смог вытащить только этот слайд:
из доклада про EDR только этот:

а из доклада "обманного" вендора вот этот (я вообще скептически отношусь к перспективам этой технологии, помня уж три ее попытки выйти на рынок и все как-то безуспешно): 

А вот Роб ван Ос не обманул ожиданий - рассказал и о том, как оценивать эффективность (про это спрашивали многих докладчиков и участников пленарных сессий) и зрелость центра мониторинга, и какие модели использовать для оценки возможностей SOC и т.д. Кстати, на последний вопрос, как ни странно, ответ оказался не модель SOC-CMM от авторства самого Роба. В списке популярных она занимает 3-е место после MITRE ATT&CK и NIST CSF. DeTT&CT, CIS 20, CREST SOC и другие тоже были упомянуты, но они оказались не столь популярными.


Как я написал выше, одной из популярных тем SOCstock было выгорание персонала, его карьерный рост, формирование заинтересованности в работе аналитика SOC и т.п. Об этом говорили на еще парочке дискуссий, а также в докладе Аманды Феннели, CISO из Relativity. Она делилась опытом, как можно сделать SOC еще лучше, если фокусироваться не на технологиях, а на людях и процессах. 

Представитель Anomali не смог обойтись без рекламы свой платформы по анализу угроз, но очень грамотно вплел ее в рассказ о том, что такое нормальный процесс Threat Intel, чем он отличается от просто сбора фидов и какую пользу можно получить, если оперировать не просто фидами с IOCами от внешних источников (привет ГосСОПКА и ФинЦЕРТ), но и активно добавлять в них свой собственный контекст, которые сообща только и дают возможность на основе TI-процесса принимать адекватные решения, а не просто загружать индикаторы в SIEM и думать, что вот оно, счастье наступило.


Карсон Циммерман, автор руководства MITRE по "10 стратегиям первоклассного SOC", которое сейчас переводится на русский язык компанией R-Vision, рассказывал о том, как вывести обнаружение угроз на новый уровень. Подход "поставил сенсор и забыл" больше не работает и поэтому надо более внимательно относиться к покрытию SOCом различных систем, используемым технологиям мониторинга, их настройке, а не использованию "из коробки", и т.п. Примерно о том же я начал писать в ноябре и продолжу в декабре.

Еще одним хедлайнером SOCstock стал Антон Чувакин, который закрывал программу форума рассказом о том, что изменилось в SOCах за последние годы. Мне этот доклад напомнил выступление Антона в мае 2017-го года в Москве, когда Gartner собирал ограниченный круг заказчиков, для которого Антон рассказывал о SOCах и других технологиях ИБ. А может просто я слишком много материалов по SOC просмотрел "имени Gartner", что у меня уже в глаза двоится. Из интересного запомнилось заключение выступления, в котором подняли классическую тему о том, что <технология ИБ> мертва. Такое говорили о системах предотвращения вторжения, о SIEMах и вот теперь о SOCах. Антон не опроверг, но и не подтвердил этот тезис, уточнив, что если речь идет о SOC, как о помещении с плазмами, то да, такой подход мертв. И тут впору вспомнить требования ФСТЭК к SOCам, которые требуют не только указания в лицензии места совершения преступления оказания лицензируемого вида деятельности, но и аттестации информационной системы SOCа. До свидения виртуальные и мобильные SOC с распределенным персоналом. Кстати, ФСТЭК закрывает глаза на те SOCи, которые для оказания услуг используют облачные SIEM, размещенные зарубежом, а также сотрудников, которые вот уже скоро год как работающих удаленно, из дома, что, разумеется, в лицензии ФСТЭК не указано.


Вот такое было мероприятие. Материалы с него пока недоступны и не факт, что будут (кроме доступа к записи онлайн-трансляции), что не позволяет разместить ссылку на них. Но хочу вновь отметить, что программа оказалась прям дополняющей наш SOC Live, что и позволило мне в заголовке заметки написать про "часть 2.5". За сим откланиваюсь и буду готовить еще одну заметку про SOC Live, завершающую эту серию.

3.12.20

Обзор выступлений с SOC Live. Часть 2

А я продолжаю обзор презентаций, прозвучавших в рамках второго канала SOC Live. Открыл первый поток "Эффективный SOC: лучшие практики" Алексей Новиков из НКЦКИ, который... который, к сожалению, не сказал ничего нового. Вроде бы ГосСОПКА и НКЦКИ существуют уже не первый год, но доклады по-прежнему строятся вокруг "присылайте данные по инцидентам в НКЦКИ и мы обработаем их в нашей TIP". Ну, блин. Неужели нет ничего более интересного, что НКЦКИ мог бы рассказать для специалистов? Как работает TIP? Какой жизненный цикл и workflow по получаемым и обрабатываемым данным? Каково распределение по типам инцидентов за время, прошедшее с прошлого SOC Forum? Статистика должна была накопиться уже достойная и она явно не секретная, чтобы ее утаивать... Но если не хочется делиться практикой, расскажите про нормативку. Почему на методических рекомендациях по реагированию на инциденты висит "гриф"? Как решать вопрос с передачей данных об инцидентах дочкам иностранных компаний (эта тема уже несколько лет "висит" и НКЦКИ обещал ответить на нее еще в прошлом году)? Когда и какие появятся требования к средствами ГосСОПКА, о которых говорится и в приказах ФСБ и в проектах НПА Правительства и Президента по импортозамещению в КИИ? Да много каких вопросов накопилось к регулятору именно в контексте мониторинга. Но нет... Жаль...

Вторым довелось выступать мне - я заменял внезапно заболевшего Руслана Иванова из Cisco. Удивительно, что несмотря на 9 месяцев самоизоляции, которая поменяла подходы к ИБ в организациях и, соответственно, к мониторингу ИБ, про коронавирус на SOC Live не говорил почти никто. Я в презентации как раз и коснулся этого вопроса, уделив внимание тому, как мониторить удаленные рабочие места, облака, периметр, ЦОД и каналы связи. В заключение своего короткого выступления я коснулся того, как выстраивать работу самого SOC, если его аналитики сами переведены на удаленку.  Но интересующимся последней темой я бы порекомендовал статью на Хабре, где этот вопрос раскрыт более детально, чем в презентации.

Кстати, о статьях. Во вчерашнем обзоре я упомянул про секцию, в которой SOCостроители делились своим опытом ошибок. Я бы тоже хотел поделиться таким опытом, который был описан мной в статье для последнего выпуска журнала "Информационная безопасность банков". Описанные мной 12 ошибок были накоплены в результате проектов по аудиту или проектированию SOC, в которых мне довелось участвовать за последнее время (а Cisco достаточно активно занимается таким консалтингом, не обремененным сопутствующей продажей SIEMов или услуг по аутсорсингу).

Третьим в потоке выступил Иван Мелехин из Информзащиты, который поделился опытом формирования технического задания на оказание услуг по аутсорсингу функции мониторинга ИБ. Парой недель ранее команда Ивана стала победителем The Standoff в категории защитников, лучше других защитивших свои ИТ-активы и проведя расследования инцидентов в отношении их, о чем Иван скромно указал на последнем слайде своей презентации. 

Второй поток второго канала, который комментировал Алексей Комаров (возможно, он напишет об этом у себя в блоге), был посвящен технологиям SOC. Начал его Владимир Дрюков из Ростелеком-Солара, который сделал обзор того, как поменялись подходы злоумышленников и методы мониторинга и реагирования на инциденты ИБ за последние 5 лет, прошедшие со времен первого SOC Forum. 


Кстати, первый SOC Forum, прошедший в 2015-м году, коренным образом отличался от того, что происходило в этом году. Тогда я даже написал, что это был не SOC Forum, а SIEM или даже Arcsight Forum, так как очень уж много говорилось о конкретных технических решениях. Сейчас SOC Forum стал гораздо более зрелым в этом вопросе и голимой рекламы практически не было. Хотя, конечно, исключения попадали. Например, доклад представителя Security Vision, который был посвящен целиком продуктам этой компании (я даже скриншоты слайдов презентации не стал делать). В следующем докладе, Дениса Кораблева из Positive Technologies, тоже было слишком много рекламы, а именно относительно их нового продукта - песочницы, выпущенной в апреле этого года. Видимо, надо было прорекламировать это решение, обернув его в немного экспертный доклад. Вообще доклады от Позитива на SOC Live вызвали в этом году одно сожаление - наверное все усилия были потрачены на прошедший тремя неделями ранее The Standoff и все экспертные доклады остались там, а повторяться коллеги не захотели.

На продолжившемся после развлекательной ИБ-игры "Голосо истины" потоке по технологиям SOC первым выступил Дмитрий Купецкий из Fortinet. Доклад был тоже рекламным и поэтому рассказывать про него не имеет смысла. Вторым был Александр Бондаренко из компании R-Vision, который, как и я, коснулся темы новой реальности и ее влияния на ИБ, а затем, приведя много разных цифр из зарубежных отчетов по Threat Hunting и управлению активами, плавно прорекламировал новый продукт R-Vision в области обманных решений (deception). Тоже оставлю это без комментариев и скриншотов. Как по мне, так это малоперспективное направление, к которому на моей памяти индустрия ИБ обращалась уже три раза за последние лет 20+ и все без особого успеха. То есть массовым я бы это решение не назвал.

Завершавший этот поток Александр Черныхов из Крока, который напомнил слушателям, какие ключевые компоненты должны быть по его мнению в современном SOC. К ним он причислил SIEM, UEBA, SOAR и Big Data. Не знаю, я не очень согласен с такой постановкой вопроса и в этот список, как минимум, добавил бы еще TIP и THP, а к списку систем сбора событий, наряду с UEBA, добавил бы еще EDR, NTA/NDR и CASB. Но, возможно, просто времени не хватило, - все-таки за 20 минут рассказать можно не так уж и много. 

Следующий поток был посвящен людям, процессам и задачам. Открывал его Алексей Павлов из Ростелеком-Солара (кстати, имя "Алексей" было самым популярным среди спикеров SOC Live, - 9 человек носили его; еще было 4 Антона и 4 Александра). Алексей рассказывал свой опыт пресейла аутсорсингового SOCа и те проблемы, с которыми заказчики приходят в Ростелеком-Солар.

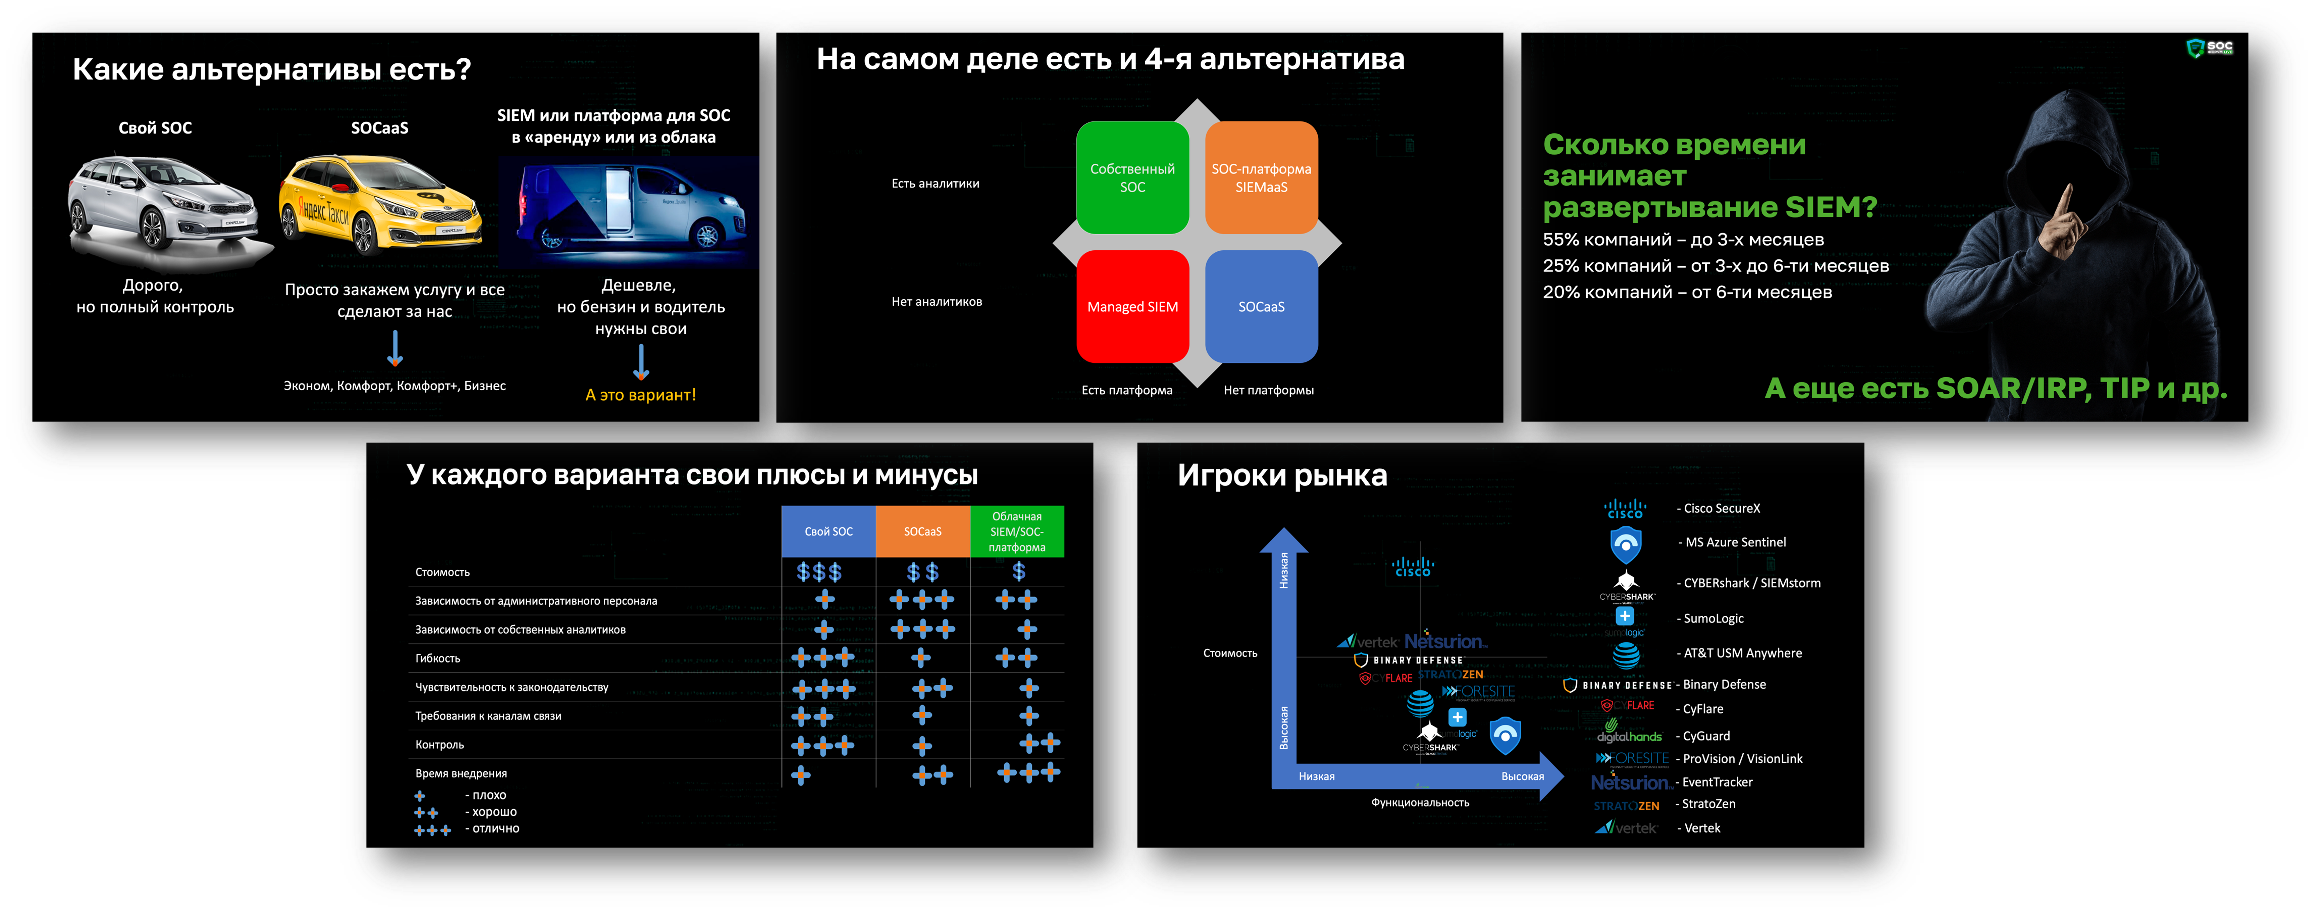
За Алексеем выступал другой Алексей, а именно Лукацкий (компания Cisco), то есть я, посвятивший это свое выступление краткому обзору возможных альтернатив построения центра мониторинга ИБ, а точнее ее ключевого компонента - системы сбора, анализа и корреляции событий ИБ (ее еще иногда называют SIEM). Помимо двух очевидных вариантов - собственный и аутсорсинговый центр мониторинга, я рассмотрел еще два, встречающиеся в тех случаях, когда у заказчика есть инструменты, но нет людей, и наоборот, есть люди, но нет инструментов для мониторинга. В этих вариантах можно использовать варианты Managed SIEM (кто-то управляет вашим, когда-то купленным SIEM) и облачные SIEM или SOC-платформа соответственно. Первый из них в России не представлен (хотя на Западе популярен), а вот второй вполне доступен. И хотя большинство игроков облачных SIEM/SOC-платформ тоже зарубежные, в России представлено, как минимум, два из них - Cisco и Microsoft.


Завершал первую часть этого потока Сергей Солдатов из Лаборатории Касперского, который описывал способы снижения ложных срабатываний в SOC за счет технологии машинного обучения, которая, будучи обученной на размеченным аналитиками данных, позволяет не только более оперативно выявлять инциденты, но и снизить число таких показателей как false negatives и false positives. 
 

После физкульт-разминки, которая напомнила многим, что разминаться надо не только виртуальным участникам SOC Live, которые 8 часов без перерыва смотрели эфир, но и аналитикам SOC, которые часто работают по 12 часов, поток продолжился. Его начал Тимур Зиннятуллин из группы компаний Angara. Он рассказывал о замечательной международной инициативе OSCD (Open Security Collaborative Development), в рамках которой осуществляется обмен опытом и подготовка практических рекомендаций и лучших практик в области ИБ. В контексте темы форума Тимур рассказывал о некоторых проектах в рамках OSCD, а именно о совместной разработке правил Sigma для обнаружения угроз, которые можно использовать в рамках тестов Atomic Red Team, обнаружения инцидентов в TheHive и Cortex, в сценариях RE&CT и т.п.    


Упомянутый ранее Алексей Павлов в своем докладе рассказывал, что меньше чем за год нельзя построить SOC. Но выступавший от имени Инфосистемы Джет Алексей Мальнев в своем докладе рассказал о том, как они построили за год целых 5 центров мониторинга на 6 различных SIEMах.


Поток "люди, процессы и задачи" завершал Алексей Лобзин из CyberART (ГК Innostage), который посвятил свое выступление тому, как бороться с усталостью аналитиков SOC и автоматизировать реагирование на инциденты. Я 2 года назад тоже касался этой темы в своем нашумевшем выступлении о том, что аналитики первой линии не нужны :-)

После небольшой минутки юмора, состоящей из выступлений "безопасного стендапа", начался круглый стол по применению SOCов на производстве и мониторинге промышленных площадок. Я на Хабре уже тоже как-то писал о нашем опыте мониторинга таких систем.

Этим круглым столом без докладов завершилась программа второго канала SOC Live. Завершаю обзор выступлений с этого мероприятия и я. Но думаю завтра я посвящу ему еще одну заметку, рассказав о том, что происходило за кулисами SOC Live (глазами стороннего наблюдателя) и какие еще фишки были предложены организаторами SOC Forum из компании Авангард-Медиа виртуальным участникам этого, одного из крупнейших российских онлайн-мероприятий по ИБ (около 10000 уникальных просмотров).  

2.12.20

Обзор выступлений с SOC Live. Часть 1

Воспев в ФБ хвалебные дифирамбы прошедшему в начале недели SOC Live, я хотел бы воспользоваться случаем и сделать краткий обзор презентаций, прозвучавших на форуме. Тем более, что я был штатным троллем комментатором 1-го канала (читай онлайн-ИБ-тамадой) и слушал их все. Так что пока воспоминания свежи, поделюсь своими впечатлениями от выступлений.

Пленарная дискуссия врядли стоит того, чтобы писать про нее отдельно. Каких-то откровений или имеющих практическую ценность мыслей не прозвучало. Хакеры атакуют... Государство регулирует... Мир во всем мире... Космические корабли бороздят.... Скучно, предсказуемо и ни о чем. Но традиция есть традиция. Жаль, что не было заявленного Виталия Лютикова из ФСТЭК и незаявленного представителя ФСБ. Видимо двум основным регуляторам по ИБ нечего сказать по теме SOC, мониторинга ИБ, реагирования на инциденты и т.п. А жаль... 

Первый поток про тренды и угрозы был по сути первым, на котором началась активная сексуальная жизнь и погружение в тему мониторинга ИБ. Доклад Игоря Залевского из Ростелеком-Солара у меня оставил смешанные ощущения. Вроде и кейсы интересные и разноплановые (инсайдеры, киберхулиганы и китайские кибершпионы), но лично мне не хватило двух вещей - списка поведенческих индикаторов по каждой из историй, а также списка рекомендаций по тому, как это можно мониторить (а в идеале и блокировать) в своей инфраструктуре. Понятно, что Солар показывал свою крутизну экспертизу, но если рассматривать SOC Forum как площадку для обмена опытом, то было бы классно, если бы менее продвинутые слушатели смогли попробовать сделать тоже самое и у себя.

Рассказ Алексея Новикова не из НКЦКИ, а из Positive Technologies, про проведенный месяцем ранее The Standoff не поразил ничем, так как по сути это была победная реляция о проведенном мероприятии без каких-либо практических выводов и рекомендаций, которые можно было бы применить в жизни. Человек слаб... Учения позволяют отработать навыки... Positive крут... Я следил за атаками на The Standoff с помощью Cisco Stealthwatch Cloud и видел многие атаки, которые там происходили, и мне кажется, что можно было бы из опыта этого мероприятия вытянуть чуть больше практических рекомендаций, которыми можно было бы поделить со слушателями SOC Live. 

А вот третье выступления в этом треке мне понравилось. Алексей Зайцев из Лаборатории Касперского делился опытом проведения тестирования защищенности организации, отличия пентестов от киберучений и redteam'инга, источниками лучших практик для них и множеством других лайфхаков. Сугубо практический доклад, по окончании которого можно было брать упомянутые ссылки и идти формировать план проверок своей защищенности или искать подрядчика для проведения внешних проверок.

После этого потока были задействованы другие форматы - викторина "Голос истины" (по примеру "100 к 1") и Анти-Пленарка с неподражаемым Алексеем Качалиным, который, пригласив на сцену ряд известных в сокостроении лиц, заставил отстаивать их определенные позиции. Было динамично, весело и время пролетело очень быстро. В отличие от утренней пленарки лично у меня появилось желание пересмотреть этот эфир и более внимательно послушать доводы каждого из участников дискуссии. Завершившая развлекательный блок "Наша игра" (догадайтесь, кто для нее писал вопросы) также прошла в ожесточенной борьбе. Оно и понятно - на кону были ценнейшие призы в виду часов Apple Watch, наушников Airpods и ТВ-приставки Apple TV. Жаль, что не смог поучаствовать в игре - все призы мне пришлись бы кстати :-) 

Следующим треком стал "Клиентский опыт построения и эксплуатации SOCов", который открыл Сергей Рысин из ГТЛК. Он описал исходную проблему с наличием инструментария мониторинга угроз, но отсутствием достаточного количества квалифицированных кадров для этого. Кто-то идет по пути найма персонала (если есть такая возможность). Кто-то идет по пути покупки услуг Managed SIEM (я про этот кейс рассказывал в своей презентации на форуме, о чем еще напишу). А кто-то переходит в аутсорсинговый SOC. Последний вариант и был выбран ГТЛК. 
 
Вообще тема аутсорсинга красной нитью проходила через форум. Оно и не мудрено - много партнеров мероприятия предоставляет такие услуги и понятно, что они вытаскивали своих заказчиков на мероприятие. Следующий выступающий, Антон Кокин из ТМК, рассказывал об опыте мониторинга ИБ в своей компании, которая выбрала гибридную модель SOC - что-то было развернуто в собственной инфраструктуре, а что-то было отдано на откуп в аутсорсинговый SOC.


Аутсорсинг - конечно, штука, полезная и интересная. И особенно там, где хочется фокусироваться на основных компетенциях, а все непрофильное отдать вовне. Но есть у этой модели (помимо всего прочего) и такой отрицательный момент, как отсутствие роста внутренних компетенций и потеря производительности. Об этой дилемме говорил Александр Лимонов из Леруа Мерлен, рассказывая про их процесс управления инцидентами, использования аутстаффинга для него. Отдельно он рассказал о том, как автоматизирован процесс реагирования на инциденты и как компания выбирала между коммерческой IRP-платформой и решениями класса open source.

Продолжился трек с клиентским опытом рассказом специалистов Банка "Санкт-Петербург", Евгения Алексеева и Дмитрия Бабкова, которые рассказали о том, как они организуют киберучения в своей организации и проверяют возможности SOCа обнаруживать и отражать спланированные атаки. Это выступление также изобиловало богатой практикой и, на мой взгляд, хорошо дополнило ранее упомянутое выступление Лаборатории Касперского про Red Team'инг.


Выступление Артема Кунгурцева из ДИТа Москвы было предельно коротким, что, как мне кажется, было обусловлено тем, что за время пандемии, когда на ДИТ Москвы было обрушено огромное количество критики за то, как работали сервисы выдачи пропусков, приложение "Социальный мониторинг" и т.п., ДИТ стал очень осторожно общаться с внешним миром и дозированно подавать информацию о том, что он делает. Поэтому каких-либо интересных деталей о том, как устроен главный московский SOC, входит ли в его область контроля видеокамеры, доступ к которым продается в Даркнете, или как мониторится блокчейн, на котором построена система выборов, мы не услышали. А жаль...


Завершал секцию клиентского опыта Антон Юдаков из Ростелеком-Солар (не совсем клиент все-таки), который приоткрывал завесу расследования и реагирования в своем SOCе. Взяв за основу схожий с Игорем Залевским, с которого я начал эту заметку, подход к рассказу - на базе кейсов, Антон добавил в презентацию то, чего не хватало Игорю, - выводы и извлеченные уроки.

Завершал этот канал поток с разбором ошибок, которые совершались в процессе построения и эксплуатации различных SOCов. Это стало отличительной особенностью SOC Live от многих других мероприятий по ИБ, на которых компании и люди деляться своими достижениями, умалчивая о своих провалах и факапах. На SOC Live не стали замыливать и эту тему - о своих ошибках рассказывали Владимир Дрюков (Ростелеком-Солар), Андрей Дугин (МТС), Владимир Дмитриев (CyberART), Тимур Зиннятуллин (Angara) и Антон Юдаков (снова Ростелеком-Солар).

 
На этом я завершу рассказ о первом канале SOC Live, который я комментировал и доклады которого я слушал. Завтра попробую описать то, что происходило на втором канале, который комментировал Алексей Комаров, но в программе которого я выступал дважды и успел послушать ряд докладов, которые были до и после моих выступлений.

ЗЫ. Предвосхищая вопрос о презентациях и видео с SOC Live. Все скоро будет выложено на сайте конференции после обработки.