Показаны сообщения с ярлыком персональные данные. Показать все сообщения

3.2.21

Google Analytics в мобильных приложениях как угроза нацбезопасности или почему госорганы плюют на ФСТЭК и Роскомнадзор

28-го января, в международный день приватности (защиты прав субъектов персональных данных), проект "Инфокультура" опубликовал исследование о приватности государственных мобильных приложений, сделанных в России. Интерес "Инфокультуры", которая занимается различными аспектами работы с данными, понятен. Как, собственно, понятно и желание государства оснастить своими приложениями мобильные устройства граждан, делая жазнь последних проще и удобнее. Я бы хотел посмотреть на эту проблему немного с иной стороны, а именно с точки зрения информационной безопасности и соблюдения госорганами требований законодательства по ИБ.

Итак, что выяснила "Инфокультура"? 88% из проанализированных приложений, среди которых "Мои документы", "Московский транспорт", "Активный гражданин", "Парковки", "МВД", "Госуслуги" и т.п., имеют как минимум один встроенный трекер. Некоторые имеют 3, 4, 5 и даже 9 трекеров. Большинство приложений используют трекеры Google и Facebook, сервера которых размещаются за пределами РФ. Более того, далеко не всегда можно объяснить, зачем в мобильное приложение встроен тот или иной трекер. Например, зачем парковочному приложению отдавать что-то в Facebook? Ну да ладно, это не является предметом данной заметки. Если резюмировать, программное обеспечение государственной организации, часто являющееся частью государственной информационной системы, а то и объекта КИИ (например, "ковидные" приложения, Мосэнергосбыт или Дептранс, которые работают в сферах здравоохранения, энергетики или транспорта согласно ФЗ-187), осуществляет трансграничную передачу информации за пределы Российской Федерации. При этом сами приложения устанавливается также с серверов, находящихся за пределами Российской Федерации. А теперь посмотрим, что нам говорит на такие фокусы законодательство по защите информации.


Ст.13.2.1 трехглавного закона "Об информации, информационных технологиях и защите информации" говорит, что "технические средства информационных систем, используемых государственными органами, органами местного самоуправления, государственными и муниципальными унитарными предприятиями или государственными и муниципальными учреждениями, должны размещаться на территории Российской Федерации. Операторы государственных информационных систем, муниципальных информационных систем, информационных систем юридических лиц, осуществляющих закупки в соответствии с Федеральным законом от 18 июля 2011 года №223-ФЗ "О закупках товаров, работ, услуг отдельными видами юридических лиц", не должны допускать при эксплуатации информационных систем использования размещенных за пределами территории Российской Федерации баз данных и технических средств, не входящих в состав таких информационных систем".

Обратите внимание, в первой части этой статьи говорится о любых информационных системах, а не только о государственных ИС. Является ли трекер частью информационной системы? На мой взгляд да. Ведь он же для чего-то используется? Например, для отслеживания работы приложений и сбоев с помощью Google Firebase Analytics. По сути код такого трекера напоминает чужой контейнер или библиотеку, которую мы используем в своем ПО. Поэтому я вполне правомочен считать такой трекер частью ИС, а, следовательно, сервера, с которыми он общается, согласно ФЗ-149 должна располагаться на территории РФ.

Теперь обратимся к закону "О персональных данных", который уже много лет содержит норму, которую сотрудники Роскомнадзора трактуют как "запрет на хранение ПДн россиян заграницей". Мне можно возразить, что собираемая телеметрия не относится к ПДн, но я буду вынужден с вами не согласиться, так как согласно:
  • Определению Московского городского суда от 10.11.2016 по делу № 33-38783/2016
  • Постановлению 13 ААС от 01.07.2016 по делу № А56-6698/2016
  • Решению Таганского районного суда г. Москвы от 19.12.2018 по делу № 02-4261/2018
  • Решению Арбитражного суда города Москвы по делу А40-14900/2016

cookies, ID пользователя, IP- и MAC-адреса, User Agent, HTTP Referer, данные Google Analytics и Яндекс.Метрики и т.п. являются персональными данными. Тот же Google Crashlytics, который используется многими государственными мобильными приложениями собирает не только уникальный идентификатор устройства, геолокацию, данные об использовании приложения, но и в ряде случаев e-mail. То есть согласно позиции РКН и российских независимых судов, если дело дойдет до них, все данные, собираемые трекерами, будут рассматриваться как персональные, а следовательно снова возникает вопрос, на каком основании они передаются, обрабатываются и хранятся за пределами России.

Наконец, третий закон, с позиции которого я бы хотел посмотреть на работу государственных мобильных приложений, - это ФЗ "О безопасности критической информационной инфраструктуры". И если в самом законе ни слова не сказано о том, где можно или нельзя хранить данные субъектов КИИ и куда могут подключаться объекты КИИ, то в приказе ФСТЭК №239, в пункте 31-м прямо говорится, что "входящие в состав значимого объекта 1 и 2 категорий значимости программные и программно-аппаратные средства, осуществляющие хранение и обработку информации, должны размещаться на территории Российской Федерации (за исключением случаев, когда размещение указанных средств осуществляется в зарубежных обособленных подразделениях субъекта критической информационной инфраструктуры (филиалах, представительствах), а также случаев, установленных законодательством Российской Федерации и (или) международными договорами Российской Федерации)". То есть и эта ветка отечественного законодательства по ИБ запрещает использование (правда, не для всех объектов КИИ) зарубежных трекеров.

Интересно, что скажут на этот счет регуляторы, призванные следить за законностью в своих сферах компетенции - ФСТЭК и Роскомнадзор? Тут, как говорил бывший вице-премьер Рогозин, "или крест сними, или трусы надень". Или для всех одни требования (закон-то для всех один), или их надо менять. А то как-то некрасиво получается... 

12.10.20

5 целей сбора персданных в рамках нового указа мэра столицы

Зарекся писать про тему прав субъектов персональных данных и законодательство про это, так как не только перестал понимать логику его авторов, но и потому что исполнительная власть давно и успешно положила болт на это законодательство и комментировать его действия сложно. Вот про техническую защиту персональных данных пишу и рассказываю - там все чуть проще и понятнее. В мае вот выступал на GDPR Day с рассказом про защитные меры по ФЗ-152 и GDPR. На днях доделал документ по мотивам этой презентации, где в сжатой форме попробовал собрать все ключевые вещи, связанные с технической защитой персональных данных. Но тут Михаил Юрьевич задался сакраментальным вопросом, а зачем мэрия собирает ПДн работников, переведенных на удаленку. И так как он рассмотрел, на мой взгляд, не все возможные причины сбора этих данных, то позволю себе продолжить его заметку и пофантазировать.

Я вижу 5 причин (целей, в терминах ФЗ-152), зачем мэрия это делает. Причина первая - самая очевидная. В мэрии работают недалекие люди, с полностью отсутствующим критическим мышлением, незнанием законодательства; этакие винтики, которые в меру своего понимания делают то, что им устно кто-то приказал, услышав такое же устное распоряжение еще от кого-то сверху и так по цепочке. Чиновники мэрии превратились в собак из опытов Селигмана (я про них писал в контексте ИБ), потеряв всю инициативу и желание сделать что-то по уму.

Причина вторая - мэрия действительно считает, что собрав запрашиваемые данные, действительно можно бороться с распространением пандемии. Видимо, они не расписывали весь процесс пользования вещами, чьи идентификаторы они запросили. Иначе бы они поняли, что "сотрудник на удаленке" не обязан сидеть дома и он может находиться где угодно (даже вне офиса). И карты "Тройка"/"Стрелка" могут спокойно циркулировать в семье между ее членами, не обязательно находясь в руках одного конкретного человека. На закономерный вопрос - а откуда у работодателя могут появиться данные по ЛИЧНЫМ вещам сотрудников (телефон, автомобиль, проездные и т.п.), отвечу аналогией. ЦБ как-то пытался нагнуть разработчиков банковского ПО повысить его безопасность. Не смог. В итоге переложил это требование на своих поддопечных - на финансовые организации, которые уже сами выставляют требования к покупаемому софту. Не можешь сам - заставь того, кто сможет. Так и тут. Мэрия прекрасно понимает, что если она попросит обновить москвичей свои данные на портале госуслуг (а данные по телефонам, почте, автомобилям, месту регистрации и фактического проживания, собственность, там обычно указаны), то ее пошлют на йух. А вот сделать это руками работодателя, милое дело. С тем, кто платит тебе зарплату, обычно спорят гораздо реже; особенно в нынешние времена. Но вернусь к цели - бороться с коронавирусом это не поможет, но мэрия это не понимает, потому что см. причину №1. Если эта версия верна, то скоро работодателей ждут новые штрафы за нарушение режима удаленки их сотрудниками. А вообще цель праведная, только вот реализация опять страдает (см. причину №1). Коммуникативным навыкам чиновники у нас не обучены - отсюда провалы многих, местами важных и нужных, проектов.

Третья возможная причина - мэрия выступает ширмой для спецслужб, которые таким образом решили обогатить свои базы новыми данными, или обновить данные существующие. Вполне себе версия. Судя по тому, что схожая концепция применяется сейчас, чтобы загнать людей в ЕБС (Единая Биометрическая Система) и собрать биометрию граждан, то тут может быть схожая идея. Метод выбран, конечно, слишком прямолинейный и не факт, что он сработает, но... см. причину №1.

Четвертая цель сбора персданных москвичей - надевание москвичей на кукан, то есть продолжение отработки процесса мониторинга граждан на примере самого крупного города страны. Если это получится здесь, то в менее населенных населенных пунктах это будет сделать чуть проще (хотя там появятся свои сложности из-за этой меньшей населенности). Но учитывая, что сейчас во многих "ведущих" странах мира (например, Китай) идут схожие процессы (контроль всех и вся), то это вполне укладывается в данную версию. Третью и четвертую причину называть публично никто не будет. Отсюда и глупые отмазки мэра и мэрии на вопросы со всех сторон (хотя глупые отмазки могут из-за причины №1).

Ну и пятая, финальная версия. Столкнувшись с нехваткой средств из-за весенне-летнего карантина, бюджет надо как-то наполнять деньгами. И вариантом вполне могут стать штрафы за нарушение режима удаленки. Бизнес закрываться решением властей не будет, но доить его будут сильнее. Попутно заставляя работодателей нажать на сотрудников, чтобы они сидели по домам. То есть опять чужими руками попытаться решить проблему социальной дистанции, заработав еще на этом. Не знаю. на какие цифры роста бюджета можно рассчитывать в таком случае, но... см. причину №1.

Вот такая конспирология... 

Интерфейс загрузки ПДн удаленщиков... Опять не работает (фото Циникса из телеги)


25.5.20

Техническая защита ПДн в соответствие с GDPR и ФЗ-152 (презентация)

По приглашению выступал на GDPR Day, собравшем около тысячи человек онлайн (очень хороший результат), и на котором я рассказывал о том, как технически защищать персональные данные в соответствие с ФЗ-152 и GDPR. Выкладываю презентацию:


Заодно выложу и ссылки из нее:

27.10.19

Кибербезопасность медицинского учреждения: взгляд с точки зрения бизнеса

На прошлой неделе по приглашению Руслана Юсуфова из Mindsmith пригласил меня на "Открытые инновации" (которым впору называться "Открытые просторы" исходя из места проведения) выступить в секции про кибербезопасность медицинских учреждений. Учитывая небольшую длительность, количество участников и формат, я не смог систематизировать все, что я хотел сказать. Поэтому вынесу это в формат заметки для блога.


Часто между кибербезопасностью медицинских учреждений и защитой персональных данных ставят знак равенства, считая, что именно это является основной задачей медиков, не допустить утечки наших с вами историй болезней, диагнозов, результатов анализов и т.п. Но, не ставя под сомнение данную задачу, все-таки хотел бы обратить внимание, что массовые утечки по сути своей не представляют собой серьезной угрозы, так как клиника от нее мало что теряет. Штраф от РКН? Ну мы не дети, понимаем, что это несерьезно. Снижение лояльности пациентов? Так они уже привыкли к "своим" врачам и врядли будут менять клинику только по причине утечки. Особенно если в округе клиника всего одна или вы приписаны к ней по страховке. GDPR? Ну в России эта страшилка вообще не работает.

По сути речь идет о попытке обосновать нужду в ИБ опираясь на три составных части, которые "заинтересованы" в атаках и защите от них - пациенты, регуляторы и хакеры. Но как мы уже поняли, первым двум категориям в целом ИБ не так уж и важна. А третья... А что третья? Как она может монетизировать атаки на медицинские учреждения? Социнжиниринг? Может быть, но маловероятно, так как что можно заставить сделать пациента, которому представились представителем его медучреждения? Повторно сдать анализы?


Но... давайте посмотрим чуть шире и попробуем встать на место конкретного пациента, который ходил не только в поликлиники по врачам, но и может лечь в стационар на 2-3 недели. Что можем ему помешать "насладиться" лежанием в больничной палате? Отсутствие Wi-Fi, выведенного из строя хакерской атакой? Может быть, если речь идет не о Москве с его безлимитным LTE. Подмена лекарств или рецептуры в электронной карте больного? Тоже может быть. Но пока не в России, где электронные карты - еще редкость. Шантаж родных, близких и знакомых разглашением факта "плохой" болезни? Да, вполне. В свое время представители РКН и Госдумы именно под этим соусом продвигали ФЗ-152 в его жесткой редакции. Еще утечка может быть актуальной в тех случаях, когда среди пациентов есть всяческие селебрити - звезды шоу-бизнеса, чиновники, телеведущие и т.п. Из информации об их болезнях можно сварганить репортаж, который привлечет массу людей, рекламодателей и т.п. Вспомните, непрекращающуюся последние пару месяцев эпопею с "болезнью" Заворотнюк...

А что клиники? Утечка их клиентской базы может повлиять на... доходы. Ведь конкуренты, украв базу пациентов, могут сделать им более выгодные предложения, переманив к себе. При условии, что в округе есть не одна клиника и они конкурируют между собой. В такой ситуации какое-то количество клиентов может все-таки уйти к конкурентам. Но это опять же только в крупных городах, где конкуренция среди клиник достаточно высока. Чему еще может угрожать инцидент ИБ, ставший достоянием гласности? Снижением репутации? Только если это попали на федеральные СМИ (тогда это еще и потеря новых клиентов и стратегических партнеров). А вот если клиника ведет какие-то исследования, за которые платят деньги, то утечка их результатов может быть на руку многим. Конкуренты получают за меньшие деньги то, на что потрачены гораздо большие ресурсы. Заказчики исследований тоже теряют и могут отказаться от продолжения сотрудничества. Еще одним мотивом задуматься о кибербезопасности клиники могут стать затраты на восстановление данных, потерянных в результате кибератаки. Фотография в начале заметки, кстати, посвящена как раз такому событию. Пока в России нет практики, обязывающей сообщать клиентам об инцидентах с их данными, а на Западе - это достаточно большая статья расходов (до 20 долларов на контакт с 1-м пациентом). Я не слышал о таких историях, но допускаю, что в особо вопиющих случаях такое может произойти - смена клиник в рамках договоров ДМС, что влечет за собой еще большие потери для медиков.


Есть еще одна категория заинтересованных в медицинской ИБ лиц. Это производители медицинского оборудования, взлом которых влияет и на пациентов, их жизнь и здоровье, и на клиники, простой оборудования от шифровальщика может повлечь снижение доходов, и на производителя, которого могут наказать регуляторы (например, в США) или чьи заказы могут сократиться.

Вот и получается, что если уйти от набившего оскомину разговора про важность борьбы с утечками ПДн в медучреждениях и посмотреть чуть шире, то мотивов заниматься ИБ в медицине гораздо больше. А со временем к упомянутым "стейкхолдерам" подтянутся и множество других - страховые компании, компании, занимающиеся обработкой медицинских изображений, фармацевтические компании, SaaS-провайдеры, онлайн-диганостические сервисы, медицинские порталы... Все они в той или иной степени зависят от качестве обеспечения ИБ в медицинских учреждениях.

Пока нас спасает тот факт, что мы все еще являемся "социальным государством" и у нас медицина пока еще бесплатна. По крайней мере в большей части страны (вопрос качества услуг оставим в сторону). Но вот коммерческим клиникам о своей кибербезопасности стоит думать уже сейчас - у них цена инцидента может быть очень высокой.

11.7.19

Бизнес нельзя заставлять заниматься ИБ, его надо мотивировать или что такое социальная психология

Думаю уже все видели новость, что компанию British Airways могут оштрафовать на 183 миллиона фунтов стерлингов за утечку данных платежных карт полумиллиона клиентов во время покупки ими авиабилетов. Я про этот кейс (и Equifax) делал презентацию с их разбором:


На 100 миллионов Великобритания хочет оштрафовать еще и Marriott за утечку ПДн полумиллиона постояльцев сети Starwood, купленной Marriott. В целом, вроде как и заслуженно, но есть нюансы, о которых я и хотел написать.

Во-первых, Starwood взломали еще до того, как ее купила Marriott. Представьте себе, что вы купили подержанный ноутбук, на котором от прошлого владельца остались хакерские и вредоносные программы и вас в аэропорту каких-нибудь США "приняли" с распростертыми объятиями за хакерство? Кто виноват в этом? Вроде как вы не при делах, это же не ваши программы. Но с другой стороны, вы должны были проверить ноутбук перед покупкой, а после - форматнуть его и залить весь софт с нуля. Вы поленились и получили ответку. Так и с Marriott - она не провела полноценный аудит ИБ до поглощения и не очень эффективно контролировала купленный актив после. И вот цена такой недальновидности - 100 миллионов фунтов стерлингов.

Во-вторых, в случае с BA, авиакомпания пострадала дважды. Сначала увели деньги ее клиентов. И тут еще вопрос, кто будет возмещать ущерб. По крайней мере, коллективный иск к BA подан и посмотрим на его результаты. Потом уполномоченный орган по защите ПДн Великобритании запланировал наказать BA на почти 200 миллионов за утечку. Но интересно, что в случае с BA есть версия, что взломали не ее саму, а подрядчика, которому принадлежал скрипт на сайте BA, отвечающий за сбор данных платежных карт. Вторая версия взлома BA говорит, что компрометация произошла не основного сайта BA, а его CDN, размещенного у одного из операторов связи. В обеих версиях, получается, пострадала аутсорсинговая компания, которой была поручена обработка данных авиапассажиров. Получается, что BA отвечает за проблемы других? Да. За недооценку вопросов ИБ у привлеченных компаний, за которые она несет всю полноту ответственности.

Но даже если бы инцидент произошел у Marriott, а не у Starwood, а BA никому не поручала обработку данных своих клиентов, то это не гарантировало бы компании от штрафов. И это самое интересное. Вас штрафуют за то, что вас взломали хакеры. Вы уже пострадали от них, вы услышали о себе много "хорошего" от пострадавших клиентов, а теперь вас еще навестят регуляторы и тоже нахлобучат по полной. Зависимость от кибербезопасности компании становится слишком сильной, а роль безопасника - расстрельной или очень интересной, кому как нравится.

Вопрос же заключается в том, что в Европе (а в России такие кейсы пока нереальны) акценты в ИБ начинают очень активно меняться. Ведь даже если вы выполнили все требования по ИБ, но вас взломали (а 100%-й защиты не гарантирует никто), то вас могут оштрафовать на достаточно крупную сумму. А это требует в свою очередь внедрение немного иных практик ИБ, к которым ранее обращались далеко не все и не всегда. В частности, речь должна идти об активном расширении практики оценки соответствия как поглощаемых (в рамках due dilligence), так и привлекаемых к выполнению отдельных работ компаний. Причем во втором случае, это будет не разовый процесс, а проводимый на регулярной основе. В случае собственных активов стоит создать и начать активно эксплуатировать команды red team, которые смогут действовать как хакеры и находить то, что может быть использовано "плохими парнями" для компрометации вашей сети. Лучше, если вы сами себя сломаете и потом исправите, чем если это сделают посторонние. Ну и, наконец, так как все равно 100%-й безопасности вы не можете гарантировать, стоить подумать о страховании киберрисков (правда, пока не в России), которое может помочь покрыть возможные претензии органов контроля/надзора.

Вчера на Эхе Москвы была передача с Андреем Мовчаном, экономистом, который высказал очень правильную мысль. Бизнес бессмысленно заставлять делать, что надо, и не делать, что не надо. Бизнес надо мотивировать, чтобы он сам захотел это делать или не делать. Мотивирует ли бизнес 200 миллионов фунтов штрафа? Да нифига. Пополнить казну, опустевшую после Brexit, это помогает. Но это мотивация для регулятора, а не для бизнеса. И 100 миллионов фунтов штрафа тоже не мотивирует. Гораздо разумнее поступил румынский регулятор, который на днях оштрафовал румынский Юникредитбанк за нарушение статьи 25(1) GDPR. Согласно материалам дела банк спроектировал систему так, что раскрыл часть ПДн плательщиков была раскрыта получателям платежа, что нарушает принцип минимизации раскрываемых данных. Косяк архитектора и штраф в наказание. Но штраф не карающий, как в случае с BA или Marriott, а мотивирующий. Да 130 тысяч евро - это немало, но все-таки на 3 порядка меньше, чем у английских коллег румынского "роскомнадзора".


В России многомиллионные или оборотные штрафы за нарушение требований ИБ заменили сроком лишения свободы (по теме КИИ). Да, в России почему-то проще посадить на 10 лет, чем ввести адекватные финансовые меры воздействия. Но будет ли эта статья работать? Думаю, что компании просто будут скрывать факты инцидентов, чтобы случайно не попасть под статью УК. То есть жесткое наказание мотивирует не лучше заниматься ИБ, а скрывать то, как вы ею занимаетесь. И это печально...

А знаете почему серьезные наказания не будут работать? Не только потому, что наказание должно следовать сразу за проступком (а иначе причина и следствие между собой уже становятся не связанными). Потому что у нас забыли, что в наказании важна не жестокость, а неотвратимость. Только тогда наказание начинает действовать и люди стараются уйти от него. А когда у вас наказание работает выборочно (этого накажем, этому пригрозим, а на этого даже не взглянем), то люди и компании не воспринимают возможность получения наказания на свой счет. Начинается следование пословице "авось пронесет" и исходная задача так и не решается. К сожалению, социальной психологии (могу хорошую одноименную книжку Роберта Чалдини посоветовать по этой теме) у нас не учат ни законодателей, ни регуляторов, которые из года в год допускают одни и те же ошибки, плодя наказания за невыполнение мер по защите, но даже не удосужившись оценить последствия их применения и, возможно, перейти к иным способам мотивировать компании заниматься кибербезопасностью.

14.6.19

Почему сертификат ISO 27001 приводит к снижению инвестиционной привлекательности, а программа bug bounty лучше пентестов...

Есть такое классное мероприятие по ИБ (не в России), которое называется The Workshop on the Economics of Information Security (WEIS) и которое из года в год собирает доклады, посвященные различным исследованиям в области экономики ИБ. В этом году WEIS проходил в Бостоне 3-4 июня и в его рамках было представлено ряд интересных докладов, о которых мне хотелось бы немного рассказать.

Равив Марчиано-Горофф представил исследование о влиянии калифорнийского закона 2002 года о раскрытии инцидентов с утечками данных на инвестиции в информационную безопасность. В России после принятия ФЗ-152 ситуация с ИБ не менялась до 2008-го года, когда было принято первое "четверокнижие" ФСТЭК с требованиями по защите ПДн. После этого многие службы ИБ "подняли" денег на выполнении требований регулятора. А вот закон Калифорнии, как оказалось, не сильно повлиял на американский бизнес и его инвестиции по ИБ. Исследование проводилось среди 214 тысяч компаний, которые оценивались по одному параметру - установка обновлений безопасности на web-сайтах, обрабатывающих персданные. Выглядит достаточно нестандартно, но, видимо, это единственно публичная и унифицированная  информация, которую нашел Равив. Так вот оказалось, что только 1,8-2,8% компаний обновили свои сервера после выхода закона американского штата. Это позволило сделать вывод, что принятие аналога ФЗ-152 не сильно повлияло на инвестиции в ИБ. Примерно тоже самое мы видим и в России сейчас (хотя у нас таких исследований и не проводилось). Думаю, что GDPR немного изменит эту статистику, но только по одной причине - сумма потенциального штрафа.

Второе исследование посвящено поиску ответа на вопрос - как влияет публикация сведений об инцидентах ИБ на рынки, стоимость компаний и т.п. экономические вопросы. Авторы отмечают, что связь между инцидентами и шумихой в СМИ и ростом активности со стороны регуляторов достаточно очевидна, а вот экономическая значимость инцидентов пока не доказана. Они и попробовали это сделать, оценив не столько прямые потери пострадавших компаний, сколько влияние на рынок в целом. Среди выводов можно отметить:

  • Инвесторы не реагируют однозначно негативно на инциденты с безопасностью.
  • Невзломанные компании сталкиваются с отрицательной доходностью после объявления инцидентов в своей отрасли, а также с ростом затрат на аудиты на 6%.
  • Доходность акций страховых компаний также падает.
Третье исследование было посвящено экономической эффективности программ bug bounty. Я вспоминаю выступления Кирилла Ермакова из Qiwi на прошлогоднем "Код ИБ. Профи" в Москве, где он сравнивал экономику пентестов и bug bounty. На WEIS 2019 исследование базировалось на большем количестве исходных данных. Не буду перечислять все выводы; обращу внимание лишь на парочку:
  • Для фирм гораздо выгоднее запускать программу bug bounty для поиска уязвимостей в своих системах, чем искать высоквалифицированного и дорогого хакера (пентестера).
  • Bug bounty не заменяет внутреннюю ИБ. При отсутствии системы защиты выплаты вознаграждений по программе bug bounty будут слишком велики. При этом внедрение системы ИБ в компании приводит к снижении выплат и нахождению определенного баланса между размером выплат и стоимостью системы защиты.

В заключение упомяну еще одно исследование, представленное на WEIS 2019. Оно было посвящено изучению оценки влияния фондового рынка на инвестиции в проекты по ИБ, которые имели некоторую публичную составляющую. В частности, речь шла о получении сертификатов соответствия английской Cyber Essentials и ISO 27001. 145 сертификатов UK Cyber Essentials за период 2014-2018 годы привели к положительной оценке со стороны фондового рынка и рост доходности компаний, получивших сертификат. А вот с ISO 27001 ситуация оказалась прямо противоположной и даже парадоксальной. 76 сертификаций по ISO 27001 с 2001 по 2018 годы показывают значительную негативную оценку со стороны рынка. По мнению авторов исследования это связано с тем, что рыночные аналитики и инвесторы рассматривают дорогостоящие инвестиции в ISO 27001 как бессмысленную трату денег, которая только ухудшает финансовые показатели компаний и ничего не дает с точки зрения бизнеса. Интересная версия...

22.5.19

Техническая защита персональных данных. Как соблюсти GDPR и ФЗ-152 (презентация)

Вчера я по приглашению выступал в рамках московского GDPR Day, на котором меня коллеги из Б-152 попросили разбавить рассказы юристов о мерах по защите прав субъектов ПДн экскурсом в технические меры по защите ПДн и насколько можно совместить требования 32-й статьи GDPR и 21-го приказа ФСТЭК, разработанного во исполнение ФЗ-152. Получилась вот такая презентация:


В рамках презентации я ссылаюсь на исследование, которое проводила Cisco в ряде стран мира, включая и Россию, которое было посвящено готовности компаний к GDPR и что дает выполнение этих нормативов операторам ПДн. Это исследование мы переводили и на русский язык и выложили на сайте.

1.9.17

Персональные данные, RIP!

Мало кто уже помнит (а некоторые и вовсе этого не застали), но тема персданных "взлетела" благодаря ФСТЭК России, которая в 2008-м году выпустила свои документы по защите персональных данных. Это было пресловутое "четверокнижие", которое стало драйвером рынка ИБ на тот момент. Сам закон был принят двумя годами ранее, в 2006-м, но это событие прошло незамеченным для большинства специалистов по ИБ. По крайней мере лично я про этот закон особо ничего и не знал до того момента, пока ФСТЭК не выпустила свои одиозные требования. Именно тогда, 9 лет назад я погрузился в эту тему и она продолжает висеть веригами на мне.

Когда я только услышал про четверокнижие ФСТЭК я возрадовался, посчитав, что оно станет замечательным подспорьем в продаже решений Cisco по информационной безопасности. Но прочтя эти документы, мой оптимизм поугас. Я попробовал натянуть эти документы на нашу собственную информационную систему и понял, что это невозможно. Даже такая повернутая на compliance компания как наша, не смогла бы выполнить все эти безумные требования. Именно тогда я занялся тем, что стал разбираться в законодательстве, активно и публично его критикуя, предлагая различные обходные маневры для потребителей. И именно эта тема увела этот блог в совершенно ином направлении. Ведь изначально я хотел писать в блоге про бизнес, метрики, измерения и т.п. темы. Но увы... законодательство захватило пальму первенства и продолжает ее удерживать, приведя к тому, что за мной прочно укрепилась слава "бумажного безопасника" :-)

Спустя год я был вовлечен в процесс изменения федерального закона "О персональных данных" и тогда я впервые столкнулся с Роскомнадзором, который тогда назывался Россвязьохранкультуры, а позже был переименован в Россвязькомнадзор. За эти 9 лет было сделано немало - участие в разработке поправок к ФЗ-152 и КоАП, участие в разработке различных приказов и разъяснений РКН, Постановлений Правительства, приказов ФСТЭК и ФСБ. Что-то удавалось сделать, что-то нет. Но всегда я понимал логику регуляторов и мог как-то подстроиться под нее, предложив какие-то формулировки, которые устраивали бы большинство участников процесса. Но в 2014-м году все поменялось :-(

Сначала из РКН в Россвязь ушел г-н Шередин. Он был не простым чиновником, но даже несмотря на это, нам удавалось найти точки соприкосновения и контакт с ним у меня был. С уходом Шередина ситуация стала ухудшаться, а действия регулятора перестали подчиняться логике и здравому смыслу. Последние 3 года стало только хуже. Минкомсвязь (а именно они у нас определяют госполитику в области ПДн) самоустранилось от решения вопросов в данной сфере. РКН же окончательно превратился в карательный орган. Чего только стоит исключение из названия своей основной функции - защиты прав субъектов ПДн, слов "прав субъектов". Обратите внимание, РКН во всех документах, выступлениях, отчетах, презентациях стал писать "защита ПДн", что лишний раз подтверждает простую мысль - на права субъектов регулятору давно наплевать. Закон о ПДн превратился в инструмент давления на российские и зарубежные компании. Донести до регулятора свою позицию невозможно. Прислушиваться к экспертам регулятор не хочет. Мнение регулятора меняется постоянно и понять, на чем оно базируется и почему оно опять поменялось, стало невозможно. Эксперты, которые там раньше работали и с которыми у меня было неплохое рабочее взаимодействие, превратились в настоящих чиновников, преданно смотрящих в глаза начальству и игнорирующих простых смертных :-(

Последнее время я стал все меньше и меньше писать про персональные данные. Еще реже стал консультировать по этим вопросам (преклоняюсь перед Михаилом Юрьевичем, который ведет неравный бой с РКН). Но сегодня, в начало нового учебного года, я решил, что надо и вовсе закрывать для себя эту тему. Работа по ней стала абсолютно непредсказуемой и бессмысленной. Поэтому

Персональные данные, прощайте!


ЗЫ. Ушел в "Цифровую экономику".

24.3.17

Криптография как метод обезличивания ПДн и решения проблем с ФЗ-242

На окончившейся сегодня РусКрипто мне довелось не только вести аналог "Брейн-ринга" на криптографическую тему, но и выступать в секции "Нетрадиционное применение криптографии", которую я же и модерировал. Для этой секции я подготовил презентацию по применению криптографии (шифрования и хеширования) для обезличивания персональных данных в целях снижения обременений на операторов ПДн, вынужденных разрываться между необходимостью заниматься бизнесом и выполнять ФЗ-242. Вот моя презентация:


Сразу хочу отметить один момент - РКН может быть не согласен с такой постановкой задачи, так как она явно противоречит их установкам заставлять всех перености ПДн российских граждан в Россию. Поэтому надо быть готовым к отстаиванию своей позиции, если у вас не остается иных вариантов, как только обезличивать ПДн и передавать их за пределы РФ. Надо отметить, что криптографические преобразования полностью соответствуют не только международным нормам по обезличиванию, но и российским - тому же приказу №996 Роскомнадзора. Скажу даже больше - в первоначальной версии проекта этого приказа криптография была упомянута в числе других методов обезличивания. Но в финальной версии, после настойчивой просьбы ФСБ и не имея желания отстаивать позицию, РКН исключил шифрование и хеширование из списка.

В отдельных случаях РКН заявляет, что шифрование не может применяться для обезличивания, так как это защита информации. Это бред. Криптографические преобразования могут применяться не только для защиты информации, но и для ряда других задач, среди которых и обезличивание. Уж РКН будет последним, чьим мнением я бы интересовался относительно вопросов защиты информации и примененимости криптографии.

В любом случае презентация есть - может кому будет полезно.

6.3.17

Поправки ФСТЭК в 21-й и 31-й приказы

ФСТЭК опубликовала проект приказа, вносящего поправки в свои 21-й и 31-й приказы по защите информационных систем персональных данных и АСУ ТП соответственно. Об этих изменениях говорилось на конференции ФСТЭК и вот теперь они опубликованы в виде проекта, который врядли будет отличаться от своей финальной версии.

Итак, что же говорит новая редакция 31-го приказа? Вместо следующей схемы применения сертифицированных средств защиты информации (если это необходимо):


предлагается вот такая схема. По сути поменялось мало что - ФСТЭК всех приводит к единому знаменателю.


С 21-м приказом ситуация схожая. Было сложно (есть Интернет или нет, какие угрозы актуальны...):


Стало: 


Единственное, что добавится в 21/31-й приказ, это следующая формулировка: "В автоматизированных системах управления [информационных системах] могут применяться средства защиты информации, сертифицированные на соответствие требованиям по безопасности информации, указанным в технических условиях (заданиях по безопасности). При этом функции безопасности таких средств должны обеспечивать выполнение настоящих Требований". Тоже понятный пассаж - кроме требований на промышленные МСЭ больше у нас ничего для АСУ ТП нет (РД на промышленные антивирусы только пишется) и поэтому логично, что ФСТЭК прямо разрешает сертификацию на ТУ или ЗБ. Ситуация с ИСПДн чуть лучше, но и там тоже рынок сертифицированных продуктов далек от идеала. Ни продуктов отечественных нет под все требования 17-го приказа, ни требований на сертификацию (их всего 6 пока + СВТ). Раньше ФСТЭК заявляла, что не приветствует сертификацию по ТУ/ЗБ и всех будет переводить на РД. Но пока не успевает.

И опять же помним, что сертификация средств защиты по 21/31-му приказам нужна только в тех случаях, когда оператор/владелец ИСПДн/АСУ ТП сам этого захотел - обязанности сертифицировать средства защиты для ИСПДн/АСУ ТП нигде не установлено (только оценка соответствия в установленном порядке).

9.2.17

Cyber Security Forum: КИИ и ПДн в моем фокусе

Если вы ждали сегодня обзора вчерашней конференции ФСТЭК, то вы ошиблись - сегодня будет обзор позавчерашнего Cyber Security Forum, на котором мне довелось выступить в секции про "Эпоху 4.0", а также помодерировать секцию по персональным данным. Вообще это мероприятие у меня всегда вызывает определенный диссонанс. В его названии встречается слово "кибербезопасность", но вот про классическую кибербезопасность на мероприятии практически ничего нет (за редкими вкраплениями). CSF посвящен тому, что на Западе вкладывают в термины "Governance" и "Policy", то есть обсуждению государственных, окологосударственных, юридических вопросов. Большое внимание уделяется вопросам защиты детей, контентной безопасности и блокировкам в сети Интернет, культуре и т.п. Отсюда совершенно иная аудитория, отсутствующая на "наших" привычных поибшных тусовках.


Мой доклад (а уже выложены все презентации) был посвящен фантазиям на тему, как стоило бы развиваться законодательству по безопасности критической инфраструктуры.  Выделено мне было 10-15 минут, а я, как многие знают, сегда выступаю против таких коротких выступлений. Считаю, что за такой интервал времени очень сложно донести что-то практически полезное до аудитории. Хотя в последнее время меня часто просят именно в сжатом виде рассказать непрофильной аудитории про ИБ. Приходится потеть, чтобы это сделать - все-таки это не презентацию на 500 слайдов в течение 8 часов читать - тут приходится приоритезировать и выделять самое главное. Так было и в этот раз. Утешало одно - на моем выстулпении сидел заместитель министра связи, который внимательно слушал то, что я говорил и местами удивленно поднимал брови, впервые услышав об отдельных положениях законопроекта по безопасности КИИ. Надеюсь, что его внимание поможет повлиять на благоприятное развитие ситуации с активно обсуждаемым законопроектом последнего времени.


Презентация удивительно коротка для меня :-) но ключевые моменты в ней я отразил. По сути я повторил ключевые положения заключения кластера по ИБК на тройку законопроектов по безопасности КИИ.

В финальной части CSF я модерировал секцию по персональным данным, которая для меня оказалась неожиданно интересной. За последние годы тема эта поутихла, а когда всплывает, то говорят про нее преимущестенно в контексте ожидаемых штрафов (а Президент подписал во вторник поправки в КоАП, но об этом я напишу отдельно). В этот же раз все было совсем по другому. Дмитрий Сидорин из одноименной лаборатории рассказывал прикольнейшие кейсы про утечки в соцсетях, про то, как распространяется информация в Интернете и т.п. Я же смотрел на его доклад с точки зрения ИБ - как публикация селфи на фоне экранов с паролями или планов перспективного развития может навредить компании. Очень живая презентация от человека, который раньше работал в Инфовотч и Крибрум.

В докладе Дмитрия Малышева из MADCRUSH говорилось о другой проблеме со стороны сотрудников - об инсайдерах, которые торгуют персональными данными (и иной информацией компании) на специализированных биржах, готовых покупать инсайд, нанося тем самым ущерб компаниям. Тоже нечасто об этом говорят, преимущественно концентрируясь на теме соответствия требованиям регулятора, а не реальной необходимости защищать информацию.

Финальным аккордом стало выступление Максима Лагутина из Б-152 (не путать с популярным коктейлем), который систематизировал свой опыт участия в трех десятках проверок РКН за прошедший год. Очень отрезвляющее выступление с конкретными примерами, что и как смотрит РКН во время проверок операторов ПДн. Учитывая, что я схожую информацию слышал еще из нескольких источников я склонен ей верить и рассматривать ее как сложившуюся практику. Но про эту тему я хотел написать отдельную заметку на следующей неделе.

30.1.17

Законопроект по штрафам в области ПДн. Что нас ждет в скором будущем?

Прошлая неделя ознаменовалась не только празднованием китайского Нового года, но и международным днем защиты персональных данных, который празднуется во всем мире 28-го января. И аккурат к этому празднику Госдума приняла в третьем чтении законопроект о штрафах в области ПДн, которого все так ждали и страшились одновременно. Сейчас, глядя на текст законопроекта, можно уже утверждать, что его не изменят и вероятность его отмены Советом Федерации или Президентом близка к нулю.

Я попробую сформулировать тезисно ключевые моменты, связанные с новыми правилами:

  • Этот законопроект был внесен в Госдуму еще в декабре 2014-го года, а в феврале 2015-го года он был принят в первом чтении. С тех пор этот законопроект был забыт депутатами и с него сдули пыль только сейчас. За это время ситуация в законодательстве изменилась, но... законопроект почти не трогали. Например, 7-я часть статьи 13.11 наказывает за невыполнение госорганом или муниципальным учреждением обязанности по обезличиванию ПДн. Все бы ничего, но норма по обязательному обезличиванию была в прошлой версии ПП-211 - в сентябре 2014-го года ее отменили, определив, что обязанность обезличивания устанавливается какими-либо НПА. Но за прошедшие пару лет таких актов, насколько мне известно, так и не было принято. Получается, что депутаты вводят наказание за то, что делать уже не требуется, то есть данная часть статьи 13.11 работать не будет.
  • Также мне не совсем понятно, почему было убрано наказание за обработку без согласия спецкатегорий ПДн (за нее следовал максимальный штраф в 300 тысяч рублей); депутаты оставили наказание за обработку без согласия любых ПДн (и обычных и спецкатегорий)? Это совсем нелогично. В Европе, например, и дух и буква Евроконвенции и Евродирективы гласят, что к обработке спецкатегорий ПДн надо относиться с большим пиететом, чем к обработке обычных ПДн. И наказание за незаконную обработку таких ПДн существенно серьезнее. Но не в России. У нас и уровни защищенности, установленные ПП-1119, почти никак не зависят от типа ПДн (в отличие от прежнего "приказа трех" по классификации ИСПДн), и наказание за незаконную обработку спецкатегорий ПДн убрали. С другой стороны это лишний раз доказывает давно известный факт, что регулятор давно уже не интересуется защитой прав субъектов ПДн, занимаясь совсем другими задачами.
  • Законопроект устанавливает 7 вполне конкретных составов правонарушений, за которые воспоследует административное наказание. В отличие от прошлой и пока еще действующей редакции ст.13.11, теперь четко установлены случаи, за которые можно наказать оператора ПДн - никакой отсебятины и никакого размытого "нарушения правил обработки ПДн". Все предельно понятно. Например, раньше по ст.13.11 можно было наказать за нарушение ФЗ-242; сейчас уже этого сделать будет нельзя. За отсутствие уведомления РКН тоже можно было наказать - сейчас проблематично. Ну и т.д.
  • Многие комментаторы радостно говорят, что законопроект ничего не поменяет в деле защиты прав субъектов, так как сумма штрафов выросла незначительно и она не будет стимулировать операторов ПДн. Не соглашусь. Сумма штрафов не выросла, но вот схема их назначения изменилась кардинально. Раньше (еще пока в действующей редакции) наказание могло быть одно и за "нарушение установленного законом порядка...". То есть сколько бы нарушений найдено не было, наказать можно было только один раз. Сейчас формулировка статьи поменялась и она просто перечисляет 7 составов правонарушений. Вспоминая практику применения ст.5.27 (нарушение законодательства о труде), когда за каждое нарушение инспекторы трудовых инспекций назначали отдельный штраф, можно предположить, что схожая практика может быть применена и к новой статье 13.11. Именно может быть. С другой стороны ст.4.4 КоАП определяет, что может быть и другой вариант, когда в рамках одного дела, ведомого одним судьей, наказание по совокупности правонарушений рассчитывается не за каждое нарушение, а как одно. Анализ правоприменительной практики показывает, что такие случаи происходят нередко. Поэтому стоит подождать принятия закона и начала надзорной деятельности.
  • За ущерб субъекту по-прежнему не наказывают - только 6-я часть новой редакции ст.13.11 (неавтоматизированная обработка ПДн) предусматривает такой состав. В свое время в экспертном совете при Минкомсвязи мы рассматривали такой законопроект (о наказании именно за ущерб субъекту), но РКН был против и его "похоронили".
  • Права наказывать по статье 13.11 перешло от прокуратуры к РКН.
27-го января должны были рассматривать и второй законопроект - по надзору в области ПДн, но, видимо, депутаты не успели этого сделать. В нем тоже произошло немало интересного, о чем уже писал Михаил Емельянников.

3.8.16

Изменение правил надзора за персональными данными

Не то, чтобы это новость, скорее для напоминания - Правительство, как и обещало, внесло в Госдуму законопроект о наделении Правительства России полномочием по установлению порядка государственного контроля и надзора за соответствием обработки персональных данных требованиям законодательства. Ничего нового в этом законопроекте нет - я про него уже писал. Прошлогодний проект Постановления Правительства приказал долго жить.

Роскомнадзор получит право самостоятельно определять правила надзора за ПДн. Все логично - сам надзирает, сам и правила для себя пишет. Ничего нового я от этого не жду - РКН или оставит свой административный регламент неизменным, либо внесет туда незначительные правки, узаконив и так сложившуюся практику проведения проверок. В частности, могут добавить следующие темы:

  • добавление к выездным и документарным проверкам мероприятий систематического наблюдения
  • уточнение критериев формирование плана проверок, в частности усиление контроля за организациями, обрабатывающими ПДн значительного количества субъектов ПДн, а также биометрических и спецкатегорий ПДн
  • расширение оснований для внеплановых проверок
  • уточнение права доступа в любые помещения, исключая архивы и помещения с гостайной
  • уточнение порядка привлечение аккредитованных экспертов.

Также Минкомсвязь подготовил проект приказа "О внесении изменений в Административный регламент Федеральной службы по надзору в сфере связи, информационных технологий и массовых коммуникаций по предоставлению государственной услуги «Ведение реестра операторов, осуществляющих обработку персональных данных», утвержденный приказом Министерства связи и массовых коммуникаций Российской Федерации от 21.12.2011 № 346", который уточняет процедуру исключения оператора ПДн из соответствующего реестра операторов ПДн.

11.5.16

Обязательная сертификация средств защиты ПДн не обязательна (ответ ФСТЭК)

Кто следит за темой персональных данных, тот помнит, что я давно придерживаюсь позиции о том, что средства защиты персональных данных не обязательно должны иметь сертификат ФСТЭК. Я исхожу из банальной логики - в законе "О персональных данных" ни слова не говорится о сертификации, как единственно возможной форме оценке соответствия средств защиты персональных данных. И ПП-1119 про это не говорит. А закон "О техническом регулировании", который и регулирует вопросы оценки соответствия, также ни слова не говорит о том, что средства защиты ПДн должны быть сертифицированы. Он говорит немного о другом - устанавливает семь форм оценки соответствия и указывает, что особенности этой самой оценки для средств защиты информации устанавливают Президент или Правительство, но никак не регуляторы. Опираясь на эту логику я утверждал и утверждаю, что средства защиты персональных данных, исключая государственные и муниципальные ИС, могут пройти любую из существующих форм оценки соответствия, а не только обязательную сертификацию по линии ФСТЭК или ФСБ.

Однако такую позицию не разделяют отечественные производители средств защиты информации и многие интеграторы, считающие, что оценка соответствия и обязательная сертификация - это суть одно и тоже. Понять их можно. Местами они просто не разбираются в законодательстве, считая слова регулятора истиной в последней инстанции (даже если эти слова противоречат законодательству). Местами они просто не хотят спорить с регулятором или писать обоснования для своих заказчиков. Что может быть проще, чем сказать, что оценка соответствия может быть только в форме сертификации? По счастливой случайности эти же интеграторы и производители и продают сертифицированные средства защиты информации.

Аналогичную позицию еще несколько лет назад высказывал и регулятор в лице ФСТЭК или ФСБ. На заре появления законодательства по ПДн, ФСТЭК и ФСБ даже прописали это требования в своих не очень легитимных документах 2008-го года. Время шло, заказчики продолжали задавать вопросы регуляторам, слать юридически выверенные запросы... Сами регуляторы тоже становились более подкованными в юридических вопросах. Отношение к теме обязательной сертификации стало меняться. И вот на днях мне прислали ответ ФСТЭК на вопрос одного из стартапов по ИБ (этот и этот и этот ответы ему же). В этом ответе регулятор наконец-то подтвердил то, что он часто озвучивал на мероприятиях по ИБ и что вытекало из действующего законодательства.


Эта же мысль прописана и в 21-м приказе ФСТЭК, но не так явно, что и вызывало большое количество вопросов. Теперь ФСТЭК достаточно четко и явно ответила, что форма оценки соответствия средств защиты ПДн может быть любой, если это не ГИС/МИС, для которых оценка соответствия может быть только в форме обязательной сертификации. Для всех остальных форму оценку соответствия можно выбрать самостоятельно и она может быть и сертификацией. В этом случае надо руководствоваться 12-м пунктом 21-го приказа, который описывает классы защиты и защищенности СрЗИ персональных данных. Все предельно лаконично и логично. На мой взгляд, этот ответ ставит точку в долгих спорах о необходимости сертификации средств защиты ПДн для коммерческих операторов ПДн, которые могут самостоятельно определять форму оценки соответствия, упомянутую в ФЗ-152.

ЗЫ. Я не против сертификации как таковой, но у меня всегда были претензии к тому, как это производилось в России. Сейчас ситуация меняется, но пока не быстро.

ЗЫ. На вопрос о том, могу ли я поделиться всем ответом регулятора отвечаю - нет, не могу. Во-первых, этот ответ предназначен не мне и не мне им делиться. А во-вторых, это ответ конкретному лицу на конкретный вопрос. Использовать этот ответ как универсальный и юридический документ все равно не получится.

20.4.16

Ответ ФСБ по поводу необходимости применения сертифицированных СКЗИ для защиты ПДн

Чуть меньше года назад я уже публиковал свою презентацию с рассмотрением вопроса о необходимости применения сертифицированных СКЗИ при защите ПДн. И вот на днях мне переслали ответ 8-го Центра ФСБ по данному вопросу. Самое важное в этом ответе находится в первом абзаце - СКЗИ не являются обязательными.


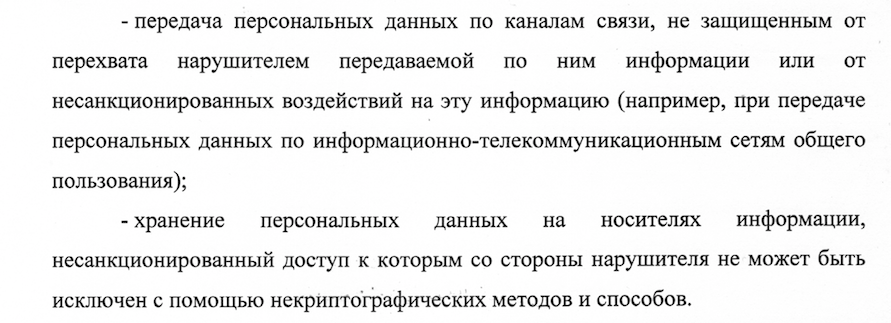
В следующем абзаце говорится о том, что определение актуальных угроз осуществляется оператором ПДн (и никем иным). В последующих абзацах повторяется классическая фраза 8-го Центра, что СКЗИ надо применять, если определенные угрозы могут быть нейтрализованы только СКЗИ. К таким угрозам 8-й Центр относит только две ситуации:


Я по-прежнему придерживаюсь позиции, отраженной в презентации, - информацию в каналах связи можно защитить различными способами, а не только СКЗИ, что вытекает из 19-й статьи ФЗ-152.


Ну и по поводу сертификации - в ответе 8-го Центра нет ни слова про сертифицированные СКЗИ. От слова "вообще".

Вот как-то так...

30.3.16

Новые документы ЦБ по ИБ

На днях ЦБ утвердил парочку новых документов по информационной безопасности. Первым стало долгожданное Указание Банка России №3889-У об определении актуальных угроз безопасности персональных данных. Первый проект этого документа появился еще в 2013-м году и с тех пор он претерпел сильные изменения. Я свел ключевые особенности двух моделей угроз ПДн от Банка России в таблицу и вот что получилось.


По сравнению с самой последней версией, выложенной на regulation.gov.ru финальный вариант отличается добавление слов "в том числе" в 4-м пункте Указания. Это было требованием МинЮста, из-за которого документ, утвержденный в декабре 2015-го года был зарегистрирован только в марте 2016-го. Это незначительное изменение поменяло суть документа, сделав его бесполезной затеей :-( Если раньше перечень угроз был закрыт и кредитные организации могли сильно сэкономить на нейтрализации неактуальных угроз, то сейчас никакого закрытого перечня нет - есть минимальный набор угроз, от которых надо защищаться.

Также не совсем понятно, почему спектр попадающих под модель категорий ПДн сужен до спецкатегорий и иных ПДн? Почему биометрические ПДн (особенно в контексте последних разъяснений РКН по поводу фотографий в паспортах) и общедоступные ПДн (из социальных сетей, которые используются банками для формирования кредитного портрета будущего заемщика) выпали из рассмотрения финансовым регулятором? В итоге документ получился не совсем тем, который ожидали в отрасли. Он не мешает и не помогает :-(

Второй документ - это Указание Банка России №3893-У от 11.12.2015 "О порядке направления запросов и получения информации из Центрального каталога кредитных историй посредством обращения в кредитную организацию". В 4-м приложении к нему утвержден порядок использования СКЗИ при обмене электронными сообщениями между ЦБ и кредитными организациями в целях направления запросов и получения информации из Центрального каталога кредитных историй. Приложение 5 к этому Указанию определяет порядок обеспечения ИБ при использовании СКЗИ. Каких-то особых нюансов с этими порядками я не заметил. Данное Указание схоже с утвержденным полугодом ранее Указанием №3701-У от 29.06.2015 "О порядке направления запросов и получения информации из Центрального каталога кредитных историй посредством передачи запроса через нотариуса".


18.3.16

Пара новостей законодательства - ПДн и лицензирование

На сайте regulations.gov.ru, на котором выкладываются новые проекты нормативных правовых актов, за последние пару дней произошло парочку интересных изменений, влекущих за собой (в случае принятия) интересные последствия.

Во-первых, нашумевший проект изменений в ПП-79 и ПП-171 в части увеличения обременений на лицензиатов ФСТЭК и отмены лицензии для собственных нужд, в финальном своем варианте лишился столь долгожданной приписки о том, что для собственных нужд лицензия ФСТЭК на ТЗКИ не требуется. Возможно, это просто редакторская ошибка, а возможно вполне осознанный шаг по возврату к режиму полной неопределенности в данном вопросе, позволяющем любую организацию прижучить за отсутствие лицензии (тем более, что расширение списка видов работ, требующих лицензии, "накрывает" большое число компаний). Подождем финального текста...

Второе изменение коснулось появление нового законопроекта, вносящего очередные изменения в ФЗ-152 в части расширения полномочий РКН. Текст поправки звучит следующим образом (жирным выделено новое дополнение): "Уполномоченным органом по защите прав субъектов персональных данных, на который возлагается установление порядка, обеспечение, организация и осуществление государственного контроля и надзора за соответствием обработки персональных данных требованиям настоящего Федерального закона и принятых в соответствии с ним нормативных правовых актов, является федеральный орган исполнительной власти, осуществляющий функции по контролю и надзору в сфере информационных технологий и связи".

Законопроект связан с правовым вакуумом, который появился в результате, вывода контроля и надзора из под действия ФЗ-294. Планировалось, что будет принято соответствующее Постановление Правительства, но не сложилось. В итоге законность проведения проверок РКН с 1-го января 2016-го года оказалась под вопросом. РКН явно признает, что не имеет права проводить сейчас проверки. Поэтому законопроект и появился - он дает право РКН разрабатывать документы по организации проверок, расширять свой Административный регламент и полностью "подмять" по себя тему проведения надзорных мероприятий по части персональных данных.

25.2.16

Уральский форум: Роскомнадзор и кредитные организации

Начну потихоньку выкладывать расширенные мысли и впечатления от Уральского форума по ИБ финансовых организаций, который закончился на прошлой неделе в Магнитогорске. В первой заметке выложу запись презентации замначальника РКН Приезжевой А.А. Причин две. Во-первых, это выступление было самым технически продвинутым (сделано и показано в Prezi), а, во-вторых, его удалили с сайта Prezi в тот же день и доступа к нему ни у кого не оказалось (причины удаления мне непонятны). Хотя в нем были очень интересные мысли и факты относительно деятельности РКН применительно к кредитным организациям.


20.2.16

Уральский форум за 15 минут (видео + презентация)

Вчера завершил свою работу Уральский форум по информационной безопасности... нет, не банков, а финансовых организаций. С этого года спектр организаций, которые на целую неделю попадают в реальную зиму, расширился за счет некредитных финансовых организаций, для которых на мероприятии был целый отдельный поток.

Я уже традиционно завершаю весь форум 15-тиминутным обзором ключевых новостей, мыслей и тезисов, прозвучавших в течение пяти дней деловой программы. В этот раз традиция тоже не была нарушена и в ночь с четверга на пятницу я сводил все в небольшую презентацию. Надо сразу сказать, что все в установленные рамки не вместилось. В итоге я сконцентрировался только на изменении регуляторики со стороны Банка России, ФСБ и Роскомнадзора (ФСТЭК в этом году не смог участвовать, но новостям ФСТЭК я посвятил предыдущие 6 заметок).

Первоначально я хотел выложить свою презентацию 24-го, в первый рабочий день после праздников, но так получилось, что организаторы (Авангард-Про) записали мой доклад и, что самое важное, выложили эту запись на Youtube. Поэтому не стану дожидаться среды и выложу тут эту запись.


А так как в данной записи не очень хорошо видно текст презентации на экране, то прикладываю и саму презентацию.


ЗЫ. Ощущения и впечатления от форума, а также другую свою презентацию и демки с практического дня я выложу позже.

11.1.16

Дайджест новостей по ИБ за новогодние праздники

Уже по традиции выкладываю краткий дайджест новостей по ИБ, произошедших за новогодние праздники (если кто-то все две недели валялся тюленем и не отслеживал происходящее):
  • Утверждена новая Стратегия национальной безопасности. За ней должна последовать и Доктрина ИБ. В Стратегии говорится и про киберугрозы, но не могу сказать, что много. Материал в этой части изложен не системно - основное внимание уделяется традиционным угрозам. При этом тот же Китай, вторым после США, создал отдельный род войск - кибервойска, о чем также было сообщено за эти две недели.
  • СБУ Украины обвинила ФСБ в кибератаке на энергообъекты Украины и запуске в них вредоносного кода. Краткий и предварительный анализ этого вредоносного кода также уже выложен в сети. С атрибутикой там плохо. Но про роль России в кибератаке на энергосистему Украины говорили на праздниках много. Конечно же иностранцы.
  • Проукраинская хакерская группа RUH8 опубликовала сотни тысяч украденных SMS россиян. Именно украденных, так как, скорее всего, речь о краже SMS через затрояненные смартфоны на базе Android.
  • Президент Путин подписал указ о сокращении в ряде ведомств, в том числе и ФСТЭК.
  • Президент Путин подписал закон об административной ответственности за нарушение "закона о забвении". С этим законом вообще странная ситуация - такая норма уже заложена в закон о персданных и КоАП. Правда сумма штрафов там смешная была, в отличие от нового закона.
  • Турецкие хакеры взломали Instagram главы Минкомсвязи Никифорова. Тот пожаловался в службу поддержки и ему... в течение нескольких часов не отвечали. Министр сразу же пожаловался в "ВКонтакте", что надо что-то с Instagram'ом делать. Видимо министр никогда в праздники не писал на сайт собственного министерства, да и вообще любого российского ведомства или компании. В абсолютном большинстве случаев ситуация аналогичная.

  • Два секретоносителя из разных государств, президент Эстонии и руководитель отдела кибербезопасности Минобороны Латвии, сочетались браком. Совет да любовь! А вот с точки зрения законодательства о гостайне этот союз очень интересен :-)
Вот и все новости :-)