6.4.16

Выставка RSA: впечатления

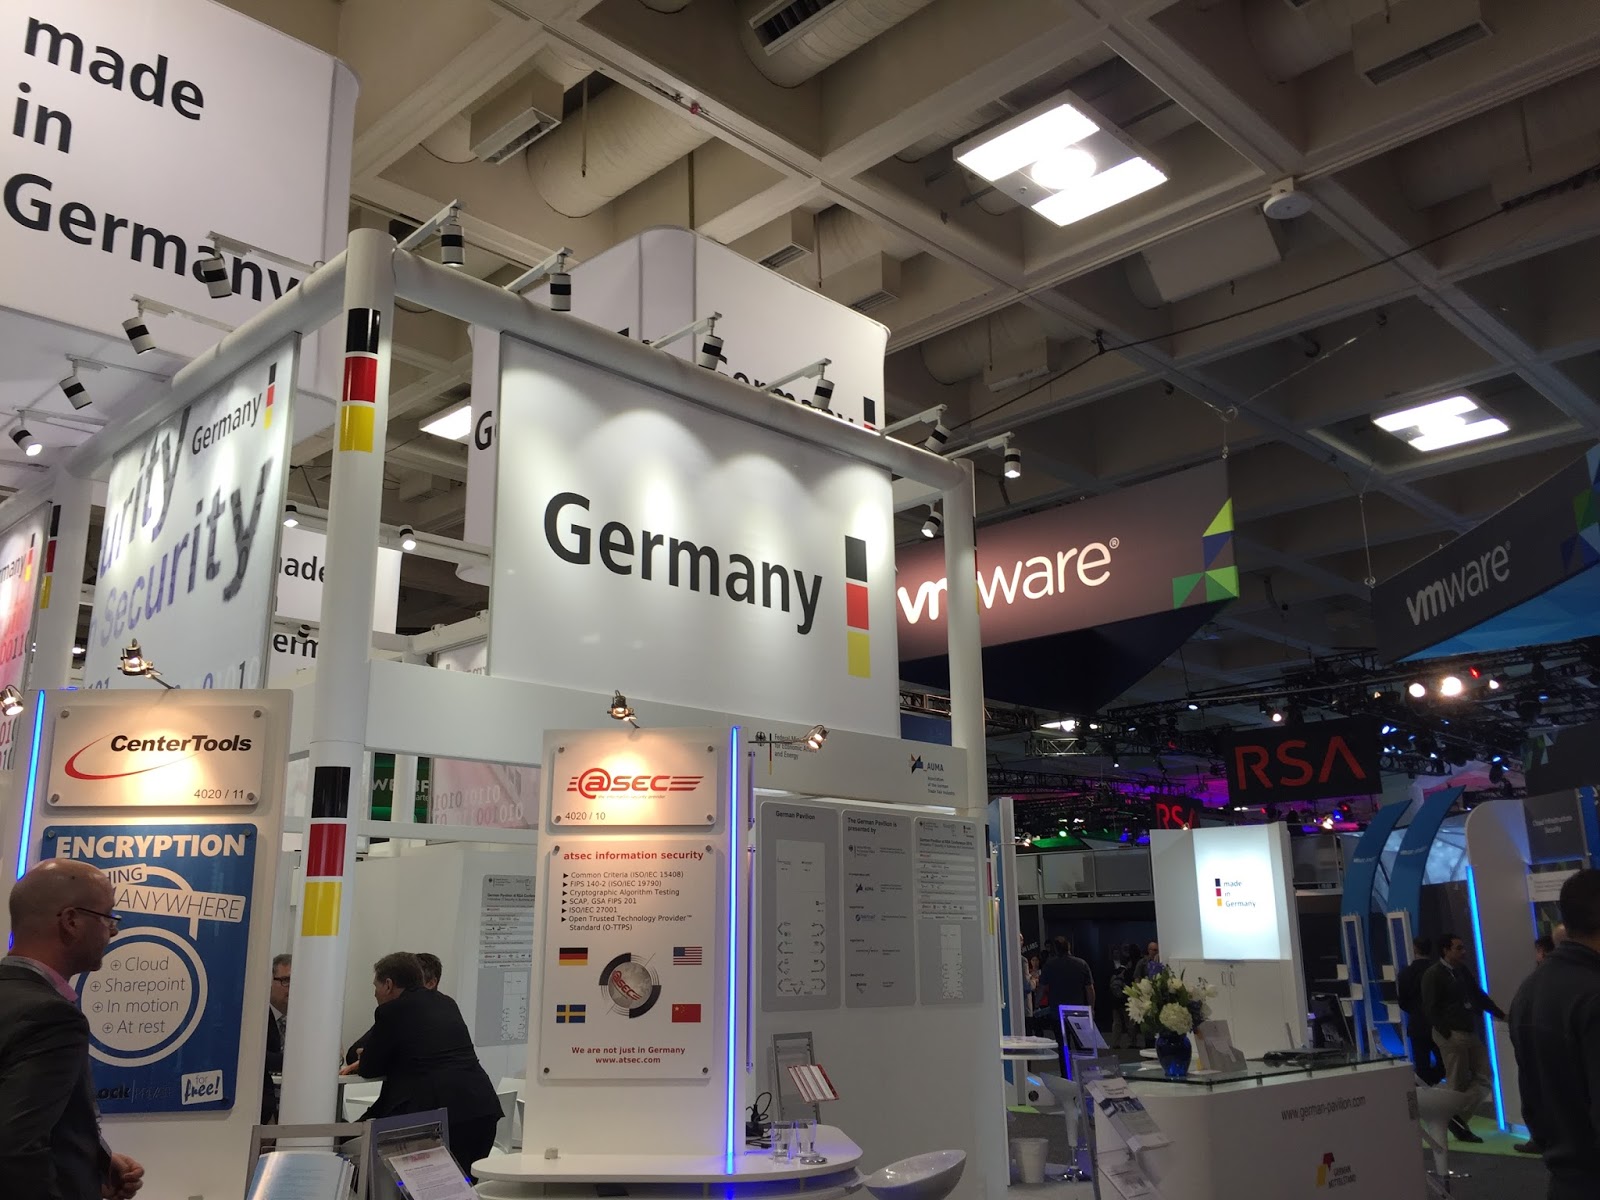
Только сейчас обратил внимание, что я так ничего и не написал про выставку RSA, которая проходила параллельно с конференцией RSAC, о которой я уже писал. В отличие от российских мероприятий, на которых выставка (а точнее набор стендов) просто сопровождает конференцию или наоборот конференция сопровождает выставку (например, InfoSecurity Russia), выставка RSA была самостоятельна. За нее даже платить надо было отдельно (целых 100 долларов США). И именно это, на мой взгляд, и позволило выставке быть самодостаточной и независимой от деловой программы.

В отличие от российских мероприятий на RSA компании выкладывались по полной. Это выражалось и в самих стендах, которые не только не были похожи друг на друга, но и не выглядели как сиюминутные временные конструкции.

Стенд RSA
Стенд AlienVault

Даже небольшие компании и то старались показать себя, а не строить безликие конструкции из белых "палок" и орголитовых листов.

Стенд OpenDNS
Стенд BlackDuck
Стенд Lancope

На самих стендах тоже делалось многое для привлечению посетителей. Кто-то приглашал звезд-шоубизнеса, которые раздавали автографы, кто-то предлагал виртуальные 3D-стрелялки, кто-то выставлял какие-то запоминающиеся штуки - от коровы или робота до хайтек-мотобайка или шифровальной машины Энигма.


У ряда стендистов был даже выдержан единый стиль в одежде, что тоже привлекало внимание.


Кстати, полуголых девиц в этом году не было - организаторы запретили таким образом привлекать внимание, рекомендовав участникам выставки использовать другие способы запомниться посетителям. Практически у всех была своя собственная программа презентаций, рассчитанная на все три дня конференции. Вот так, например, выглядела программа на нашем стенде.


И поскольку далеко не все посетители выставки смогли посетить конференцию, то они слушали доклады на стендах компаний. Причем практически всегда были аншлаги и все места были заняты.


Правда, одна компания у меня вызвала вопросы - FireEye. Ее стенд был прямо за нашим и я регулярно наблюдал вот такую картину на ее стенде. Выглядело странновато - у всех доклады и аншлаги, а у FireEye пустой стенд. Ну да ладно. Может мне просто не повезло и я приходил на наш стенд, когда у FireEye был перерыв.


Компании-участницы пытались завлечь на свои стенды участников не только докладами, но и различной сувениркой - световые мечи (я сыну такой притащил), кошельки для защиты бесконтактных карт, футболки, зарядки для мобильных устройств, селфи-палки, фитнес-браслеты, умные часы, дроны, подарочные карты, смартфоны, планшеты, наушники и т.п. У меня даже сложилось впечатление, что каждый участник выставки при желании мог получить какой-либо солидный сувенир или приз, а участников было много.


В первый день, до официального открытия выставки, был устроен фуршетик, который и стал началом трехдневной эпопеи под названием RSA Expo. Мясо, вино, пиво, закуски... Всего этого было много, а на многих стендах были еще "накрыты" и отдельные столы.


В этом году на выставке было представлено около 500 компаний, как именитых, так и стартапов, представляющих широкий спектр продуктов и услуг в области ИБ. Я провел анализ тем, которые представляли на стендах участники, и получилась следующая картина:

Топ13 тем выставки RSA
Я уже рассказывал на мероприятии ФРИИ о ключевых темах, интересующих отрасль ИБ.
Самые редкие темы выставки RSA

Из россиян в этом году было представлено две компании - одна явная и вторая скрывала свое происхождение. Первой была Лаборатория Касперского, которая имела солидный стенд  и хорошую презентационную программу на нем. Второй компанией была... EgoSecure, одним из владельцев которой является Наталья Касперская. Правда, русские корни EgoSecure не светила и вообще стояла на объединенном стенде Германии.


Объединенный стенды были также у Китая, Израиля и Кореи, что показывает поддержку этих государств своих инновационных компаний, желающих выйти на новые для себя рынки. У России по понятным причинам своего стенда на американской выставке не было, а вот на других выставках объединенный стенд России бывает, например, на лондонской InfoSecurity.


Вот такой мне и запомнилась выставка RSA, значительное событие в области мировой информационной безопасности.


5.4.16

Куалункуизмо в деле Mossac Fonseca

На сегодня у меня была запланирована немного другая заметка, но шумиха, поднявшаяся вокруг "утечки" из Mossac Fonseca заставила меня пересмотреть планы и жахнуть про этот инцидент, который вообще-то произошел год назад, а сейчас только стали известны его результаты. Итак, несколько фактов:

  • Из панамской компании Mossac Fonseca, занимающейся оффшрными сделками, пропали документы за 40 лет работы компании.
  • Документы попали в немецкую газету, которая распространила эти документы среди 100 с лишним медийных компаний.
  • 400 журналистов в течение года занимались анализа 11,46 миллионов документов.
  • Украденные документы составили в объеме свыше 2,6 терабайт данных.
  • Все расследования об уходе от налогов (коррупции) в высших эшелонах власти разных государств, организаций, политиков, звезд спорта и шоу-бизнеса очень красиво оформленные выкладываются на специально созданном портале.

Это если вкратце пройтись по известным фактам. Теперь несколько размышлений об этом инциденте с точки зрения информационной безопасности. Во-первых, он мне сразу напомнил историю с утечкой данных четырехлетней давности из Ernst & Young, аудитор которой сливала данные Навальному, который боролся с коррупцией. Понятно, что делалось это в благих целях, но явно незаконными методами.

Во-вторых, если провести обычные математические расчеты, то получается, что 11,5 миллионов документов было проанализировано 400 журналистами за год. Получается по 28650 документов на журналиста в год или 80 документов в день, если работать без выходных. Даже если верить заметке на securitylab.ru, раскрывающей секреты моей работоспособности, то даже мне не под силу такой ритм работы :-) 80 документов в день при условии, что у журналистов была наверное и другая работа. А ведь еще нужно было все это оформить соответствующим образом. Офигительная работоспособность.

Кстати, насчет оформления. Зайдите на портал организации независимых журналистских расследований, ссылку на который я дал выше. Очень солидная работа проделана. Хорошие ролики сняты. Инфографика, онлайн-игра... Денег это явно требовало немало.

Пробежавшись по основным новостным агентствам, обращает внимание тот факт, что почему-то все на первые страницы помещают Путина и его ближайшее окружение (кстати, буквально за день-два до публикации панамских бумаг Путин подписал очередной план борьбы с коррупцией). Потом уже пишут про Кэмерона, исландского премьера, Порошенко, Джеки Чана, Месси, ФИФА и т.п. А вот, например, про Обаму ни слова. Североамериканских политиков вообще этот скандал не затронул, судя по прессе. Cui prodest?


За год каких-либо серьезных утечек по поводу данного расследования не было и только на прошлой неделе пресс-секретарь Путина заявил, что против России готовится очередной информационный вброс. Достаточно странно выглядит, что при таком вовлечении народа эта информация год держалась в тайне и никто ее не продал, не сдал. Такой секретности можно только позавидовать.

А теперь на фоне всех странностей, которыми обросли панамские бумаги, стоит обратиться к нашей теме - к информационной безопасности. По версии самой Mossac Fonseca это был внешний взлом почтового сервера. Осталось только добавить, что это были русские хакеры и тогда все бы встало на свои места, полностью соответствуя общепринятому взгляду на хакерские проделки.

Однако если чуть подумать, то выглядит странно, что 11,5 миллионов документов за 40 лет работы компании хранились на одном почтовом сервере. Обычно почтовый сервер используется не для хранения документов в течении 40 лет. Взлом извне... Утечка 2,6 Тб данных... Врядли они хранили такие документы на Gmail. Как вы думаете, сколько времени надо, чтобы утянуть 2,6 Тб данных?.. И сколько времени надо, чтобы отследить такую активность на самой ранней стадии? Тут даже не ИБшники, а ИТшники должны были забить тревогу, так как такой всплеск сетевой активности был явно за гранью типичной картины.

Один из банковских юристов, специализирующихся на борьбе с отмыванием денег, в своем блоге написал, что по версии панамских инсайдеров, утечка была внутренней и произошла по вине экс-любовницы одного их партнеров фирмы Mossac Fonseca, также бывшей работницы этой компании. После разрыва отношений она в отместку выкрала все документы и передала немецкой прессе. Версия более правдоподобная, но местами вызывающая не меньшее количество вопросов, чем версия с внешним взломом.

Откуда у сотрудницы компании доступ ко всем документам работодателя за 40 лет? Она там архивариусом служила что-ли? И почему ее активность никто не отследил? Она жесткий диск с собой забрала, выдернув его из сервера? Или по сети столько накачала? Второй случай отслеживается элементарно путем анализа сетевого трафика. Первый случай тоже не является чем-то уж таким уникальным для его обнаружения.

Cisco CTD отслеживает утечку данных по превышению порогового значения
Мне вообще кажется, что это все спланированная акция, цель которой спровоцировать шум в международной прессе, парламентские расследования, громкие политические отставки. И все для того, чтобы скрыть или не мешать неким иным событиям и действиям, которые могут произойти (или уже произошли) в самое ближайшее время.

ЗЫ. На вопрос, а что такое куалункуизмо, упомянутое в заголовке заметки отвечаю:

4.4.16

Служба ИБ должна подчиняться СБ / СЭБ

Прошлая заметка про подчиненность ИБ ИТ вызывала шквал откликов и комментариев и в блоге, и в ФБ. Разброс мнений оказался ну очень широкий. Кто-то считает, что ИБ еще незрела у большинства компаний и поэтому ей самое место в более развитой ИТ. Многие закономерно считают, что контролерам не место под контролируемыми и поэтому ИБ надо выносить за скобки ИТ. Куда выносить? Часть считает, что вся Европа давно перешла на ИБ внутри системы внутреннего контроля (у нас, кстати, и отдельные документы Банка России говорили, что информационная безопасность - это часть СВК). Кто-то считает, что надо выносить под службу безопасности. Вот про этот вариант мы и поговорим сегодня.

Действительно ли ИБ место в службе безопасности или экономической безопасности? Это второй стереотип, связанный с ролью ИБ на предприятии. Если есть слово "безопасность", то значит надо отдать ее в СБ, которая занимается всеми аспектами безопасности на предприятии - физической, экономической и... информационной. Вроде бы логично и в Интернете можно найти немало картинок такой структуры:

или вот (для банка):
В принципе это вполне себе работоспособный вариант и во многих отечественных компаниях, особенно государственных, он и реализуется. На Западе и в Азии я особо таких случаев не встречал. Кстати, интересное наблюдение - дискуссии на тему "ИБ под ИТ" и на Западе, и в России являются очень популярными, а вот обсуждения подчиненности ИБ под службой безопасности практически не проходят.

Минусов у такого сценария хватает. Хотя задача у СБ и ИБ общая (обеспечение безопасности), миры физические и виртуальные пересекаются слабо и поэтому задачи, решаемые ИБ, не всегда понятны руководителю СБ. Зачастую у него и квалификации не хватает для этого. Все-таки у нас часто главой СБ назначают бывшего оперативника, следователя или сотрудника ФСБ, которые имеют очень поверхностное представление о том, чем должна заниматься ИБ. С другой стороны есть и плюсы. Акцент на работе с людьми, определенный авторитет (с СБ мало кто любит спорить), решение оргвопросов, взаимодействие с правоохранительными органами, борьба с инсайдерами... Но и конфликтов с ИТ не избежать...


Отсюда очередной вывод. Под службой безопасности ИБ тоже будет не очень хорошо, пусть и оргмерам и работе с людьми уделяться внимания будет гораздо больше, чем в ИТ. Опять тупик. Куда же податься CISO со своим отделом или службой? На самом деле ответ на этот вопрос прост, как это не странно. Все зависит от целей создания службы ИБ. Отсюда сразу будет вытекать место ИБ в иерархии. Например, если от ИБ требуется только compliance, то и место ей у юристов, а не в ИТ или СБ. Я сейчас не готов обсуждать вопрос, зачем нужна ИБ, которая занимается только compliance? Такие варианты тоже бывают; не часто, но бывают. В следующей заметке я попробую поставить точку в этой серии заметок, посвященных подчиненности ИБ на предприятии.

1.4.16

Конференции орнитологов как отражение ряда хакерских конференций

Осень, австралийский Мельбурн, конференция орнитологов. На секции "Обеспечение сохранности киви в естественной среде обитания" собрались орнитологи со всего мира, специализирующиеся на киви, единственном представителе рода бескилевых, часть видов которого занесена в Красную книгу со статусом "уязвимый" (Vulnerable).
Среди орнитологов затесался и директор заповедника на острове Капити (Новая Зеландия), который столкнулся с проблемой истребления киви браконьерами и который надеялся получить полезную информацию о том, как бороться с этой напастью и как защитить своих "подопечных" от угроз. Ниже краткий пересказ представленных на конференции докладов и впечатлений от них директора заповедника.

Первый доклад был посвящен анализу дыр киви. Представитель большого коллектива подвел итог долгих и продолжительных исследований:
- Мы пришли к выводу, что у киви две дыры - сзади и спереди.
- Афигеть, - подумал директор заповедника, который эту информацию знал с детства, регулярно наблюдая за киви в живой природе, а не на картинках или в книгах.
- И как мне эта информация поможет? - спросил директор с места, надеясь получить более конкретный и практичный ответ.
- Мы находимся в начале большого пути, но считаем, что уже достигли немалых результатов в своем исследовании, цель которого продемонстрировать уязвимость киви, способы нейтрализации которой будет изучена нами на следующих этапах нашего важного исследования.
- ... - у директора просто не оказалось слов и он никак не смог отреагировать на полученный ответ.

Второй доклад был посвящен хищникам - основной угрозе выживания киви.
- Интересно, - пробурчал себе под нос директор заповедника. - Очень интересно.
- Киви угрожают европейские хищники - собаки, кошки, ласки, завезенные на острова Новой Зеландии европейцами. Я провел исследование и считаю, что это происки английской королевы, которая не может смириться с тем, что Новая Зеландия не хочет быть колонией Соединенного королевства. - заявил исследователь из Аделаиды.
- Д..л, ..ять, - тихо выругался директор заповедника. - И как я это знание применю для обеспечения сохранности киви и их территории?

Третий доклад тоже был посвящен внешней угрозе. На этот раз орнитолог с плохо произносимой фамилией провел анализ общедоступных источников и пришел к выводу, что отсутствие у киви крыльев объясняется тайной операцией "Wingless", за которой стоят китайские спецслужбы, препятствующие расселению этой птицы за пределы ареала своего обитания по каким-то своим никому непонятным планам.
- Мать, да вы там офигели совсем, орнитологи хреновы. Вы хоть что-то полезное и применимое на практике можете сказать? - сокрушался директор заповедника, который уже начал жалеть о потерянном времени и даже бесплатный вай-фай на конференции не мог утешить его.

Первый после обеда доклад орнитолог из северной столицы Австралии посвятил слоновым птицам, прямым потомкам киви, которые были ростом 2-3 метра и весили до 275 кг.
- Ну, ё-маё, - директор заповедник потерял дар речи. - Да слоновая птица давно вымерла. Какой практический смысл имеет ваш доклад, если не только в живой природе, но и в заповедниках этой пернатого, но бескрылого не существует уже много столетий?

И только последний доклад на секции был напрямую посвящен вопросам безопасности киви.
Его автор придумал дезодорант для опрыскивания киви и уничтожения запаха перьев, выдающий киви хищникам.
- Маори вас задери и оттатуируй! А бегать за киви и опрыскивать их кто должен? - закашлялся директор заповедник, уже понимая, что он напрасно повелся на рекламу организаторов конференции и что перелет из Новой Зеландии в Австралию оказался бесполезной тратой времени и денег.

Так и ушел он ни с чем с конференции, попутно кляня на чем свет стоит всех этих долбаных орнитологов, которые ни черта не понимают в реальной жизни киви и способах их защиты.

ЗЫ. Все имена, названия и события являются вымышленными, и любое совпадение с реально живущими или жившими людьми, а также прошедшими или проводимыми мероприятиями случайно.

31.3.16

Служба ИБ должна подчиняться ИТ

Незапланированный пост, навеянный комментариями к двум заметкам, посвященным объему финансирования ИБ и численности службы ИБ в зависимости от этих показателей в ИТ. На меня многие набросились с обвинением в том, что вопрос вообще звучит некорректно и ни в коем случае нельзя измерять ни бюджет, ни численность ИБ от ИТ. Каждый спорящий отстаивает свою точку зрения, приводя неубиенные аргументы и опираясь на собственный опыт. А теперь давайте дистанцироваться от опыта и посмотрим на то, как и почему возник вопрос о "проценте от ИТ"?

Есть стереотип, что информационная безопасности = ИТ-безопасность, то есть это одна из множества функций ИТ. Этот стереотип подтверждается и различными опросами. Например, Symantec:
Подчиненность ИБ по версии Symantec
или Wisegate:
Подчиненность ИБ по версии Wisegate
У них хотя и разная глубина опроса (Symantec ограничился всего тремя направления подчинения), но на удивление схожее соотношение - больше чем в 2/3 случаях ИБ подчиняется именно ИТ (по данным Ponemon Institute ИБ подчиняется ИТ в 56% случаев). Почему такой стереотип возник и продолжает активно поддерживаться и развиваться?

На мой взгляд ответ прост. Этот стереотип отражает эволюцию ИБ на многих предприятиях. Если рассматривать ИБ как всяческие настройки МСЭ и установку антивируса, то логично, что именно это делают ИТшники. В небольших организациях, где и ИТ-то выделенной нет, это ложится на приходящего админа. А там, где ИТ в том или ином виде все-таки существует, настройки средств защиты ложатся на плечи именно админов. Тема соответствия требованиям ИБ не поднимается вовсе. Это очень распространенная ситуация для абсолютного большинства российских организаций, относящихся к малому бизнесу или индивидуальным предпринимателям. Ни о каких "назначении уполномоченного за ИБ сотруднике", как написано во многих нормативных актах, и речи не идет.


По мере развития предприятия у него появляется больше задач, которые связаны с ИБ. Появляется выделенный безопасник, но опять же в структуре ИТ. У него еще нет отдельного отдела, нет бюджета, но он уже занимается только ИБ, в том числе и темой compliance.


Третий эволюционный вариант - создание отдела ИБ внутри департамента ИТ. Это присущая многим крупным организациям структура и вызывает вопросы, аналогичные тем, что задавались в заметках об объеме финансирования и численности как проценте от аналогичных показателей в ИТ. В данном случае вроде как все нормально - свой бюджет, свой штат, учет ИБ в ИТ-проектах, но буйным цветом расцветает конфликт интересов.


Не может контролер подчиняться контролируемым. Об этом и ЦБ говорит в своих документах, но и явно не запрещает подчинение ИБ под ИТ, понимая, что это сложившаяся практика и не Банку России ее ломать. Хотя требование о наличии у ИБ куратора, отличного о ИТ, выглядит странно. Получается, что у ИБ будет два руководителя - непосредственное подчинение ИТ и куратор вне ИТ. И как быть в ситуации, когда от двух кураторов идут противоречащие друг другу указания?

В целом подчинение ИБ в ИТ имеет свои явные плюсы, но и явные минусы. Минусов больше. Но самое главное, что ИБ занимается часто задачами, которые к ИТ вообще никакого отношения не имеют - противодействие утечкам по техническим каналам (и вообще тема ПДИТР), взаимодействие с правоохранительными органами, безопасность бумажного документооборота... Это не просто второстепенные для ИТ задачи, а явно выходящие за рамки деятельности CIO.

Может лучше в службу безопасности включить ИБ? Все-таки и там и там общее понимание задач? Давайте на это посмотрим завтра.

30.3.16

Новые документы ЦБ по ИБ

На днях ЦБ утвердил парочку новых документов по информационной безопасности. Первым стало долгожданное Указание Банка России №3889-У об определении актуальных угроз безопасности персональных данных. Первый проект этого документа появился еще в 2013-м году и с тех пор он претерпел сильные изменения. Я свел ключевые особенности двух моделей угроз ПДн от Банка России в таблицу и вот что получилось.


По сравнению с самой последней версией, выложенной на regulation.gov.ru финальный вариант отличается добавление слов "в том числе" в 4-м пункте Указания. Это было требованием МинЮста, из-за которого документ, утвержденный в декабре 2015-го года был зарегистрирован только в марте 2016-го. Это незначительное изменение поменяло суть документа, сделав его бесполезной затеей :-( Если раньше перечень угроз был закрыт и кредитные организации могли сильно сэкономить на нейтрализации неактуальных угроз, то сейчас никакого закрытого перечня нет - есть минимальный набор угроз, от которых надо защищаться.

Также не совсем понятно, почему спектр попадающих под модель категорий ПДн сужен до спецкатегорий и иных ПДн? Почему биометрические ПДн (особенно в контексте последних разъяснений РКН по поводу фотографий в паспортах) и общедоступные ПДн (из социальных сетей, которые используются банками для формирования кредитного портрета будущего заемщика) выпали из рассмотрения финансовым регулятором? В итоге документ получился не совсем тем, который ожидали в отрасли. Он не мешает и не помогает :-(

Второй документ - это Указание Банка России №3893-У от 11.12.2015 "О порядке направления запросов и получения информации из Центрального каталога кредитных историй посредством обращения в кредитную организацию". В 4-м приложении к нему утвержден порядок использования СКЗИ при обмене электронными сообщениями между ЦБ и кредитными организациями в целях направления запросов и получения информации из Центрального каталога кредитных историй. Приложение 5 к этому Указанию определяет порядок обеспечения ИБ при использовании СКЗИ. Каких-то особых нюансов с этими порядками я не заметил. Данное Указание схоже с утвержденным полугодом ранее Указанием №3701-У от 29.06.2015 "О порядке направления запросов и получения информации из Центрального каталога кредитных историй посредством передачи запроса через нотариуса".


29.3.16

РусКрипто: новости 8-го Центра ФСБ

ФСБ, а точнее 8-й Центр, был представлен на РусКрипто несколькими докладами:
  • от Кузьмина А.С., выступавшего от имени ТК26, но зная аффилированность и ТК и 8-го Центра, можно предположить, что и от имени регулятора прозвучало бы ровно тоже самое
  • от сотрудников 8ки с представлением проекта открытых требований к шифровальным (криптографическим) средствам защиты информации
  • от Простова В.М. про перевод EMV-стандарта на отечественные криптографические алгоритмы.
Были и различные реплики указанных лиц, а также от ТК26, по тем или иным звучавшим темам. Что я вынес из всех этих выступлений? Тезисно это можно зафиксировать следующим образом:
  • По мнению Кузьмина в России под регулирование ИБ попадает всего около 40% информации, циркулирующей в современном информационном поле. Вывод такой сделан на основании Указа Президента №188.
  • ФСБ регулирует сегодня вопросы разработки доверенных криптоалгоритмов, процесса разработки СКЗИ (лицензирование), результата разработки СКЗИ (сертификация), использования СКЗИ (лицензирование, аккредитация). И будет продолжать их регулировать.
  • Кузьмин трактурет термин "гражданская криптография" как "для личного применения гражданами", а не как "отличная от государственных нужд".
  • Рядовые граждане не в состоянии решить проблемы защиты личной информации с помощью имеющихся решений - дорого и сложно. Поэтому...
  • ТК26 при непосредственном участии 8-го Центра готовит рекомендательный документ, который будет описывать вопросы применения криптографии для личных нужд. Вот нафига еще и сюда лезть? У нас что, все проблемы с криптографией решены? У нас больше нечем регулятору заняться, как еще и граждан учить, как им защищать свои данные? Учитывая то, как писались требования по ПДн, боюсь, что тут тоже ничего адекватного, простого и понятного не получится. А к мнению экспертов 8-й Центр не прислушивается. Точнее прислушивается, но только к тем, которые дуют в ту же дуду, что и сам 8-й Центр. А еще эти эксперты должны войти в состав ТК26, а войти туда можно, имея опыт разработки СКЗИ. А опыт у нас такой имеют только те, кто давно и плотно сотрудничает с 8-м Центром и не делает ничего такого, что не согласовано с 8-м Центром. Тупик. Опять требования к гостайне натянут на рядовых граждан, как это было в 2008-м году с первыми требованиями по персданным.
  • Кстати, на секции по Интернету вещей, представитель ТК26 высказал мысль, что они готовы сделать что-то, если к ним придет бизнес и скажет, что надо сделать. На опережение они работать не будут. А бизнес к ним не идет, так как не уверен, что это не вызовет более пристального внимания к нему со стороны регулятора, и что это вообще чем-то закончится полезным. Не верит бизнес 8-му Центру в части учета интересов бизнеса к криптографии. Отсюда очередной тупик - бизнес не ставит своих требований по криптографии для 8-го Центра и ТК26, не веря в них, а те в свою очередь, не видя запросов, считают, что всех все устраивает.
  • Кузьмин считает правильным, что средства криптографической защиты информации для личных нужд должны пройти процедуру добровольной сертификации. Если она добровольная, то почему "должны"? Либо Кузьмин просто оговорился по привычке, либо оно действительно так и будет зафиксировано :-( Кто должен создавать систему добровольной сертификации непонятно. Но когда эта идея (в виде СРО) озвучивалась несколько лет назад, в ней подразумевалось, что она будет распространяться на СКЗИ не для государственных нужд.
  • Сертификаты на криптобиблиотеки перестали выдавать 1,5 года назад. Сертификации подлежит только завершенное изделие.
  • Требования к СКЗИ как были секретными, так и останутся. Никаких изменений не планируется. Они доступны лицензиатам, а потребителям нет нужды знать конкретные значения безопасного времени эксплуатации, вероятностей неисправностей и сбоев, отношений опасный сигнал/помеха и т.п.
  • Классов СКЗИ теперь 5, а не 6. КВ1 и КВ2 были слиты в один - КВ.
  • Чтобы потребитель лучше понимал, что скрывается за тем или иным классом, ФСБ готовит проект открытых требований к СКЗИ. В апреле этого года их презентуют на весеннем заседании ТК26, в мае опубликуют для всеобщих комментариев, а в июне доработают на основе полученных замечаний. Все бы хорошо, с этими требованиями, но...
  • Это не требования. Это переложение секретных документов 8-го Центра с требованиями к СКЗИ на более понятный язык для потребителя, не имеющего допуска к секретным сведениям. Этакий толмач, чтобы заказчики понимали, почему все так непросто с требованиями ФСБ к СКЗИ. Хорошая инициатива, только вот с практической точки зрения смысла имеющая мало. Требования к самим СКЗИ не меняются. Требования ФСБ по применению СКЗИ тоже не меняются. Как было написано в 378-м приказе, что при наличии доступа к исходным кодам среды функционирования СКЗИ (привет VPN на Linux) оно должно быть сертифицирована как КА, так и написано. Как было написано, что при возможности нарушителем привлечь специалистов в области разработки и криптоанализа СКЗИ (а это влечет за собой КВ), так и написано.
  • Структура новых требований тоже непроста. Если и писать ее будут те же люди, то документ получится тяжеловесным.

  • Что интересно, указанные Требования будут утверждены даже не 8-м Центром, а выпущены как документ ТК26.
  • По словам Кузьмина, для них было сюрпризом, что несмотря на унификацию программной части многих сред функционирования СКЗИ, на разных аппаратных платформах, включая чипы, СКЗИ по-разному ведут себя. А это приводит к необходимости усиления требований к сертификации аппаратной части СКЗИ, что в будущем и произойдет. Никакой либерализации - одни ужесточения.
  • Доклад Простова про перевод EMV на российскую криптографию мало чем отличался от нынешнего и прошлогоднего выступлений на Уральском форуме. Даже слайды были те же. Общий посыл - зарубежные стандарты несут угрозы отключения НСПК (как стандарты могут отключить НСПК я так и не понял), сейчас НСПК и карта "Мир" использует западную криптографию, а это неправильно, нужно внедрять российскую криптографию. По мнение ФСБ российская криптография не будет дороже зарубежной (Thales, SafeNet, Gemalto и др.). Правда, все почему-то забывают уточнить, что за отечественные СКЗИ придется платить помимо иностранных СКЗИ. От них-то никто не отказывается - МПС ради 1% российского рынка не будет менять правила игры и переходить на отечественные СКЗИ. Поэтому банкам, чтобы работать и с МПС, и с НСПК, придется иметь две системы криптографической защиты. А это двойные затраты.
Вот такой не самый оптимистичный обзор того, что говорили представители криптографического регулятора на РусКрипто 2016.

PS. Кстати, отслеживать последние изменения в российской криптографии и ТК26 можно с помощью Twitter

28.3.16

РусКрипто: место в российской индустрии ИБ, общие впечатления и "Своя ИБ-игра"

В пятницу завершилась РусКрипто 2016. Я уже как-то писал про свое отношение к РусКрипто и ее соотнесение с другими мероприятиями по ИБ. Повторю свою мысль. Если классифицировать все московские мероприятия, то у меня получается следующая картина:


Есть важный блок "регуляторских" мероприятий, на которых надзорные органы делятся своими планами и которые, как бы не говорили у нас, что бумажная безопасность это плохо, все равно собирают немалое количество посетителей. Уральский форум - это "ЦБшное" мероприятие, "Актуальные вопросы защиты информации" - ФСТЭКовское, "Защита персональных данных" - РКНовское, а РусКрипто соответственно ФСБшное. На нем представители 8-го Центра делятся своим взглядом на развитие индустрии криптографии и ИБ и им можно задавать наболевшие вопросы (не всегда с получением ответов, но это уже издержки регулятора).

Про высказанную в этот раз позицию 8ки я еще напишу отдельно (там есть, о чем рассказать), а сейчас хотел бы поделиться впечатлениями от самого мероприятия. Мне нравится РусКрипто своей атмосферой и местом проведения. Они отличаются от всех остальных ИБшных тусовок. Именно для меня отличаются. Именно сюда я могу ездить с семьей и отдохнуть несколько дней от московской суеты. Отличное место проведения - с анимацией, СПА, бассейнами, боулингом, бильярдом, настольным теннисом, лесом, - позволяет реально расслабиться. В Магнитогорске тоже можно отдохнуть, но отдых там другой. Да и с семьей не поедешь. Этим Рускрипто и ценно для меня. Да, это субъективная оценка, но какая есть.

Контент оценивать не берусь. Выступления регуляторов интересны сами по себе, а остальные доклады выпадают из поля моего внимания. Все-таки я не криптограф и слушать про гомоморфное шифрование, клеточные автоматы и квантовую криптографию (в условиях, когда у нас криптоалгоритмы не меняются десятилетиями) с моей, сугубо практической, точки зрения бессмысленно. Понятно, что криптографическая школа у нас сильна и, возможно, даже наши криптоалгоритмы можно использовать в Интернете вещей, в высокочастотном трейдинге, в чипах. Но регулятор как-то не очень помогает этому всему развиваться. Исследование и докладов делается много - выхлопа мало.

Но вернемся к РусКрипто. В этом году я модерировал секцию про Интернет вещей и читал там уже выложенную презентацию по криптографии в IoT. Помимо этого организаторы попросили меня провести там "Свою ИБ-игру", которую в первый раз я проводил в феврале на Уральском форуме. Идея геймификации ИБ мне нравится все больше и больше (за ней будущее на мой взгляд) и поэтому я с радостью принял предложение. Тем более, что мне и самому было интересно сдуть пыль со своих криптографических знаний. Как в 92-м году я занимался в одном из московских "ящиков" разработкой СКЗИ, так по сути к этой теме я больше и не возвращался (за редкими примерами критики 8-го Центра, нечасто, но все-таки радующего нас своими нормативными творениями).

Очевидно, что повторять 61 вопрос с Уральского форума было бы не совсем правильно. Как минимум потому что РусКрипто было посвящено криптографии, а не банкам. Поэтому я взял 12 других категорий, по каждой из которых придумал по 5 вопросов:
  • Алгоритмы
  • Тайны
  • ФСБ
  • Приложения
  • Россия
  • Кино
  • История
  • Угрозы
  • Имена
  • Инновации
  • Криптоанализ
  • Литература.

Вопросы получились разноплановыми - от "В каком разделе криптографии применяется принцип неопределенности Гейзенберга?" или "Кто впервые ввел термин "криптоанализ"?" до "Как иначе называется простая литорея?" или "Сумма всех цифр (после второго раунда) номера приказа ФСБ по защите персональных данных".

Было весело, много смеялись. Например, в разделе "Тайны" я задал вопрос: "Как называется скульптура с криптограммой, расположенная у главного входа в ЦРУ в Ленгли?" Голос из зала: - Колитесь, кто там был? (гомерический хохот) Так правильный ответ ("Криптос") никто и не дал. То ли не хотели раскрываться :-), то ли действительно не знали.


За час мы прошли по всем 60 вопросам и я могу сказать, что, на мое удивление, на многие вопросы аудитория не знала ответов. И если не брать в расчет действительно сложные темы с максимальным количеством баллов, то я был удивлен, что никто не знал ни автора книги "Взломщики кодов" (а это одно из самых известнейших произведений про историю криптографии), ни автора книги "История шифровального дела в России" (уж нашу-то историю, мне казалось, надо знать). Ну да ладно, игра все равно прошла весело и участники потом подходили и говорили спасибо за организацию.

25.3.16

Оценивая прогнозы Gartner по ИБ десятилетней давности

Разгребая старые презентации, наткнулся на обзор трендов в области угроз, а также сетевой и информационной безопасности от Gartner. Делались прогнозы 10 лет назад и сейчас интересно посмотреть, насколько эти прогнозы сбылись.

Первым в наш прицел попадает прогноз развития технологий ИБ. Если посмотреть на двухлетние прогнозы, то из всех не сбылся (или уже забылся) прогноз на защиту Instant Messenger'ов. Как-то тема не взлетела особо. Скорее сами разработчики стали выпускать мессенджеры с встроенной безопасностью - Telegram, Whatsap, Snapchat, Secret и т.п. С пятилетними прогнозами вроде все тоже срослось. Из десятилетних прогнозов не сбылся SSL Peer-to-Peer/Site-to Site и, на фоне постоянных сообщений о проблемах в SSL, видимо уже и не сбудется. С более чем десятилетним прогнозом, а он у Gartner был один, получилось 50/50. С одной стороны массового применения биометрии пока не случилось, а с другой ее внедрили в один из самых популярных смартфонов - iPhone.


С прогнозами по сетевой безопасности "стрельнуло" все кроме одного - активного роста МСЭ для XML не случилось. Точнее они были популярны какое-то время назад, но потом сошли на нет.


Аналогичная ситуация и с прогнозами Gartner по угрозам. Сбылось почти все, кроме атак на SOA. 10 лет назад сервис-ориентированная архитектура была популярной, а потом про нее все забыли. Но если трактовать SOA, как прикладную архитектуру, то атаки на приложения тоже вышли на плато продуктивности и заняли свое достойное место в арсенале злоумышленников.

Где-то Gartner пролетел по срокам на несколько лет в ту или иную сторону, но на десятилетнем отрезке это выглядит не так уж и заметно. Так что можно признать, что по части информационной безопасности более 80% предсказаний сбылось, что является достаточно неплохим показателем для такой динамичной отрасли, как наша. Разумеется, появились и новые технологии, о которых 10 лет назад мало кто думал (та же аналитика ИБ, Threat Intelligence и другие), но в целом очень даже недурно. Уж точно не экстрасенсы-шарлатаны, тыкающие пальцем в небо.

24.3.16

Моя презентация с РусКрипто про криптографию в Интернете вещей

Выкладываю мою презентацию про текущее состояние дел в промышленном и консьюмерском Интернете вещей.


23.3.16

Какова должна быть численность службы ИБ в соотношении с ИТ?

Продолжая начатую вчера тему про проценты ИБ от ИТ, решил выложить различные цифры о том, какова должна быть численность службы ИБ в соотношении с ИТ. Итак, удалось найти следующие цифры:

  • Согласно исследованию 2003 Deloitte Touche Tohmatsu 1 сотрудник ИБ нужен на 1000 пользователей ИТ (не сотрудников, а обычных работников).
  • Согласно исследованию Computer Security Institute (CSI) и финансовым отчетам города Сакраменто численность ИБ составляет около 3%-5% от общего состава ИТ-службы.
  • По исследованию Computer Security Institute на каждых 4 ИТ-аудиторов приходится 6 сотрудников ИБ.
  • Согласно исследованию 2009 IT Spending and Staffing Benchmarks, проведенного Computer Economics, ИБшников должно быть 1,5%-2% от общего числа ИТ-службы.
  • 5000 устройств (включая мобильные, стационарные, сетевые) требует не менее одного сотрудника ИБ. Это вытекает из отчета 2004 Educause report, High Stakes, Strategies for Optimal IT Security Staffing.
  • Согласно отчетности многих американских администраций штата и города на каждые 100 ИТшников требуется 8,5 сотрудников ИБ (включая 2,5 аудиторов).
Можно видеть, что цифры разняться от 1,5% до 8,5%. Видится мне, что обе эти границы скорее являются частными случаями, и реальное значение численности ИБ от ИТ составляет 3%-6%.

22.3.16

Каким должен быть процент на ИБ от ИТ-бюджета?

На днях, на одном мероприятии меня спросили, сколько надо тратить на ИБ от ИТ-бюджета? Понимая, что вопрос поставлен некорректно, но ответ на него все равно все ищут, решил дать выдержки из своей статьи двухлетней давности "Процент безопасности", опубликованной в "ИТ-Менеджере".

Согласно «2005 CSI/FBI Computer Crime and Security Survey» на информационную безопасность тратится 4,3% от ИТ-бюджета. По данным Gartner, опубликованным в 2004 году, эта цифра составляет 6–9%. А согласно опросу «The Global State of Information Security 2005» от CIO Magazine процент достигает уже 13%. Разброс значительный: от 4,3 до 13%. Есть ли более свежие цифры? Да, есть! В 2011-м широко известный в узких кругах Ponemon Institute опубликовал исследование, согласно которому 39% организаций тратят от 6 до 10% на соблюдение правил безопасности; еще 39% организаций тратят от 11 до 15%; 11% организаций тратят от 16 до 20% и 7% организаций тратят колоссальные от 21 до 25% своего ИТ-бюджета на соблюдение правил безопасности.

Согласно отчету компании Forrester «2012 Budget and Planning Guide for CISOs», затраты на информационную безопасность составили 7,3 в 2010-м, 7,6% в 2011-м и 8,0% в 2012-м. Ему вторит компания Wisegate, которая в 2013 году опубликовала еще один отчет — «2013 IT Security Benchmark Report». В нем приведены конкретные цифры распределения затрат на информационную безопасность. Согласно исследованию Wisegate:

  • В среднем на ИБ тратится 7,5% от ИТ-бюджета.
  • По отраслевому срезу больше всего на ИБ тратят финансовые организации и банки — 10,4%. Меньше всего расходуют государственные органы — 2,3%. Для промышленности эта цифра равна 8,9%, для страховщиков — 3,6%, для здравоохранения — 6,9%.
  • Размер бюджета также зависит от размера компании. В том случае, если в компании работало менее 1000 сотрудников, то она тратила в 2,5 раза больше денег на ИБ, чем компании с 20000 и более сотрудниками: 10% против 4%.
  • Более зрелые компании тратят на ИБ больше своих менее продвинутых коллег: 9,0 против 5,6% от ИТ-бюджета.

21.3.16

Фишки прошедшей RSAC

Уже по традиции хочу поделить интересными и запомнившимися мне по результатам посещения RSAC фишками.


Эта RSAC была юбилейная (25 лет) и организаторы решили разместить в одном из фойе стену с 25-тилетней историей отрасли ИБ. Но самое интересное, что любой желающий мог дописать маркером свои события, которые он считал важным для отрасли. Интересная идея, позволяющая каждому почувствовать себя немного летописцем истории.


Еще одной классной фишкой стал книжный магазин, в котором можно было с 10%-й скидкой купить различные книги по информационной безопасности. Правда, сейчас цены стали кусаться. Раньше потратить 200-300 долларов на книжки было не так сложно. Сегодня, при курсе в 70 рублей за доллар, это вылетает в копеечку. В России, наверное, будет сложно такую идею повторить - у нас книжный рынок по ИБ очень неразвит и нет достаточного количества интересных фокусных авторов и тем.


На самой конференции перед каждым докладом на экране сменялись важные сообщения, часть которых можно было бы перенять и отечественным организаторами. Например, предупреждение о том, что если слушатель хочет оставить отзыв о мероприятии или получить баллы, подтверждающие пройденное обучение (так называемые CLE), ему надо просканировать его бейдж.


Обратите внимание, на пункт "Post Conference Trip Report". Это классная штука оказалась. После возвращения домой я получил на электронную почту отчет о посещении мероприятия, в котором было указаны все посещенные мной сессии и стенды на выставке (путем сканирования бейджа). Очень удобная штука для бухгалтерии, которой надо отчитаться о посещенном мероприятии и потраченных деньгах. Реализуется элементарно, но требует единой базы участников и отслеживания их активностей в рамках мероприятия. Не уверен, что это отобьется у нас.

Следующее предупреждение повергло меня в шок :-) В зале запрещено было стоять и сидеть на корточках или на полу. Объяснялось это требованиями пожарной безопасности. Не знаю, как это связано, но в залах действительно никто не стоял и вдоль стен не сидел, мешая проходу.


Это приводило к тому, что чтобы попасть на сессию люди заранее формировали очередь и поскольку они были длинные (до нескольких сотен метров), а потоков параллельных было немало, приходилось ставить в конце очередей вот такие указатели, двигающиеся вместе с хвостом очереди.


Но в залах (а они были рассчитаны на 300-400 человек) помещались все равно не все; поэтому организаторы соответствующим образом помечали такие презентации, чтобы слушатели понимали, стоит им стоять ждать, когда освободится место или идти искать другое интересное выступление (благо было до 30 параллельных потоков). У нас такое врядли когда-нибудь появится - аудитория обычно меньше вместительности залов. Да и не пускать участников у наших организаторов в голову не придет - скандала потом не оберешься (даже на бесплатных конференциях).


Пожелание отключать телефоны было ненавязчивым, но при этом ни разу за 5 дней мероприятия я так и не услышал мобильной трели.


Записывать сессии на видео было запрещено :-( Вот это мне не понравилось. Они и сами вроде как не записывали и другим не давали. А я некоторые доклады потом бы пересмотрел еще раз.


Пакеты для зонтов, места для зарядки телефонов, розетки для ноутбуков, скамейки и столы для отдыхающих, бесплатный Wi-Fi... Все это было.

Запись с тусовки ФРИИ для ИБ-стартаперов

После проведенных "ранних пташек" со стартаперами по ИБ было много вопросов о том, делалась ли запись моего выступления, чтобы взглянуть/услышать на тенденции рынка мирового? Я решил, что почему-бы и не записать еще раз свое выступление, что и сделал.


18.3.16

LANDesk покупает AppSense

14 марта компания LANDesk объявила о намерении приобрести компанию AppSense, занимающуюся решениями по управлению физическими, виртуальными и облачными десктопами, в том числе и в части обеспечения информационной безопасности. Обе компании частные, размер сделки не сообщается.

Пара новостей законодательства - ПДн и лицензирование

На сайте regulations.gov.ru, на котором выкладываются новые проекты нормативных правовых актов, за последние пару дней произошло парочку интересных изменений, влекущих за собой (в случае принятия) интересные последствия.

Во-первых, нашумевший проект изменений в ПП-79 и ПП-171 в части увеличения обременений на лицензиатов ФСТЭК и отмены лицензии для собственных нужд, в финальном своем варианте лишился столь долгожданной приписки о том, что для собственных нужд лицензия ФСТЭК на ТЗКИ не требуется. Возможно, это просто редакторская ошибка, а возможно вполне осознанный шаг по возврату к режиму полной неопределенности в данном вопросе, позволяющем любую организацию прижучить за отсутствие лицензии (тем более, что расширение списка видов работ, требующих лицензии, "накрывает" большое число компаний). Подождем финального текста...

Второе изменение коснулось появление нового законопроекта, вносящего очередные изменения в ФЗ-152 в части расширения полномочий РКН. Текст поправки звучит следующим образом (жирным выделено новое дополнение): "Уполномоченным органом по защите прав субъектов персональных данных, на который возлагается установление порядка, обеспечение, организация и осуществление государственного контроля и надзора за соответствием обработки персональных данных требованиям настоящего Федерального закона и принятых в соответствии с ним нормативных правовых актов, является федеральный орган исполнительной власти, осуществляющий функции по контролю и надзору в сфере информационных технологий и связи".

Законопроект связан с правовым вакуумом, который появился в результате, вывода контроля и надзора из под действия ФЗ-294. Планировалось, что будет принято соответствующее Постановление Правительства, но не сложилось. В итоге законность проведения проверок РКН с 1-го января 2016-го года оказалась под вопросом. РКН явно признает, что не имеет права проводить сейчас проверки. Поэтому законопроект и появился - он дает право РКН разрабатывать документы по организации проверок, расширять свой Административный регламент и полностью "подмять" по себя тему проведения надзорных мероприятий по части персональных данных.

17.3.16

Как самостоятельно провести анализ вредоносного кода

На Уральском форуме, в последний день я не только читал обзорную презентацию про "15 минут" и не только проводил "Свою ИБ-игру". Еще я проводил мастер-класс (если так можно выразиться) про самостоятельный анализ вредоносных или подозрительных файлов.

Надо сразу признаться, что я не практикующий аналитик и никогда не планировал им стать. Да и за час (а на Уральском форуме и того меньше - я провел эту демонстрацию за 30 минут) сложно научиться проводить такой анализ. Моя задача состояла в другом. Во-первых, показать, что не всегда стоит надеяться только на антивирусные компании, которым можно отправить подозрительный файл. Иногда можно провести анализ самостоятельно. Хотя бы первичный. Это как с первой помощью - ее можно провести и самому (при наличии определенной квалификации и пройденных тренингов). А уж медицинскую помощь должны оказывать специалисты. Тут схожая ситуация - снять хэш с файла для создания индикатора компрометации, сделать копию диска, снять "слепок" с оперативной памяти, записать сетевой трафик и т.п. Это все можно сделать и своими руками. А вот что делать дальше - вопрос открытый. Можно создать свою службу расследования, а можно уже общаться со специализированными компаниями.

Второй целью демонстрации было показать, что есть задачи, которые можно проводить своими силами и без привлечения дорогостоящих инструментов. Первых 8 демонстраций базируются на бесплатных или open source решениях, свободно скачиваемых из Интернет или являющихся частью операционных систем (тот же REMnux, Onion и т.п.). Но у бесплатных решений есть и минус - они требуют ресурсов - временных и людских, а также серьезной квалификации. С платным инструментарием по анализу вредоносной активности ситуация проще - им надо просто заслать файл для анализа и обратно получить вердикт. Просто и банально. Но за деньги. Выбирать вам. Вот собственно этому выбору и посвящена данная презентация с 9-ью демонстрациями.


В конце презентации приведена картинка, которая может быть не очень хорошо видна. Она содержит майнд-карту с перечнем инструментов, которыми должен владеть аналитик вредоносных файлов и вредоносной активности. Я ее тоже прикладываю - она полезна для расширения списка инструментов, которыми надо оснащать собственную службу расследования и анализа.


ЗЫ. И обратите внимание на DISCLAIMER в начале презентации :-)

16.3.16

Тусовка ИБ-стартапов в ФРИИ

Вчера я выступал на мероприятии, организованном ФРИИ и посвященном стартапам в области информационной безопасности. Интересная тусовка оказалась, непривычная для нашего традиционного сегмента. Во-первых, начало в 9 утра (это так называемый формат Early Beards, то есть "ранние пташки"). Организаторы специально выделяют, что это нормальная практика; в США встречи вообще могут начинаться в 7 утра. Во-вторых, неформальная обстановка - кафе, кофе, столики, бесплатный Wi-Fi, общение.


В-третьих, это длительность мероприятия. В 11 я уже был свободен и смог еще успеть на пару встреч и в офис. Непривычно, если честно. У нас обычно все рассусоливают. Час на регистрацию перед семинаром или конференцией, перерывы на кофе-брейки, обед еще на час, доклады по 15 минут и много воды. А тут все сжато. Два доклада, общение и все разошлись по делам. Оно и понятно. Мероприятие проводится не с целью заработать денег - поэтому все предельно конкретно и без затягивания.

Меня пригласили выступить с обзором тенденций в области ИБ. Удачно сложилось, что неделей ранее закончилась выставка RSA и я мог представить анализ тех компаний и тем, которые выставлялись в Сан-Франциско. Учитывая, что RSAC задает тон мировой ИБ и определяет основные темы на год вперед, то такой рассказ был в тему для встречи стартапов ФРИИ. Дополнительно я добавил российской специфики, так как блиц-опрос, проведенный в рамках встречи, показал, что большинство присутствовавших там стартапов ориентировано на локальный, российский рынок. Хотя, я не уверен, что я обнадежил их - все-таки у нас делается все, чтобы стартапы ИБ либо задушить, либо не пустить на рынок.

Презентация моя вот:


Она совсем незначительно, на пару слайдов, отличается от того, что я читал. Все-таки я готовил первоначальную версию в ночь перед выступлением и за пару часов не все удалось включить в материал. В итоговой версии я подправил парочку моментов и добавил дополнительный слайд.