6.11.15

NIST Cybersecurity Framework

В феврале 2013-го года президент США Барак Обама подписал указ №13636 "Усиление кибербезопасности критических инфраструктур", который среди прочего обязал американский институт по стандартизации NIST разработать базовую модель защиты американских критических инфраструктур (Cybersecurity Framework). Я был уверен, что за прошедшие 2,5 года я уже про нее писал, но оказалось, что нет. Поэтому исправляюсь.


Итак, Cybersecurity Framework была опубликована в феврале 2014-го года, а последнее ее обновление произошло в июле 2015-го. Заложенная в нее идея достаточно проста - унифицировать подходы по безопасности промышленных систем на протяжении всего жизненного цикла, опираясь на уже существующие стандарты и передовой опыт. Интересно, что NIST, как автор этой модели, не только активно сотрудничал с экспертным сообществом и коммерческими компаниями (ФСТЭК при разработке 31-го приказа действовал также), но и на выходе представил сразу несколько удобных в работе материалов:
  • сам документ в форматах PDF и EPUB
  • табличку защитных мер в формате Excel
  • базу данных защитных мер в формате FileMaker Pro.
В основу модели была положена модифицированная триада - доступность, целостность и конфиденциальность, многим знакомая и по 31-му приказу, принятому примерно в тоже самое время.


Однако помимо схожих с 31-м приказом моментов, NIST сделать свой документ более практичным и конкретным. Например, он описал архитектуру промышленной сети с точки зрения ее построения и ее безопасности. Это так называемая пятиуровневая модель Университета Пурдью (Purdue), которая стала стандартом де-факто при проектировании промышленных систем. Она же вошла и в стандарт ISA SP99 и, позже, в IEC 62443, ставший наследником ISA SP99. Мне всегда не хватало в документах ФСТЭК иллюстративного материала (исключением, пожалуй, являются только документы по КСИИ).


Все защитные меры разбиты на 5 больших блоков (функций) - идентификация, защита, обнаружение, реагирование и восстановление. По сути, речь идет о жизненном цикле системы защиты любого объекта - от корпоративной до промышленной сети.
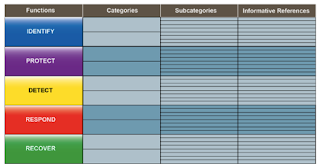

В каждом из пяти блоков затем выделяются несколько категорий защитных мер. Если вспомнить NIST SP800-53, то там упоминались 18 блоков защитных мер. В новом документе NIST число категорий возросло до 22. Расширение произошло за счет добавления ряда "бизнесовых" тем - управление рисками, корпоративное управление, бизнес-окружение и т.п., а также за счет перегруппировки ранее существовавших тем.


Наконец, NIST провел колоссальную работу по увязке предлагаемых защитных мер с уже существующими стандартами и практиками. В частности были учтены и даны ссылки на защитные меры из стандартов:

  • NIST 800-82 и 800-53
  • ISA/IEC-62443
  • ISO 27001/02
  • Стандарты ENISA
  • Стандарт Катара
  • Стандарт API
  • Рекомендации ICS-CERT
  • COBIT
  • Council on CyberSecurity (CCS) Top 20 Critical Security Controls (CSC) .


Для новой редакции 31-го приказа, а также иных документов по защите промышленных систем, данная модель Cybersecurity Framework от NIST более чем полезна. Уж, как минимум, в части систематизации информации. 

5.11.15

В чем разница между CERT и CSIRT?

А я продолжаю заочную терминологическую дискуссию, навеянную Дмитрием Мананниковым, в тему предстоящего SOC Forum. На этот раз обсуждение коснется разницы между терминами CERT и CSIRT. Почему-то иногда считается, что между этими двумя аббревиатурами можно поставить знак равенства. Вроде как и одна команда (Computer Emergency Response Team) и другая (Computer Security Incident Response Team) занимаются одним и тем же. На самом деле это не совсем так.

Начнем с того, что CERT - это зарегистрированная торговая марка и для ее использования необходимо получать официальное разрешение Университета Карнеги Меллона, без которого любое использование будет немножечко незаконным. Ну это как, например, использование в своем продукте названия Cisco или появление банка с названием "Центральный банк" :-) У аббревиатуры CSIRT (она же CIRT, SIRT, CIRC, IRT, IRC, SERT) никаких ограничений на использование нет. Но дело не только и не столько в праве на использование торговой марки. Дело в том, куда направлена деятельность CERT и CSIRT и как она выстраивается?

Если посмотреть на сайт CERT, то мы увидим, что CERT ориентирован на Интернет-инциденты (он таким и задумывался после червя Морриса в 1988-м году), а в последнее время еще и на повышение осведомленности в области ИБ. По сути, CERT - это нечто глобальное и создается, чтобы действовать в масштабах страны (тот же JPCERT/CC), региона (тот же AusCERT) или отрасли (тот же FinCERT или GOV-CERT). Помимо управления инцидентами, CERT/CC также занимается исследованиями по широкому кругу тем - от безопасной разработки и внутренних угроз до анализа уязвимостей и обеспечения живучести информационных систем.

CSIRT же наоборот - обычно представляет собой небольшую формализованную или объединяющуюся в определенные моменты времени группу. CERT действует постоянно и часто его сотрудники занимаются только задачами, связанными с реагированием на инциденты, получая за это вполне осязаемую зарплату, которая отражается в зарплатной ведомости. Члены CSIRT могут работать в различных подразделениях организации (ИТ, ИБ, СБ, PR и т.п.), собираться по необходимости и работать на энтузиазме или не получая за свою работу никакого вознаграждения. Часто CSIRT работает только с внутренними инцидентами или инцидентами, направленными на внутренние информационные активы организации. CERT не скован такими ограничениями, работая с различными организациями.

Еще одним отличием CERT от CSIRT являются источники информации. CERT оперирует только тем, что ему присылают его клиенты - описания инцидентов, подозрительные файлы, дампы памяти и сетевого трафика. Не прислали, значит CERT будет анализировать на основе того, что имеет. У CSIRT, которая обычно существует внутри конкретного предприятия, больше возможностей получать данные непосредственно от разбросанных по сети средств защиты, сетевого оборудования, операционных и прикладных систем, СУБД и т.п.

Вчера, на конференции Cisco SecCon выступал директор по ИБ LinkedIn, у которого на слайдах было сравнение внешних и внутренних консультантов по ИБ. В случае с CSIRT и CERT ситуация будет схожая. При всей похожести того, что они делают (реагируют на инциденты), у них немного разные задачи, разные инструменты, разный масштаб...


Но в целом эта заметка в очередной раз подтверждает, что терминология в области ИБ еще не устоялась и каждый использует тот термин, который он привык использовать, даже не вдаваясь в историю его появления и область применения. Это может приводить как к забавным ситуациям, так и к непониманию между специалистами, между поставщиками услуг и их потребителями, между регуляторами и подведомственными им организациями. В том числе и об этом будет говориться на грядущем SOC Forum.

ЗЫ. В любом случае стоит помнить, что использовать аббревиатуру CERT без согласования с Университетом Карнеги Меллона незаконно. Поэтому меня всегда интересовал вопрос - согласовала ли ФСБ использование названия GOV-CERT или нет?..

4.11.15

SIEM-процесс или SIEM-продукт?

Много лет назад, когда деревья были большими, а седины у меня не было вовсе, на прежней работе я решил запустить корпоративный центр идей, в котором сотрудники могли предлагать свои идеи, их можно было бы оценивать (в т.ч. и руководству), а самые интересные и полезные идеи - награждать. Слово за слово, запустили на внутреннем портале такой сервис, самостоятельно его разработав на PHP. Но не вышел каменный цветок у Данилы-мастера, ибо тогда я был молод и не понимал большой разницы между процессом, выстроенным вокруг какой-нибудь идем, и технической реализацией, которая могла помочь в реализации этой идем. В итоге не взлетел этот центр идей :-(

И вот на днях, аккурат в предверии SOC Forum, о котором я уже писал, у нас с Дмитрием Мананниковым в Facebook зашла дискуссия на тему SIEM. Вообще она потянула за собой много терминологических споров, о которых мы еще поговорим (а на самом форуме продолжим). Но сейчас я хотел бы вернуться именно к SIEM, аббревиатуре, которая расшифровывается по-разному - то Security Information & Event Management, то Security Incident & Event Management, а то и вовсе SeacrhInform Event Management :-) Пожалуй, самым распространенным является первая расшифровка. И вот с ней-то и возникла некоторая путаница.

Точнее путаница возникла между тем, что включается в понятие SIEM. Ведь нередко под ним понимается... продукт, который продается тем или иным производителем. Хотя и тут куча споров идет. Например, мы с Олесей Шелестовой спорили на тему, Splunk - это SIEM или нет? Мы видим, что на консоль системы попадают события безопасности. Они объединяются с другими событиями, коррелируются... Вроде SIEM... Продукт.

Splunk with Cisco Security Suite

Возьмем к примеру систему Cisco FireSIGHT. Это SIEM? Ну а почему нет? События собирает, анализирует, коррелирует, визуализирует. Преимущественно от Cisco, но может брать данные и от, например, PT MaxPatrol или Qualys, а также отдавать их в тот же EnCase. Да, источников в FireSIGHT меньше, чем в том же Splunk, QRadar или ArcSight. Но где та грань, которая якобы SIEM отделяет от не-SIEM?

Cisco FireSIGHT
Ну допустим. FireSIGHT пусть и с натяжкой, но можно отнести к SIEM. Cisco MARS же многие относили, а он тоже был заточен на работу с преимущественно решениями Cisco. А вот если мы возьмем обычную утилиту SGUIL, визуализирующую работу с событиями системы обнаружения атак Snort. Это SIEM? Если брать определение из Википедии (хотя кто сказал, что это истина в последней инстанции), то мы увидим, что SIEM - это набор технологий для анализа в реальном времени сигналов тревоги, генерируемых сетевым оборудованием и приложениями.


Правда, если взять первоисточник (а определение SIEM впервые ввели в 2005-м году консультанты Gartner), то мы увидим, что по их версии SIEM - это решение, которое собирает, анализирует и представляет информацию, полученную от сетевых устройств и средств защиты, сканеров безопасности и средств управления политиками, IAM-приложений, ОС, СУБД и приложений, а также из внешних источников информации об угрозах. И почему SGUIL (особенно в связке с, например, ELSA и NetworkMiner) не попадает в это определение?

Но оставим в стороне вопрос с продуктами. Давайте обратимся к разнице между продуктами и процессами. Этот вопрос стоит отдельного обсуждения. Возьмем к примеру специальный скрипт для анализа PDF-файлов на предмет подозрительных или аномальных элементов. Сбор есть. Анализ есть. Визуализация есть. Ну конечно, никто в здравом уме не будет этот скрипт считать SIEMом. Активнейшей участие в работе данного скрипта принимает человек.


Но данные о возможных угрозах данное решение генерит, а человек уже принимает финальное решение (или не принимает). Как собственно и такой инструмент как volatility, который позволяет копаться в дампе памяти и искать в нем подозрительные вхождения. Он это делает не сам, а с помощью аналитика, которому volatility просто помогает автоматизировать некоторые рутинные задачи. Это не SIEM, но это анализ информации, которая затем может быть использована в разных целях, в том числе и для передачи в SIEM-продукт.


А VirusTotal или ThreatGRID, в конце концов. Это классические примеры внешних источников информации об угрозах, с которыми работают многие

VirusTotal
Cisco ThreatGRID

Все последние примеры - это не SIEM, но когда мы работаем с этими скриптами, инструментами или Web-сайтами, то мы занимаемся управлением информацией и событиями безопасности. Совершенно не обязательно все эти данные загонять в Splunk или ArcSight. Да и не загонишь их туда чаще всего, так как большинство представленных на рынке SIEM-продуктов привыкли работать только с формализованными данными. А тот же анализ современных, продвинутых угроз подразумевает, в первую очередь, творческий анализ большого массива данных с помощью некоторых инструментов автоматизации.

Тут мне можно возразить, что это в чистом виде процесс расследования инцидентов (incident management). Ну и что? Он не может пересекаться с процессом управления событиями безопасности? Они должны быть обязательно независимыми друг от друга и один должен давать данные на вход другого? Это не так, на мой взгляд.

К чему я это веду? Да к тому, что покупая SIEM-продукт, надо быть готовым к выстраиванию SIEM-процесса. А не купив SIEM-продукт, нельзя утверждать, что у вас нет SIEM-процесса. Все это всегда будет базироваться на людях - своих или чужих (в рамках аутсорсинга). Все это всегда будет базироваться на процессах. Только тогда можно говорить о более менее эффективном решении задачи управления событиями и информацией безопасности. Без этого, покупка SIEM - это выброшенные на ветер деньги. Как собственно и покупка SIEM как сервиса. Если вы не знаете, что делать с теми событиями, о которых вам будет говорить сотрудник аутсорсингового SIEM, то зачем вы его покупали? Если вы не готовы на основе полученной информации перестраивать процессы, перенастраивать средства защиты, проводить расследование инцидентов и извлекать уроки из успешных проникновений, то о SIEM говорить рано. В аббревиатуре SIEM важна именно последняя буква M, означающая "управление". То есть речь идет о выстроенной и непрерывной работе с событиями ИБ. А уж будет для нее использовать широко разрекламированный продукт или нет - это уже вопрос десятый.

ЗЫ. Дальше будет еще несколько заметок в предверии SOC Forum, но посвященных уже другим темам, которые будут раскрыты на конференции. Ну а тему SIEM можно будет продолжить обсуждать там же.

3.11.15

Информационная безопасность и фактор времени

На прошедшем в Казани "Коде информационной безопасности", когда я рассказывал про тренды угроз ИБ, возникла дискуссия с участием представителей Microsoft и Dr.Web о борьбе с криптолокерами в частности, и с угрозами вообще. В том числе прозвучала фраза о том, что антивирусные компании обновляют свои средства защиты 2-3 раза в день. Меня удивила такая "оперативность"; мы заявляем для своих средств защиты частоту обновления - 1 раз в 3-5 минут и даже в этом случае я не могу сказать, что мы гарантируем 100%-е обнаружение вредоносного кода.

А тут еще на глаза попал отчеты Kenna и Verizon, которые также упомянули фактор времени, как одну из проблем в области информационной безопасности. Не только производители, но и сами специалисты по ИБ, не торопятся оперативно устранять причины возникновения своих проблем ИБ. В итоге родилась презентация, которую я озвучил и выложил на YouTube.


Сама презентация выложена на Slideshare:


2.11.15

Демократия на ИБ-мероприятиях или как сделать их привлекательнее и интереснее

Решил продолжить тему с мероприятиями по ИБ. Дабы не забылось и может кто решит воспользоваться опытом :-) На "Коде информационной безопасности" в Самаре и Казани опробовал прикольную фишку - демократический, а значит непредсказуемый, выбор темы для выступления путем народного волеизъявления.

Я должен был открывать пленарную дискуссию затравочной презентацию про тренды ИБ. А посколько презентаций я таких отчитал не счесть сколько, то выбор у меня был из чего делать - тренды законодательства, тренды угроз, тренды импортозамещения, тренды мировой ИБ... Но все это вместить в 40-45 минут бывает сложно, поэтому я заранее подготовил три презентации (по законодательству, угрозам и технологическим/экономическим/политическим трендам) и предложил на выбор аудитории. Победитель определялся путем голосования и простым большинством голосов.


У такого метода, правда, есть ряд нюансов. Во-первых, у вас должно быть готово несколько тем на выбор, а это требует дополнительной подготовки. Во-вторых, организаторы должны быть готовы к такой демократии и не требовать заранее прислать презентацию по согласованной и неизменяемой теме. Ну и, наконец, вы должны сами быть готовы к экспромту (но подготовленному).

Что это дает? Во-первых, это ново и прикольно :-) Во-вторых, это вовлекает аудиторию в процесс формирования программы, что вообще супер. Люди чувствуют, что их мнение учтено. В-третьих, если такой финт провернуть среди нескольких спикеров, это заставит докладчиков придумать интересные названия своих докладов и анонсов к ним. В-четвертых, это может заставить слушателей сидеть от начала и до конца секции, а не подходить к конкретному времени выступления. В-пятых, это облегчит формирование сетки программы (можно будет просто темы указать, без времени выступления). Как вариант, можно вообще спикеров набирать больше чем тайм-слотов и устраивать голосование среди слушателей - кого они хотят больше, а кого меньше. Ничего не поделаешь, конкуренция. Отстойные спикеры будут выбывать из игры сразу же :-)  Хотя не уверен, что на это пойдут организаторы - слишком уж революционная идея (но для бесплатных выступающих, почему бы и нет).

Вот такая идея. Интересно, кто-нибудь решится ее провернуть на своих мероприятиях?

ЗЫ. Кстати, в обоих случаях выше с существенным отрывом побеждала тема с трендами в области угроз. Видимо и compliance, и импортозамещение уже так всех достали, что людям хочется послушать обычных страшилок про хакеров и вирусы...

Впечатления от конференции Лаборатории Касперского по промышленной ИБ

В прошедшие четверг-пятницу я посетил конференцию "Кибербезопасность АСУ ТП: время действовать", организованную Лабораторией Касперского. С точки зрения организации мне сказать нечего - мероприятия ЛК всегда проходят на высоком уровне - организация, место проведения, питание и т.п. А вот про контент и обвязку поговорить хочется.

Попав в фойе конференции, я сразу наткнулся на группу погруженных в себя и в цифровую электростанцию гиков, которые пытались вызвать короткое замыкание, тем самым продемонстрировав свои навыки по проникновению на критически важные объекты. Пытливый глаз, взглянув на фотографию ниже, должен был уже заметить, что это макет цифровой подстанции, который уже выставлялся на последнем PHD. Тогда его так и не смогли за два дня сломать, выполнив только часть заданий. Поскольку в этот раз стенд был улучшен (опираясь на опыт его работы на конференции Positive Technologies) у организаторов было предположение, что его будут ломать тоже не менее двух дней. Надежды юношей питают, а присутствовавшие умельцы доказали, что и они не впустую провели время с PHD. В итоге система была взломана в течение 3-х часов. Причем пройдены были все задания и короткое замыкание было эффектно продемонстрировано (даже дважды).


Потом организаторы рассказали, что это был финал Kaspersky Industrial CTF, на участие в котором заявки подали 85 (!) команд. Каждой было предложено по 15 заданий (+ 3 бонусных). 48 часов на все. В финал вышли 4 команды, которые и пытались обойти друг друга.


Помимо стенда с цифровой подстанцией, в фойе был развернут и еще один стенд - с нефтеналивной станцией. Его делали, как я понял, под арабскую конференцию-выставку GITEX, и потом перевезли сюда.


Достаточно реалистично все было сделано (с поправкой на масштаб) - контроллеры Siemens, сетевое оборудование Cisco, цистерны, насосы, HMI, нагрев топлива...

Промышленный коммутатор Cisco IE2000
Взлом системы приводил к разливу черного пятна :-)


Контент самой конференции был построен вокруг анонсируемого продукта (а точнее нескольких) ЛК в области промышленной ИБ. Самого продукта я не увидел, так как во второй день я уехал пораньше, а в первой доклады были либо об архитектуре решения, либо на смежные темы. Из разговоров я понял, что само решение будет анонсировано на февральской RSA Conference и сейчас был некоторый пре-анонс. Пусть меня простят коллеги из ЛК, но как я понял, самого продукта, который можно было бы пощупать руками, пока нет. Есть прототип и видение того, как это все должно строиться (о чем дальше). Учитывая этот факт и просьбу организаторов не фотографировать во время показа некоторых презентаций, предположу, что продукт на финишной прямой, но презентовать по полной его будут сначала для американской аудитории и в начале следующего года. Поэтому конференция выглядела местами странно - отдельный фрагменты были просто отлично выстроены и чувствовалось, что коллегам есть, что рассказать и показать. Но отдельные куски программы как будто просто были вставлены для заполнения времени.

Начал конференцию приветственным словом Евгений Касперский... но не сам - в записи (сам он был вне Москвы и не смог присутствовать). Я давно предлагал уже некоторым организаторам такой ход. Там, где я не могу присутствовать, - пускать меня либо в записи, либо по Skype. Но почему-то все отказываются, желая видеть меня лично. Хотя я не вижу особой проблемы в таком формате. Особенно, если спикер "гонит" рекламу и на вопросы отвечать не способен. В таком случае прокручиваемый видеоролик (с последующим выкладыванием на сайт) - очень даже неплохая альтернатива (можно сэкономить время и не ездить никуда :-)


Ожидаемый доклад от ФСТЭК также не прозвучал - важные дела не позволили Лютикову В.С. приехать и рассказать о текущем статусе нормотворчества в области защиты АСУ ТП (а этот доклад, ох, как ждали многие). Поэтому на замену был выпущен известный питерский эксперт по ИБ - Семен Корт, работающий в питерском Центре компетенции ЛК по вопросам промышленной ИБ. Семен активно преподавал раньше в ВУЗе и это чувствовалось. Синтез кибератак, энтропия источников в АСУ ТП и аналогичная математика, звучащая в самом начале конференции (особенно после вечерней культурной программы), малость выбивалась из общего ритма :-) Семен рассказывал про особенности обнаружения вторжений в промышленных сетях (без упоминания конкретных продуктов).


Заявленный доклад от Россетей тоже не состоялся :-( Следующий доклад был просто фееричен - почти на каждом слайде мне хотелось крикнуть "лопата". Выступал англичанин, директор по исследованиям европейского ИБ-подразделения IDC. Нес полную банальщину, которая была еще и мало привязана к теме критических инфраструктур.


Про оформление его презентации я вообще молчу. Надерганные из Интернет картинки, банальные высказывания, отсутствие хоть какого-либо стиля в оформлении... В общем, выглядело это достаточно забавно, учитывая статус выступающего и представляемую им организацию.


Ну а комментировать финальные рекомендации этого "эксперта" я даже не буду. Не знаю, зачем его позвали. По сути мало кто из иностранных аналитиков способен рассказать что-то дельное и то, что нельзя рассказать отечественным специалистам. Исключения бывают, но до России они не добираются. В конце концов, сейчас не конец 90-х, когда слушатели, как пчелы на мед, сбегались на имя IDC или Gartner. Сегодня специалисты, особенно в Москве, разборчивы и понимают, когда им подсовывают туфту.


Последующие доклады были получше. Неплохая попытка Екатерины Рудиной рассказать про то, как ЛК пришла к той архитектуре, которая была заложена в их промышленно-продуктовый ряд. Рассказ о самом продукте, а точнее об архитектуре защищенной ОС и основных компонентах. Я что-то не вспомню обещанную в программе демонстрацию самого решения. Возможно ее не было или я просто пропустил. День завершался деловой игрой Kaspersky Industrial Protection Simulation, о которой я писал в пятницу и которая была выше всяких похвал.

Отдельно стоило бы выделить панельную дискуссию, но любой диалог, да еще и с залом, он интересен по определению. Так было и в этот раз. Повторять сказанное участниками не буду. Только отмечу особо взявшего с места слово представителя ФСБ, который сделал несколько важных замечаний (тезисно):
  • Законопроект по безопасности критической информационной инфраструктуры не положили под сукно (как заявлял я), а просто долго согласовывают. Поживем увидим. 2 с лишним года уже согласовывают. По имеющейся у меня информации, 8-й Центр решил сконцентрироваться на работах по СОПКЕ, а не на этом законопроекте.
  • Национальный координационный центр по компьютерным инцидентам (НКЦ КИ), упомянутый в законопроекте, уже создан. Им, предсказуемо, является уже известный GOV-CERT, про который я уже писал 3 года назад. То есть все государственные CERTы будут концентрировать в рамках GOV-CERT.
  • ФСБ и ФСТЭК поделили поляну защиты критических инфраструктур между собой - ФСТЭК будет отвечать за АСУ ТП, а ФСБ - за остальные информационные системы на объектах критической информационной инфраструктуры. Тут у меня тоже есть сомнения, так как в последней версии законопроекта, который я видел, речь шла о едином федеральном органе исполнительной власти, уполномоченном в области безопасности критических инфраструктур. Перетягивание между ФСТЭК и ФСБ было в первой редакции законопроекта, от которой позже отказались. И это правильно - делить одну тему между двумя регуляторами (расторопным и заторможенным) не совсем логично. Хотя может опять вернулось на круги своя. Это было бы печально.
  • За невыполнение 31-го приказа ФСТЭК наступает уголовная ответственность... если есть жертвы и если доказано, что ущерб нанесен вследствие невыполнения приказа №31. Вот тут у меня очередная порция сомнений. Ответственность есть, но только она вытекает из ФЗ-257 (шел в связке с ФЗ-256) или из УК РФ, но никак не из-за невыполнения рекомендательного (пока) 31-го приказа. Такие поправки (уголовка за невыполнение требований по защите, повлекшие за собой человеческие жертвы) только предполагались - вместе с законопроектом по безопасности критической информационной инфраструктуры, но их пока нет.

ЛК, IDC, E-ON, Институт им.Жуковоского, Cisco (слева направо)
Второй день мне запомнился докладами Emerson, ABB и Rockwell Automation. По сути, все три вендора были приглашены для того, чтобы подтвердить, что использовать антивирус Касперского в АСУ ТП можно и вендоры проверили совместимость своих решений с продукцией ЛК (пока, видимо, только с самим антивирусом). Это было ценным практическим замечанием на стоящий у многих потребителей вопрос.

Немалый ажиотаж вызвал человек, сидящий на втором плане нижеследующей фотографии :-) Да, это он, это он, Анатолий Вассерман :-) Я, к сожалению, покинул мероприятие до его выступления и не смог узнать его взгляд на безопасность АСУ ТП. Но коллеги говорили, что он был вполне себе в теме.

"Маркс и Энгельс", как назвали эту фотографию в Facebook

Больше про конференцию мне сказать нечего. Доклады заказчиков (ТАНЕКО и Вега-ГАЗ), а также интеграторов (УЦСБ, Джет и ICL КПО ВС) я пропустил по причине раннего отъезда.

В целом, мне мероприятие понравилось. Я и с друзьями пообщался, которых давно не видел, и увидел/услышал что-то интересное, и контакты новые завел (помимо выступления). То есть все стоящие задачи выполнил. В следующем году, после выхода продукта ЛК "в свет", я думаю, мероприятие станет еще интереснее. Особенно, если и с нормативкой ситуация сдвинется с мертвой точки, и новые специфические угрозы (тот же HAVEX II, который будет использовать собранные первой версией разведданые) появятся. А ведь именно эти два драйвера толкают отрасль промышленной ИБ вперед.

30.10.15

Обзор игры Kaspersky Industrial Protection Simulation

С месяц назад я уже писал про различные стенды по информационной безопасности промышленных систем, которые могут использоваться для демонстраций/симуляций тех или иных ситуаций по данному вопросу. Про симуляторы тоже писал. В первой заметке я приводил фотографию игры-симулятора от Лаборатории Касперского. И вот теперь настал черед рассказать о ней подробно.

Игровое поле KIPS
Это бизнес-игра (ее еще называют аналогом "Монополии", хотя я с этим не совсем согласен), задача которой эмулировать задачи, стоящие перед специалистами по информационной безопасности промышленных систем. В легкой игровой форме команда из нескольких человек (хотя возможно и одному играть) должна решить несколько реальных задач и выполнить определенный сценарий, взятый из реальной жизни.

Пример сценария
 Однако правильнее эту игру использовать в конкурсах, в которых участвует несколько команд (например, безопасники против асутпшников или специалисты разных филиалов одной организации). Тогда появляется элемент соревновательности и игра становится более зрелищной и занимательной.


Игра состоит из нескольких раундов, на каждом из которых надо тратить деньги и время, решать конкретные задачи, покупать какие-то решения. При этом основная задача - заработать деньги на конкретном критически важном объекте и при этом его защитить. В текущей версии 5 раундов по 10, 7, 5, 3 и 2 минуты соответственно.


Существует уже, как минимум, две версии игры. Одна была разработана в позапрошлом году и представляла собой эмуляцию водоочистительного завода. Ее, кстати, лицензировал SANS, ISA  и ряд других организаций для целей обучения своих сотрудников или обучения в рамках продаваемых курсов обучения (тот же SANS). Вторая версия была представлена вчера в рамках конференции Лаборатории Касперского по промышленной ИБ. На ней эмулировалась работа газотурбинной электростанции комбинированного цикла. При этом, помимо промышленного сегмента, учитывается также и компьютерная сеть, наличие Интернет и ряд других важных элементов.


В рамках каждого хода используются карты действий, как раз и реализующие ту или иную реакцию команды - использование сетевых инструментов, антивирусов, управления и т.п. Каждая карта имеет еще и различные ограничения - ценовые (сколько стоит то или иное действие), временные (сколько необходимо потратить времени на то или иное действие), негативные (действие влияет на получаемый доход), зависимые (одно действие зависит от другого) и т.п. Такая вариативность делает KIPS более сложной игрой, чем "Монополия" (хотя и играется она быстрее).


Каждая команда получает iPad с установленным приложением игровой консоли, которое позволяет отслеживать различные параметры игры. Это приложение, связано с серверной частью, которое отражает статус игры и показатели каждой из участвующих команд.


Игра отчуждаема от Лаборатории Касперского и может быть приобретена по отдельной лицензии. Вам будет представлен полный набор всех материалов (на выбранном языке), а также предоставлен доступ к серверной части. Лицензирование идет по числу одновременно участвующих команд и числу игры, которые могут быть сыграны в течение года.


Мне игра понравилась. Хорошая задумка, хорошая реализация. Отчуждаема. Может быть использована в рамках обучения или в рамках какой-либо конференции. Очень полезная штука. Если целиком загнать ее в компьютер (планшет) и предложить выбор защищаемых объектов в разных отраслях (транспорт, трубопроводы, сталелитейный цех, управление движением и т.п.) и с разными сценариями, то будет вообще супер. А как вариант, можно и Lite-версию для одиночного использования выпускать. В этом случае игра еще и полезную задачу повышения осведомленности будет решать.

ЗЫ. Детали по игре могут быть найдены здесь, а ролик YouTube по ней - здесь.

29.10.15

McAfee продает StoneSoft и закрывает еще ряд линеек

Не успела отгреметь новость о закрытии McAfee (она же Intel Security) направления по защите электронной почты, как появились свежие новости о том, что Intel Security (она же McAfee) попутно закрывает и еще несколько линеек решений по информационной безопасности. Итак, McAfee с 2016-го года также прекращает продажи еще ряда своих продуктов. В частности на сайте McAfee я нашел упоминания по следующим наименованиям:

  • McAfee Endpoint Protection Advanced for SMB
  • McAfee SaaS Endpoint Protection
  • McAfee Security for Business
  • McAfee Quarantine Manager
  • McAfee OneTime Password
  • McAfee Cloud Single-Sign-On
  • McAfee Enterprise Mobility Management
  • McAfee Network Threat Response
  • McAfee Vulnerability Manager
  • McAfee Asset Manager.
Помимо закрытия ряда продуктовых линеек, Intel Security приняла решение о продаже своего бизнеса межсетевых экранов и МСЭ следующего поколения (NGFW) поставщику оборонного ведомства США, компании Ratheon. Речь идет о решениях бывшей компании Stonesoft, купленной McAfee несколько лет назад. Ratheon известна не только своими ракетными комплексами Patriot, но и тем, что весной этого года, купила известного поставщика средств контентной фильтрации Websense. В России, правда, Ratheon по понятным причинам никак не представлен.

ФБР рекомендует откупаться от вымогателей. Так ли глуп этот совет?

На прошедшем на днях в Миннеаполисе Cyber Security Summit 2015 заместитель руководителя регионального подразделения ФБР по борьбе с киберпреступностью Джозеф Бонаволонта заявил, что они не всегда способны бороться с современными криптолокерами (мошенническим ПО, ransomware) и поэтому они предлагают пользователям соглашаться на выплату запрошенной вымогателями суммы.

Выступление представителя ФБР
Интересная позиция органа, призванного бороться с киберпреступностью. Однако не такая уж она и нелогичная. ФБР одно, а киберпреступников много. Они еще и маркетинговые исследования проводят на тему "Каков порог, выше которого жертва не будет готова платить, а обратится в правоохранительные органы". Мы такое обнаружили в первом полугодии текущего года.


На "Коде информационной безопасности", рассказывая про эту проблемы (презентация тут), я спросил у аудитории, кто готов обращаться в отечественные правоохранительные органы по данной теме, если столкнется с вымогателем. Леса рук не наблюдалось :-( Хорошо, если 1-2% слушателей подняли руки. О чем это говорит? Об эффективности наших правоохранителей? Об эффективности судов? О доверии к ним?

Леса рук не наблюдается

Масла в огонь подлили коллеги из "Доктор Веб" (аналогичную сентенцию высказывали и в Лаборатории Касперского), которые подтвердили, что они не всегда могут (да по сути и не обязаны) найти способ борьбы с криптолокерами. Ведь если файлы зашифрованы и автор вредоносного ПО не напортачил в коде, ни расшифровать файл, не дешифровать его без ключа не получится. Противостояние брони и снаряда... и не в пользу брони, в отличие от других направлений ИБ :-(

Выступление "Доктор Веб" на #codeIB
Отсюда вопрос. Если пользователи пренебрегают правилами личной кибергигиены, если антивирусные компании не всегда могут помочь своим клиента, если правоохранительные органы не в состоянии вернуть зашифрованные данные гражданам, то может быть представитель ФБР не так уж и не прав? Ведь мне, как рядовому пользователю, не важна поимка преступника, в чем заинтересован следователь ОВД. Мне не важен приговор, что важно судье. Мне не важна скорость лечения или рейтинг "100% вылечивание" как антивирусной компании. Мне нужно вернуть данные и все! И если с меня просят не так уж и много денег, то может проще заплатить и через пару часов уже получить ключ для расшифрования?

С другой стороны и ключ шифрования я могу не получить, и деньги потерять. Да, они могут быть небольшими (маркетинговые исследования киберпреступники ведь не зря проводят), но все-таки это деньги. Да и стимулирует киберпреступников такая безоговорочная выплата на дальнейшие подвиги. Получается, что ты сам из своего кармана оплачиваешь разработку вредоносного ПО, более совершенного, чем предыдущие его разновидности...

Вот и выбирай при такой дилемме. И рецептов тут единых нет. Каждый выбирает для себя... 

28.10.15

Cisco покупает Lancope

Вчера, 27-го октября компания Cisco объявила о прибретении американской компании Lancope, занимающейся технологиями мониторинга аномальной активности и исследования угроз. Размер сделки составил 452 миллиона долларов. Решение отчасти предсказуемое, учитываемое давнее сотрудничество между двумя компаниями и тот факт, что решения Lancope уже больше двух лет продавались под торговой маркой Cisco Cyber Threat Defense.

Как ФСБ меня дураком назвала - часть третья, возможно заключительная

Вчерашняя заметка в ТАСС об ответе ФСТЭК на запрос депутата Костунова по поводу защиты персональных данных на сайтах госорганов наделала немного шума. Еще бы - в одном материале намешали в кучу и 21-й и 17-й приказы ФСТЭК, и 260-й Указ Президента, и 378-й приказ ФСБ вместе с ПКЗ-2005... Попробуем разобраться и понять, что же имел ввиду депутат и что ему ответили.

Не видя исходного запроса Костунова сложно понять, что он спросил, но судя по всему, он заинтересовался тем, как персональные данные граждан России защищаются в рамках оказания государственных или муниципальных услуг. Свой запрос он направил в ФСТЭК, что само по себе удивительно, так как обычно депутаты не всегда знакомы с этой аббревиатурой, считая, что безопасностью, включая и информационную, у нас в России занимается ФСБ. Но запрос ушел в сторону ФСТЭК и ФСТЭК ответила... Ответ их был достаточно интересен. Если верить  ТАСС, то ФСТЭК ни слова не сказав про незащищенность госорганов сайтов, переведя стрелки в плоскость незащищенности персданных в процессе передачи данных. По сути, ФСТЭК переложила всю ответственность на 8-й Центр ФСБ, который и отвечает у нас за вопросы шифрования персональных данных.

Зная про "любовь" двух ведомств друг к другу, такой ответ ФСТЭК, да еще и публичный (было очевидно, что депутат обязательно доведет его до СМИ), выглядит это немного странно. Раньше регуляторы не любили выносить сор из избы и старались все свои конфликты или иные несогласия не выносить на публику. Можно, конечно, предположить, что это пир во время чумы, то есть во время административной реформы, во время которой ФСТЭК прекратит свое существование. Но это будет совсем уж конспирологическая версия. Да и что гадать; правды мы все равно не узнаем.

Возможно просто ФСТЭК больше нечего было сказать. Ведь то, что сайты, и не только госорганов, уязвимы известно давно. Та же Positive Technologies выпускает ежегодные свои отчеты по защищенности веб-приложений и положительной динамики в них не наблюдается. То есть дыры есть и через них можно проникнуть на сайт в том числе и госоргана и украсть персданные граждан. Почему тогда ФСТЭК не упоминает про защиту сайтов, сославшись только на свой 17-й приказ? Тут все просто. Слишком много разных требований ложится на сайт госоргана с точки зрения информационной безопасности. Я уже как-то писал про это. И писали эти требования не только в ФСТЭК, но и в ФСБ, Минкомсвязи, Минэкономразвития... А как известно у семи нянек дитя без глазу. По сути, никаких специальных документов по защите сайтов госорганов и органов местного самоуправления в России до сих пор не принято и каждый защищает их во что горазд.

Дальше больше. ФСТЭК упоминает про майский Указ Президента о госсегменте сети Интернет, управляемом ФСО. Я про него тоже уже писал. Почему-то ФСТЭК и депутат Костунов считают, что реализация этого приказа должна улучшить состояние защищенности персональных данных россиян. Но это так только в случае передачи этих данных между госорганами или от госоргана до "гособлака", о котором я писал недавно (и то, при соответствующей модели нарушителя). К сайту госоргана этот шифрованный канал никакого отношения не имеет. На сайте-то у нас данные не шифруются (если только не на уровне СУБД). И уж тем более странно было читать высказывание депутата про якобы вытекающее из приказа ФСТЭК №21 и Указа Президента №260 шифрование от сайта госоргана до компьютера или мобильного устройства гражданина. В документах этого нет.

Я скажу больше. Госорганы как черт от ладана бегут от использования сертифицированного шифрования при защите персональных данных граждан. Три года назад я уже пытался выяснить этот вопрос в госорганах, направив соответствующие запросы в ФСТЭК, Роскомнадзор, Правительство, ФСБ и другим. Самым корректным был ответ от Минпромторга, который я не ленюсь демонстрировать до сих пор. В отличие от ответов РКН (слайды 28 и 29) на запросы субъектов ПДн относительно отсутствия шифрования на сайте РЖД и госуслуг, ответ Минпромторга полностью логичен и юридически корректен. Ну а то, что при этом нарушается дух закона о персональных данных, ну так это давно уже никого не волнует. Особенно орган по защите этих самых прав, который сам первый и не соблюдает законодательство по персданным, не защищая то, что ему отправляют граждане через форму обращения.

Что касается уравнивания сайта и государственной информационной системы, которое сделал депутат Костунова, то я это оставлю на его совести. Он, видимо, считает, что они равнозначны, следуя общепринятой позиции. Вот тут, как мне кажется, депутатам бы и поработать - давно уже пора внести ясность в этот термин и дать пояснения по нему. Почему бы все информационные системы в госорганах не отнести к ГИС?.. Было бы гораздо проще. Но нет...

Депутат вышел на ФСТЭК (!) и Минэкономразвития (!!) с инициативой по введению обязательного шифрования персданных россиян при общении с госорганами. Ну а так, как эта тема явно уйдет в ФСБ, а 8-й Центр этой уважаемой структуры уже неоднократно высказывался, что они против отказа от поголовной сертификации СКЗИ и против разделения криптографии на гражданскую и государственную, то в интересах государства требование шифрования ПДн от граждан до сайтов госорганов у нас может перерасти в более жесткую форму 378-го приказа ФСБ с его обязательной сертификацией СКЗИ. И вот тогда мало не покажется. Шутки про создание шифроргана в отдельно взятой квартире уже не будут казаться такими уж и шутками.

Зато требования 8-го Центра по решеткам или ставням на окнах помещений, в которых ведется обработка ПДн, сразу снизят преступность в стране. И это единственный позитивный момент в этой заметке :-)

27.10.15

Тематические мероприятие по ИБ на примере SOC Forum

11-го ноября в Москве пройдет одно очень интересное мероприятие - SOC-Forum по построению центров мониторинга ИБ. Вообще, это мероприятие отличается от всего того, что было в индустрии ИБ-мероприятий за последнее время. Если оглядеть все основные мероприятия, которые проходят в России, то мы увидим, что организаторы проводят, как правило, сборные солянки, в которых читается сразу много разных, зачастую совсем разных, тем. Такое растекание мысли по древу позволяет организаторам привлечь совсем разных спонсоров, но с точки зрения контента не позволяет глубоко погрузиться ни в одну из тем. Исключения бывают, но они только подтверждают правило.

Поэтому на общем фоне SOC-Forum выделяется очень даже недурно. Более того, это совсем новая тема для отечественного рынка. PKI Forum проходит уже не первый год. РусКрипто - тоже. Магнитогорский форум по банковской ИБ, "Безопасность КВО ТЭК", Антифрод... Мероприятия тематические, но уже не новые. Но именно сфокусированность собирает на них постоянно большую аудиторию. И вот SOC Forum, посвященный построению или обращению к услугам центров мониторинга ИБ (Security Operations Center).

Коллеги уже пишут об интересной программе и непременном желании посетить мероприятие. Тут я соглашусь. Помимо предсказуемых докладов про SIEM (который неравнозначен SOC, но об этом в следующей заметке) будут выступать организаторы собственных центров мониторинга ИБ - РЖД, ЦБ, Газпромбанк, Solar Security, PT Security, "Перспективный мониторинг" и другие. Так что глазу зацепиться в программе есть где.

Кстати, идея с SOC Forum'ом не нова. Американский институт SANS уже проводил весной этого года такое мероприятие. Правда, у них оно называлось SOC Summit :-) Мероприятие не бесплатное (как и почти все, что делает SANS), но зато и не зависящее от спонсоров, со своим программным комитетом и жестким отбором докладов и докладчиков. Длилось оно два дня, а цена участия составляла полторы тысячи американских долларов. Как это часто бывает, конференции предшествовала неделя обучения, на которой можно было выбрать (за отдельные деньги) один из четырех курсов, глубоко погружающих в тематику мониторинга ИБ, обнаружения вторжения, расследования и реагирования на инциденты и др. И нельзя сказать, на чем SANS зарабатывает больше - на курсах или на конференциях. Как участник обоих типов мероприятий, могу сказать, что на курсах обычно сидит человек 20-25 (а параллельных курсов - 4-5), а на конференции - человек двести. Пятидневный курс стоит 5000+ долларов, а конференция - 1500 долларов (покупка того и другого дает скидку). Каждый выбирает для себя.

Что получится из бесплатного и однодневного SOC-Forum мы еще увидим. А большую часть материалов двухдневного и платного SOC Summit можно найти по ссылке. Нельзя сказать, что там раскрывается тайна, стоящая полторы тысячи долларов (все-таки не стоит забывать и про живое общение), но материалы интересные.

Но вернемся к тематическим мероприятиям. Они новы, они интересны, они помогают раскрыть тему с разных сторон, а не пробегаться по верхам. Они привлекают аудиторию (что видно по SOC Forum), что, в свою очередь, привлекает спонсоров. Хотя спонсоры на бесплатном мероприятии - это все-таки палка о двух концах. Тот же SANS проводит именно сфокусированные на одной теме конференции/саммиты:

  • Безопасность промышленных систем
  • Расследование инцидентов и реагирование на них
  • Threat intelligence
  • Тесты на проникновение
  • ИБ здравоохранения
  • Security Leadership Summit (для CISO)
  • и другие.

На мой взгляд именно за такими мероприятиями ближайшее будущее.

ЗЫ. Я, кстати, тоже выступаю на SOC Forum - в пленарке и с рассказом о том, какую и откуда брать информацию об угрозах, используемую в SOC.

О феномене отечественных мероприятий по ИБ

На позапрошлой неделе я с разницей в один день побывал на двух региональных мероприятиях по ИБ - VI форуме "Информационная безопасность 2015", проводимом челябинской компанией Аста74, и уже 11-м региональном роадшоу "Код информационной безопасности" в Казани, проводимом екатеринбургской Экспо-Линк. Потом было участие в алматинском Profit Security Day.

С одной стороны у них была схожая организация, несколько потоков (исключая мероприятие Profit), подарки для участников, нормальные обеды, нормальное место проведения. С другой - совершенно разный контент. Мероприятие Аста74 - это почти полное отсутствие рекламных/спонсорских докладов и много экспертных выступлений. Код ИБ - это по сути выставка, где роль стенда выполняет 20-30-минутный доклад, в котором представитель спонсора должен успеть рассказать о своих новинках, местами стараясь даже облечь это во все в красивую обертку (либо хороший докладчик, либо некоторая аналитика, либо практика). В Челябинске помимо докладов были и панельные дискуссии, а точнее секция вопросов и ответов. В Казани были только доклады. Мероприятие в Казахстане представляло собой золотую середину - всего было в меру - и спонсоров, и экспертов, и рекламы, и аналитики с практикой.

Мероприятия "Кода ИБ" и Profit были бесплатными для заказчиков; у Асты конференция была платная, хотя размер регистрационного взноса был и не очень значительным (менее 100 долларов США). Но везде были полные залы. Везде! Что, собственно, меня и удивляет и удручает одновременно. Удивляет тот факт, что люди по-прежнему готовы идти и тратить свое время на выслушивание рекламных докладов от местами скучных докладчиков, плохо разбирающихся даже в своих продуктах и услугах. Понятно, что дареному коню в зубы не смотрят и бесплатное участие подразумевает возможность в любой момент свалить. Понятно, что если за участие не платит заказчик, то банкет должен оплатить спонсор, который за свои деньги хочет рекламировать себя, а не рассказывать какую-то там аналитику или практику (тем более, что часто выступают сейлы, которые ни первое, ни второе часто не знают).

Удручает же тот факт, что многих это, похоже, устраивает. Сиюминутное мероприятие, сиюминутная аудитория, сиюминутные спонсоры, сиюминутные темы. Нет ни долгосрочного (и даже среднесрочного) планирования. Нет желания делать что-то интересное, окромя быстрого зарабатывания денег. По сути современная индустрия ИБ-мероприятий схожа с самим рынком. Всем нужны быстрые деньги - никто не готов вкладываться в что-то долгоиграющее и растянутое по времени. Причин тут много. А вдруг не стрельнет, а вдруг обойдут конкуренты, а вдруг украдут идею, а вдруг не успею, а вдруг я завтра обанкрочусь... Да мало ли разных "а вдруг"?..

Временами такая логика понятна. Как минимум, с точки зрения организатора или спонсора. В текущих условиях организатору слишком рискованно вкладываться в сложные проекты. Спонсорам (по себе знаю) тоже не хочется делать что-то сложное. Лучше что-то проходное и типовое. Помните, какие стенды обычно на ИБ-выставках или в фойе конференций? Типовые! Креатив требует ресурсов (не всегда финансовых, но часто), которые вкладывать в проходные мероприятия не хочется. Набрать визиток, сгенерить лидов и вуаля - KPI по мероприятиям выполнен. Девиз "здесь и сейчас" как никогда подходит для такой ситуации.

И вот тут бы участникам/слушателям мероприятий взять и проголосовать "ногами" и не ходить на такие мероприятия. Но нет... Ходят. В регионах ходят, потому что информационный голод (семинары и конференции не в региональных столицах и даже в них проходят не часто). В обеих столицах ходят по разным причинам - "потусить", "встретиться с коллегами", "а на работе все равно делать нечего". Правда, не всегда ходят люди, принимающие или хоть как-то влияющие на решения, но организаторы этот факт нередко умалчивают, а спонсоры оценивают мероприятия по числу полученных визиток или занятых в зале мест.

Итог неутешителен. Все неудовлетворены. Слушатели - контентом и голимой рекламой. Спонсоры - отдачей после мероприятия. Организаторы - снижением числа спонсоров и слушателей. В отдельных случаях, они даже нагоняют курсантов/студентов чтобы сформировать массовку и совсем уж не ударять лицом в грязь перед спонсорами, которые купились на велеречивые посылы.

При этом мероприятий меньше не становится. Наоборот. Их число только растет. Ситуации, когда в день может пройти два, а то и три, мероприятия, встречаются все чаще. Предложенные мной 2 года назад критерии выбора мероприятий по ИБ как нельзя приходятся кстати.

ЗЫ. К мероприятиям конкретного производителя все это не относится. Оно обычно строится немного по иным канонам и люди прекрасно знают, зачем они туда идут и что хотят получить.

Впечатления от Profit Security Day

У всех разное хобби. Кто-то пишет о книгах, кто-то вспоминает прошлое, кто-то бегает, кто-то офигенно жарит стейки... А я вот регулярно пишу про мероприятия по информационной безопасности - фишки, косяки, интересные моменты. И вот новый обзор. Теперь уже алматинского Profit Security Day, проведенного на прошлой неделе в южной столице Казахстана у подножья Алатау.

Мероприятие было очень и очень недурным. Если сравнивать его с прошедшим весной более официальным IDC IT Security Roadshow, то оно мне показалось более живым, более насыщенным. Может быть дело в программе, в которой было меньше спонсоров (хотя они и присутствовали) и больше живых дискуссий?

Несмотря на конец дня конца рабочей недели зал полон
А может в организаторах, которые с душой подошли к организации мероприятия? Например, вот такие "средства защиты" выдавались всем участникам:

Универсальное средство защиты "От сглаза"
DLP-система от утечек
Персональный Mini Firewall (раньше такие были у Касперского)

Антивирус с обновлениями безопасности
Защита от электромагнитного излучения (ЭМИ) 
Вот так с определенной долей юмора компания Profit сделала свое мероприятие запоминающимся. Я в России уже и не припомню, когда организаторы добавляли забавные ингредиенты в свои программы. На Security Day программа показалось мне сбалансированной - и заказчики, и спонсоры, и независимые эксперты.

Не буду подробно рассказывать обо всех выступлениях, мне запомнилось три из них. Первое - от Константина Цоя из авиакомпании Эйр Астана. Во-первых, интересно, что в Эйр Астана ИБ подчиняется авиационной безопасности. Не вспомню с ходу ситуацию, чтобы ИБ была не под ИТ, не под безопасностью или не под генеральным директором. А тут, получается, тот редкий случай, когда ИБ не укладывается ни в один из трех самых распространенных сценариев. Второе изумление в докладе Константина у меня вызвал рассказ про способ резервирования, в качестве которого используются... самолеты. Да-да, такой вот нестандартный вариант. Когда Google рассказывает о плавучих ЦОДах - это нормально. Когда Cisco рассказывает о ЦОДах на колесах - это нормально. Но вот резервирование самолетами по причине дороговизны каналов связи от Алматы до Астаны - это было интересно. Хотя понятно, что для авиакомпании, у которой по 6-7 рейсов в день между двумя городами, это действительно логично.


К слову сказать, именно краткая заметка про способ резервирования Эйр Астаны вызвал фурор на Facebook. Ее "лайкнули" свыше 300 раз, а перепостили несколько десятков раз. За все время моего нахождения на FB, такой реакции не заслуживал ни одна моя заметка.

Второй запомнившийся доклад был от представителя Konika Minolta. И хотя он был на 100% рекламным, я его выделил самой темой. В последнее время очень часто производители принтеров, сканеров, копиров и МФУ стали говорить о безопасности. Ricoh, Konika Minolta. Canon, HP... Все они стали оснащать свою продукцию различными механизмами защиты - встроенными МСЭ, системами аутентификации (в т.ч. и двухфакторной), защитой от несанкционированного доступа к напечатанным или сканируемым документам и т.п. Правда, на вопрос о защите от подмены firmware принтера, представитель вендора ничего сказать не смог, как и понять, о какой угрозе я вообще говорю. Но сама тема защиты принтеров (как яркого представителя Интернета вещей) достаточно интересна.


Третье выступление касалось опыта применения DLP в Евразийском банке. Очень интересный с практической точки зрения доклад от Оксаны Пиргалиной, безопасницы Евразийского банка (а с директором ИТ-безопасности этого банка, Алексеем Каном, у нас была интересная дискуссия в пленарной части мероприятия).


Судя по краткому видео-репортажу с мероприятия, оно понравилось не только мне :-)


ЗЫ. Кстати, вопреки распространенному мнению, что "Алма-Ата" переводится как "отец яблок", это не так. На самом деле "ата" - это "дед", а не "отец". Но и переводить "Алма-Ату" как "Дедушка яблок" тоже неверно. Правильно - несуразное "Яблоко-Дед". Словосочетание это ("Алма-Ата"), хоть и привычное для советского уха, но неверное по сути. Оно не является производным от "Алматы", не имеет никакого иного адекватного обоснования. По сути, это навязанное в 1921-м году русскими коммунистами название.

26.10.15

McAfee закрывает часть продуктовых линеек, а Thales покупает Vormetrics

Пока одни компании занимаются поглощением своих небольших коллег (в прошлую пятницу я написал про три из таких поглощения), кто-то объявляет о прекращении продаж и развитии своих линеек в области безопасности. Вот, например, Intel Security (она же в девичестве McAfee) объявила о закрытии линейки McAfee Email Security по защите электронной почты (включая и облачный сервис по защите e-mail), а также решения по защите оконечных устройств. Но есть и те, кто готов вкладывать в безопасность. Например, французская Thales объявила 19-го октября о приобретении за 400 миллионов долларов калифорнийской Vormetrics, занимающейся решениями по защите данных.