Инвестиционные фонды Thoma Bravo и Silver Lake 21-го октября объявили о приобретении за 4,5 миллиарда долларов компании SolarWinds, занимающейся решениями по ИТ-менеджменту.
23.10.15
Thoma Bravo покупает DigiCert
Известный на рынке поглощений и слияний в области ИБ инвестиционный фонд Thoma Bravo 22 октября объявил о завершении приобретения DigiCert, мирового лидера (ну а как без этого) в области удостоверяющих центров и управления сертификатами. Детали сделки не разглашаются.

HP TippingPoint продали в TrendMicro
Слухи месячной давности подтвердились - HP TippingPoint все-таки продали японской компании TrendMicro за 300 миллионов долларов. Событие это произошло 21-го октября. На фоне сделки Dell/EMC за 67 миллиардов и Western Digital/SanDisk за 19 миллиардов, 300 миллионов - это очень немного. Особенно на фоне того, что 3Com покупал TippingPoint в 2005-м году за 442 миллиона, а сам 3Com продался HP за 2,7 миллиарда долларов (за столько, кстати, Cisco купила Sourcefire).
Меня в это сделке удивляет даже не то, что данный бизнес продали в полтора раза дешевле, чем он стоил 10 лет назад. Получается, что даже если представить, что компания за это десятилетие вообще не развивалась и поэтому не росла в цене, то все равно, падение в цене продажи означает, что HP хотела просто избавиться от этого актива. И вот тут вторая странность. Ведь HP с 1-го ноября выделяет свой корпоративный бизнес в отдельную компанию - HP Enterprise. Безопасность названа одним из 4-х направлений развития новой структуры. И тут продажа бизнеса, который, по идее, должен наоборот развиваться и в него должны инвестироваться средства. Но...
Давайте вспомним мою заметку четырехлетней давности. Я тогда предрекал непростую судьбу TippingPoint в стенах HP, который постепенно уходил из аппаратного бизнеса в сторону софта. И вот опасения подтвердились. Сначала 4 года в роли "ISS внутри IBM", теперь продажа дешевле покупки. Кстати, HP заявила уже о том, что сетевая безопасность для нее перестает быть предметом инвестиций - в этом направлении HP планирует сотрудничать со своими партнерами, одним из которых станет видимо Trend Micro, с которой HP ведет совместный бизнес с 2004-го года.
Для Trend Micro это совершенно новый бизнес, под который создают даже отдельное подразделение - Network Defense. Раньше TM преимущественно занималась защитой серверов и пользовательских компьютеров и устройств, защитой облаков и виртуализации. По оценкам IDC доля Trend Micro в России составляет около 3% рынка ИБ.
Управление TP до окончания процесса слияния будет осуществляться независимо, после чего компания полностью вольется в состав Trend Micro. Сам бренд TippingPoint после завершения поглощения также прекратит существовать. Так что будет интересно посмотреть как приобретение TippingPoint скажется и на портфеле, и на бизнесе этой японо-американской компании?
Меня в это сделке удивляет даже не то, что данный бизнес продали в полтора раза дешевле, чем он стоил 10 лет назад. Получается, что даже если представить, что компания за это десятилетие вообще не развивалась и поэтому не росла в цене, то все равно, падение в цене продажи означает, что HP хотела просто избавиться от этого актива. И вот тут вторая странность. Ведь HP с 1-го ноября выделяет свой корпоративный бизнес в отдельную компанию - HP Enterprise. Безопасность названа одним из 4-х направлений развития новой структуры. И тут продажа бизнеса, который, по идее, должен наоборот развиваться и в него должны инвестироваться средства. Но...
Давайте вспомним мою заметку четырехлетней давности. Я тогда предрекал непростую судьбу TippingPoint в стенах HP, который постепенно уходил из аппаратного бизнеса в сторону софта. И вот опасения подтвердились. Сначала 4 года в роли "ISS внутри IBM", теперь продажа дешевле покупки. Кстати, HP заявила уже о том, что сетевая безопасность для нее перестает быть предметом инвестиций - в этом направлении HP планирует сотрудничать со своими партнерами, одним из которых станет видимо Trend Micro, с которой HP ведет совместный бизнес с 2004-го года.
Для Trend Micro это совершенно новый бизнес, под который создают даже отдельное подразделение - Network Defense. Раньше TM преимущественно занималась защитой серверов и пользовательских компьютеров и устройств, защитой облаков и виртуализации. По оценкам IDC доля Trend Micro в России составляет около 3% рынка ИБ.
Управление TP до окончания процесса слияния будет осуществляться независимо, после чего компания полностью вольется в состав Trend Micro. Сам бренд TippingPoint после завершения поглощения также прекратит существовать. Так что будет интересно посмотреть как приобретение TippingPoint скажется и на портфеле, и на бизнесе этой японо-американской компании?
19.10.15
Cisco Security Ninja или как вовлечь 20 тысяч сотрудников в процесс безопасного программирования?
Неделю назад, рассказывая о геймификации, я уже упоминал о программе Cisco Security Ninja, которая позволила вовлечь в процесс изучения основам безопасного программирования 20 тысяч (!) сотрудников Cisco. Я обещал, что еще расскажу о ней, что я и делаю в виде большой заметки на Хабре.
16.10.15
Rapid7 покупает Logentries
13 октября американская Rapid7, известная своими решениями по анализу и обработке данных с точки зрения безопасности, приобрела примерно за 68 миллионов долларов (а Dell купил EMC в 1000 раз дороже) компанию Logentries, занимающуюся машинным поиском данных.


4-я тенденция с трудно предсказуемым результатом?!
Не успели остыть чернила в заметке про три ИБ-тенденции с труднопредсказуемым результатом, как узнаешь, что наши законодатели не дают расслабиться ни на минуту. Очередная административная реформа, о которой речь ходила давно, наконец-то обрела некоторую форму, о которой вчера написали РБК. В одном из вариантов предлагается сократить число министерств с 21-го до 15-ти, а также упразднить 11 федеральных агенств.

Какое это имеет отношение к нашей сфере деятельности? Самое прямое. Если верить материалам РБК, то предлагается образовать такое укрупненное министерство, как, например, Министерство экономики, инфраструктуры, информатизации и инноваций. При этом Минкомсвязи может быть упразднено. Аналогичная судьба может постигнуть и ФСТЭК, которой в новой структуре в неизменном виде места не нашлось. Зато нашлось место Федеральной службе по техническому, экспортному контролю и финансовому мониторингу.
Надо сказать, что это не первый раз, когда ходят слухи о скорой кончине Минкомсвязи и ФСТЭК. Последний раз это происходило ровно три года назад, когда Путиным была затеяна очередная административная реформа, направленная на снижение числа чиновников, и приведшая только к их увеличению. Повторять то, что я писал тогда не буду - те тезисы можно транслировать и на текущую ситуацию.
Что еще интересного в проекте новой структуры Правительства? РКН остается в неизменном виде, но выходит из под подчинения Минкомсвязи. По сути он получает свободу, которую так жаждал долгие годы, постоянно конфликтуя со своим старшим братом. ФСБ может стать министерством и получить в подчинение Службу внешней разведки (станет федеральным агентством), Федеральную службу охраны (станет также агентством) и фельдъегерскую службу (станет агентством связи и фельдъегерской деятельности). Здравствуй снова КГБ?!
 Но как обычно подождем финального варианта. Все-таки силы и течения внутри чиновничей братии существуют разные и любые благие намерения разбиваются о реальность. Ждемс...

Надо сказать, что это не первый раз, когда ходят слухи о скорой кончине Минкомсвязи и ФСТЭК. Последний раз это происходило ровно три года назад, когда Путиным была затеяна очередная административная реформа, направленная на снижение числа чиновников, и приведшая только к их увеличению. Повторять то, что я писал тогда не буду - те тезисы можно транслировать и на текущую ситуацию.
Что еще интересного в проекте новой структуры Правительства? РКН остается в неизменном виде, но выходит из под подчинения Минкомсвязи. По сути он получает свободу, которую так жаждал долгие годы, постоянно конфликтуя со своим старшим братом. ФСБ может стать министерством и получить в подчинение Службу внешней разведки (станет федеральным агентством), Федеральную службу охраны (станет также агентством) и фельдъегерскую службу (станет агентством связи и фельдъегерской деятельности). Здравствуй снова КГБ?!

14.10.15
Что стоит организаторам мероприятий по ИБ включить в памятку спикеру и участнику?
Решил я вновь вернуться к вопросу организации мероприятий по ИБ; с точки зрения спикера и участника. Уровень мероприятий за последние несколько лет вырос, но все равно - от организатора к организатору ситуация может меняться и не всегда мероприятие организуется на должном уровне, что портит итоговое впечатление. Один из таких моментов - работа со спикерами и участниками.
Мне достаточно часто приходится выступать и я заметил, что нередко организаторы "забивают болт" на то, чтобы сообщить спикерам и участникам важные для них моменты. Хорошей практикой является подготовка специальной памятки, в которой все вопросы учтены и на них даны полные ответы. Что лично мне бы хотелось видеть в такой памятке? Сразу отмечу, что писать буду только о том, о чем я еще не писал:
Вот краткое перечисление интересующих меня и ранее неучтенных вопросов:
Мне достаточно часто приходится выступать и я заметил, что нередко организаторы "забивают болт" на то, чтобы сообщить спикерам и участникам важные для них моменты. Хорошей практикой является подготовка специальной памятки, в которой все вопросы учтены и на них даны полные ответы. Что лично мне бы хотелось видеть в такой памятке? Сразу отмечу, что писать буду только о том, о чем я еще не писал:
- про памятку модератору я писал тут и тут.
- про обязательные элементы мероприятия, о которых стоит упомянуть в памятке для спикера, написано тут.
- про райдер спикера, об элементах которого также стоит упомянуть в памятке, написано тут.
Вот краткое перечисление интересующих меня и ранее неучтенных вопросов:
- Место проведения мероприятия
- Адрес и карта
- Как добраться на общественном (включая дорогу пешком от метро или иной остановки) и личном автотранспорте?
- Что с парковкой и сколько она стоит?
- Как добраться от железнодорожного вокзала (вокзалов) или аэропорта (аэропортов)? Это важный момент для иногородних спикеров и участников, которым нужно планировать свой маршрут и время на дорогу. Идеально, если в памятке будет телефон/телефоны недорогих такси с указанием стоимости проезда.
- Если речь идет об иногородних участниках и они будут проживать в гостинице, то к предыдущим двум пунктам добавляется часть связанная с дорогой до гостиницы и от гостиницы до места проведения мероприятия.
- Питание
- Все знают, что с питанием на многих мероприятиях бывает беда. Особенно на крупных выставках-конференциях. Хотелось бы понимать, где можно поесть в самом месте проведения мероприятия или в ближайшей округе.
- Достопримечательности
- Как это не парадоксально, но иногда хочется отвлечься от мероприятия и провести с пользой те редкие свободные часы, что выдаются до или после выступления. Поэтому идеально, если бы в памятку были включены достопримечательности в шаговой доступности от места проведения или проживания (с указанием их на карте). Для иногородних участников/спикеров это бывает очень полезно.
- Организационные вопросы
- Где отметить командировочное?
- Контакты организаторов для решения различных вопросов. Особенно важно для масштабных мероприятий.
- Брать с собой блокнот и ручку или выдадут на месте?
- Где по окончании мероприятия можно скачать презентации (если они будут доступны, о чем тоже стоит упомянуть) и фотографии?
- Когда начнется регистрация (если она предусмотрена)?
- Нужны ли для регистрации какие-нибудь документы (удостоверение личности и/или квитанция об оплате)?
- Интернет-освещение мероприятия
- Для лучшего освещения мероприятия (а многие спикеры и участники - активные Интернет-пользователи) стоит указать официальный хештег мероприятия. Он должен быть один!
- Зона курения.
- Сам не курю, но кого-то этот вопрос может волновать.
Вот как-то так. Не могу сказать, что открыл Америку, но иногда бывают неприятные сюрпризы, когда ты ждешь вполне очевидных и уже привычных вещей от организаторов, а они даже про них не подумали. Впечатление от этого снижается и организаторы не получают ту позитивную обратную связь, на которую могли бы рассчитывать. Именно мелочи часто формируют это впечатление. Также отмечу, что такие памятки - это не блажь спикера/участника. Они серьезно облегчают жизнь самих организаторов, которым не надо отвлекаться, чтобы по сто раз отвечать на типовые вопросы.
Одной из памяток, которая мне понравилась в последнее время, стала памятка для спикеров на BIS Summit 2015. А как участнику мне понравилась памятка SANS для слушателей курса по промышленной ИБ ICS515. В последней вообще порекомендовали взять свитер или кофту, так как в месте проведения обучения используется кондиционер, который может некомфортно охладить помещение. Они же порекомендовали использовать сумку/чемодан на колесиках, чтобы утащить после курса все учебники, симулятор CybatiWorks и другие объемные вещи.
 |
| Фрагмент памятки спикерам на BIS Summit 2015 |
ЗЫ. Очевидно, что для участников и спикеров должны быть разные памятки (но с пересекающимся контентом).
13.10.15
Dell покупает EMC
Dell объявила вчера, 12-го октября, о намерении приобрести EMC за рекордную в истории ИТ-отрасли сумму в примерно 67 миллиардов долларов США. Я, если честно, не понимаю смысла этой сделки за такую сумму. Но считать чужие деньги - дело неблагодарное, поэтому оставим его за скобками. Гораздо интереснее, что будет с бизнесом безопасности EMC, которое развивалось в первую очередь в рамках подразделения RSA Security? Dell не новичок на этом рынке. Они уже сделали немало приобретений - SecureWorks, Quest, Credant Technologies, SonicWall. И вот теперь EMC/RSA. Аналитики достаточно позитивно оценивают перспективы вливания RSA в Dell. Все-таки между их портфелями решения достаточно мало пересечений. Но в любом случае будем посмотреть...
Три ИБ-тенденции с трудно предсказуемыми последствиями
За последнюю неделю стало известно о двух важных событиях, которые могут изменить облик рынка отечественной ИБ в ближайшие годы. Первое событие - это проект новой Доктрины информационной безопасности, о которой написал "Коммерсант" и текст которой уже выложен в Интернет, на одном из белорусских (!) блогов. Я бы сейчас вообще не стал обсуждать этот документ - над ним еще предстоит большая работа, так как ряд вещей там вызывает немалые вопросы, а ряд важных тем вообще не нашла отражения. Поэтому предсказывать конечный результат пока не буду. Но то, что этот документ, после 15-тилетнего затишья может задать новые вектора развития для отечественной отрасли ИБ/ИТ - это точно. Правда, понятны эти вектора будут не раньше следующего года. Все-таки принятие документа запланировано на 2016-й год, а его реализация может начаться не раньше конца 2016-го - начала 2017-го года. Это если все будет развиваться оптимистично и найдутся ресурсы для выполнения всего того, что будет написано в итоговом варианте Доктрины. Но в любом случае это знаковое событие, наряду с принятием в прошлом году основ госполитики в области международной ИБ и начала пересмотра стратегии нацбезопасности, которые зададут тон в том числе и в области ИБ на ближайшие годы.

Второй событие произошло 7-го октября, когда премьер-министр Медведев подписал распоряжение об утверждении Концепции перевода государственных информационных ресурсов, не содержащих сведения, составляющие государственную тайну, в систему федеральных и региональных центров обработки данных (ЦОД). Как написано в документе: "Цель концепции — централизовать инфраструктуру ЦОД и увеличить объем облачных технологий, используемых в информационно-коммуникационной деятельности органов власти. Это позволит более эффективно решать задачи информатизации государственного управления, оптимизировать расходы всех уровней бюджетной системы РФ и повысить устойчивость функционирования и безопасность государственных информационных ресурсов".
Очевидно, что такая централизация поменяет ландшафт в сегменте защиты информации в государственных и муниципальных информационных системах (если, конечно, дело сдвинется дальше концепции). Текущее положение дел в области ИБ госорганов не выдерживает никакой критики - не хватает персонала, не хватает ресурсов на реализацию всех тех требований, которые выпустила ФСТЭК за последнее время. Поэтому централизация всех государственных информационных ресурсов в одних руках (Ростелекома?) - это позитивный знак, но... ФСТЭК, видимо, придется ускорять процесс выпуска документов, посвященных ИБ облачных инфраструктур и услуг аутсорсинга. Ведь в случае централизации информация будет храниться уже не в госорганах, а по текущим документам ФСТЭК основной акцент делается на том, что именно госорганы владеют защищаемой информацией и именно на них ложится основной груз защиты. В новых условиях парадигму придется менять.
Кстати, создание центрального ЦОДа продолжает курс, взятый в майском Указе Президента Путина на унификацию доступа всех госорганов в Интернет через специальный сегмент, управляемый ФСО. По нему тоже есть ряд вопросов, особенно в контексте защищенного подключения к ресурсам этого ЦОДа с помощью СКЗИ. Будет ли это единый поставщик СКЗИ или в ЦОДе будет кластер из разных СКЗИ?.. Предположу, что на рынке СКЗИ может развернуться нешуточная борьба между двумя основными поставщиками этих решений.

Третье событие с одной стороны мало освещается в отечественной прессе, а с другой - оно может также оформить еще один вектор в области отечественной информационной безопасности. Речь идет о скором (я надеюсь) принятии новых европейских требований по защите прав субъектов персональных данных. Их должны были принять еще в прошлом году, но сдвинули на год в связи с большим количество разногласий между странами - члена Совета Европы. Как только новые требования примут, Россия, если останется к тому моменту в Совете Европы, должна будет гармонизировать свое законодательство с европейским. С нашими депутатами произойдет это нескоро, но изменения неизбежны. И, как в и предыдущих двух случаях, сложно сказать, как это скажется на нашей отрасли. Но то, что тектонические сдвиги произойдут, это скорее всего. Ведь ФЗ-152 касается абсолютно всех и поэтому стоит ждать очередной волны интереса к этой теме.
ЗЫ. В контексте "Гособлака" мне интересно как согласятся на такую централизацию госкорпорации и компании с госучастием, которые уже вложили миллиарды в свои собственные ЦОДы.

Второй событие произошло 7-го октября, когда премьер-министр Медведев подписал распоряжение об утверждении Концепции перевода государственных информационных ресурсов, не содержащих сведения, составляющие государственную тайну, в систему федеральных и региональных центров обработки данных (ЦОД). Как написано в документе: "Цель концепции — централизовать инфраструктуру ЦОД и увеличить объем облачных технологий, используемых в информационно-коммуникационной деятельности органов власти. Это позволит более эффективно решать задачи информатизации государственного управления, оптимизировать расходы всех уровней бюджетной системы РФ и повысить устойчивость функционирования и безопасность государственных информационных ресурсов".
Очевидно, что такая централизация поменяет ландшафт в сегменте защиты информации в государственных и муниципальных информационных системах (если, конечно, дело сдвинется дальше концепции). Текущее положение дел в области ИБ госорганов не выдерживает никакой критики - не хватает персонала, не хватает ресурсов на реализацию всех тех требований, которые выпустила ФСТЭК за последнее время. Поэтому централизация всех государственных информационных ресурсов в одних руках (Ростелекома?) - это позитивный знак, но... ФСТЭК, видимо, придется ускорять процесс выпуска документов, посвященных ИБ облачных инфраструктур и услуг аутсорсинга. Ведь в случае централизации информация будет храниться уже не в госорганах, а по текущим документам ФСТЭК основной акцент делается на том, что именно госорганы владеют защищаемой информацией и именно на них ложится основной груз защиты. В новых условиях парадигму придется менять.
Кстати, создание центрального ЦОДа продолжает курс, взятый в майском Указе Президента Путина на унификацию доступа всех госорганов в Интернет через специальный сегмент, управляемый ФСО. По нему тоже есть ряд вопросов, особенно в контексте защищенного подключения к ресурсам этого ЦОДа с помощью СКЗИ. Будет ли это единый поставщик СКЗИ или в ЦОДе будет кластер из разных СКЗИ?.. Предположу, что на рынке СКЗИ может развернуться нешуточная борьба между двумя основными поставщиками этих решений.

Третье событие с одной стороны мало освещается в отечественной прессе, а с другой - оно может также оформить еще один вектор в области отечественной информационной безопасности. Речь идет о скором (я надеюсь) принятии новых европейских требований по защите прав субъектов персональных данных. Их должны были принять еще в прошлом году, но сдвинули на год в связи с большим количество разногласий между странами - члена Совета Европы. Как только новые требования примут, Россия, если останется к тому моменту в Совете Европы, должна будет гармонизировать свое законодательство с европейским. С нашими депутатами произойдет это нескоро, но изменения неизбежны. И, как в и предыдущих двух случаях, сложно сказать, как это скажется на нашей отрасли. Но то, что тектонические сдвиги произойдут, это скорее всего. Ведь ФЗ-152 касается абсолютно всех и поэтому стоит ждать очередной волны интереса к этой теме.
ЗЫ. В контексте "Гособлака" мне интересно как согласятся на такую централизацию госкорпорации и компании с госучастием, которые уже вложили миллиарды в свои собственные ЦОДы.
12.10.15
LogMeIn покупает LastPass
9 октября американский SaaS-поставщик LogMeIn объявил о намерении приобрести сервис управления паролями и аутентификацией LastPass. Размер сделки - около 125 миллионов долларов.
Впечатления от продвинутого курса по промышленной безопасности SANS ICS515
Почти месяц я делился впечатлениями от курса SANS ICS410 по промышленной ИБ. В конце прошлой заметки я написал, что планирую рассказать о прохождении обучения по более продвинутой программе, предусмотренной следующим курсом SANS ICS515.

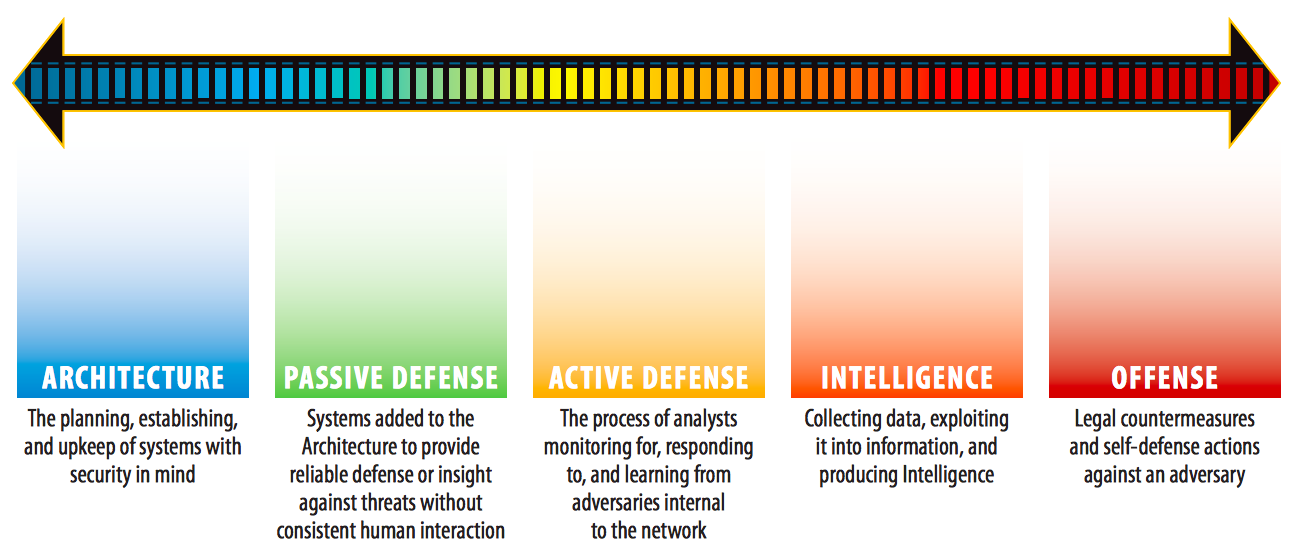
Программа оказалась очень насыщенной. Она мне понравилась гораздо больше первого курса. Я уже приводил иллюстрацию уровней зрелости или уровней безопасности промшленной сети. Она как раз хорошо отражает программу курсов SANS. Первые два уровня - архитектурный пассивный был раскрыт в ICS410. А третий и четвертый уровни как раз рассматривались на ICS515.

Иными словами, если в первой части говорилось о различных встроенных и наложенных средствах и мерах защиты, то вторая была посвящена активному вовлечению человека в процесс мониторинга промышленной сети, реагирования на инциденты, а также исследований и анализа угроз.

Почти все примеры демонстрировались на основе свободного ПО - Snort, Volatility, Redline, Wireshark, SGUIL, ELSA, Network Miner, FTK Imager, pdf-parser, pdfid и др. Коммерческое решение было одно - CyberLens от Dragos Security (то, что автором CyberLens являлся автор курса Роберт Ли, ничего не значит :-). Тема коммерческих решений вообще была не раскрыта, что мне не очень понятно. Было бы логично сравнить возможности коммерческих и бесплатных решений. По словам инструктора разницы никакой, кроме производительности, удобства, гарантии и поддержки. Хотя я с этим не соглашусь - разница в функциональности тоже есть.
Возможно дело в том, что чем выше подниматься по уровням, описанным выше, тем дороже будет обходиться защита. И увеличивать ее стоимостью коммерческих решений инструктор, видимо, не посчитал нужным. Хотя на мой взгляд автоматизация, которую предлагают коммерческие решения, может компенсировать затраты на них. Хотя, надо признать, никто не производил таких расчетов.

Пятый, последний день запомнился тем, что у нас не было никакой теории и занятий вообще. Нам озвучили два кейса, которые надо было решить, ответив на 50 вопросов в контексте проведения расследования инцидентов на промышленный объект. На все было выделено 8 часов, которые должны были показать, насколько слушателями был усвоен материал и насколько хорошо мы до этого отработали 16 лабораторных работ.
Помимо программы очень насыщенной и интересной оказалась программа лабораторных работ, которые были совершенно разноуровневые - от умения использовать Shodan до работы с Raspberry Pi,
от анализа сетевого трафика до анализа дампов памяти,
Преподавал у нас Роберт Ли, человек известный в области промышленной ИБ, автор множества презентаций, а также ряда книг и курсов в SANS. До основания компании Dragos Security, он служил в ВВС США офицером по кибервойнам. Возможно с именно этим связана определенная русофобская риторика в рамках курса. По несколько раз на дню звучали примеры об угрозе со стороны России и, немного, Китая.

Помимо пятидневного тренинга в середине организаторами был устроен сюрприз; даже два. Первый - часовой доклад на тему "5 лет после Stuxnet. Что изменилось, что нет и что нас ждет впереди?" Делал его Томас Брандстеттер, один из основателей небольшой немецкой консалтинговой фирмы, занимающейся промышленной ИБ. Не могу сказать, что доклад поразил меня - многие вещи были уже известны. Но поскольку доклад читался не только для нашей группы, но и для двух других, проходивших обучение по базовым темам промышленной ИБ, возможно он кому-то и понравился.
Вторым сюрпризом стал поход в близлежащий бар, где организаторы, оплатившие выпивку, дали возможность всем слушателям пообщаться в неформальной обстановке. Очень интересная задумка. Конечно, она имеет смысл только для длинных курсов (более 3-х дней). Такое отвлечение в середине обучения не только помогает расслабиться от насыщенной программы, но и предметно обсудить с коллегами по курсу уже усвоенный материал; обменяться мнениями. Тем более, что курс собрал публику со всей Европы (как минимум, были немцы, голландцы, норвежцы) и из разных компаний, занимающихся консалтингом, разработкой, эксплуатацией решений в сфере промышленной ИБ.

Программа
Программа оказалась очень насыщенной. Она мне понравилась гораздо больше первого курса. Я уже приводил иллюстрацию уровней зрелости или уровней безопасности промшленной сети. Она как раз хорошо отражает программу курсов SANS. Первые два уровня - архитектурный пассивный был раскрыт в ICS410. А третий и четвертый уровни как раз рассматривались на ICS515.
Иными словами, если в первой части говорилось о различных встроенных и наложенных средствах и мерах защиты, то вторая была посвящена активному вовлечению человека в процесс мониторинга промышленной сети, реагирования на инциденты, а также исследований и анализа угроз.

Почти все примеры демонстрировались на основе свободного ПО - Snort, Volatility, Redline, Wireshark, SGUIL, ELSA, Network Miner, FTK Imager, pdf-parser, pdfid и др. Коммерческое решение было одно - CyberLens от Dragos Security (то, что автором CyberLens являлся автор курса Роберт Ли, ничего не значит :-). Тема коммерческих решений вообще была не раскрыта, что мне не очень понятно. Было бы логично сравнить возможности коммерческих и бесплатных решений. По словам инструктора разницы никакой, кроме производительности, удобства, гарантии и поддержки. Хотя я с этим не соглашусь - разница в функциональности тоже есть.
Возможно дело в том, что чем выше подниматься по уровням, описанным выше, тем дороже будет обходиться защита. И увеличивать ее стоимостью коммерческих решений инструктор, видимо, не посчитал нужным. Хотя на мой взгляд автоматизация, которую предлагают коммерческие решения, может компенсировать затраты на них. Хотя, надо признать, никто не производил таких расчетов.

Пятый, последний день запомнился тем, что у нас не было никакой теории и занятий вообще. Нам озвучили два кейса, которые надо было решить, ответив на 50 вопросов в контексте проведения расследования инцидентов на промышленный объект. На все было выделено 8 часов, которые должны были показать, насколько слушателями был усвоен материал и насколько хорошо мы до этого отработали 16 лабораторных работ.
Лабораторные работы
Помимо программы очень насыщенной и интересной оказалась программа лабораторных работ, которые были совершенно разноуровневые - от умения использовать Shodan до работы с Raspberry Pi,
 |
| Набор для лабораторных работ на базе Raspberry Pi 2 |
от анализа сетевого трафика до анализа дампов памяти,
 |
| Анализ PDF-файла на предмет вредоносного содержания |
от анализа вредоносного кода до визуализации карты промышленных устройств, от создания индикаторов компрометации до создания сигнатур для систем обнаружения вторжений.
 |
| Графический интерфейс SGUIL для Snort |
Ну и конечно же платформа CybatiWorks, о которой я уже писал.
Инструктор
Преподавал у нас Роберт Ли, человек известный в области промышленной ИБ, автор множества презентаций, а также ряда книг и курсов в SANS. До основания компании Dragos Security, он служил в ВВС США офицером по кибервойнам. Возможно с именно этим связана определенная русофобская риторика в рамках курса. По несколько раз на дню звучали примеры об угрозе со стороны России и, немного, Китая.

Но в остальном инструктор оказался вполне себе на высоте. Он еще и оказался автором ежедневных комиксов по информационной безопасности "Little Bobby".
 |
| Один из комиксов Little Bobby |
Сюрприз
Помимо пятидневного тренинга в середине организаторами был устроен сюрприз; даже два. Первый - часовой доклад на тему "5 лет после Stuxnet. Что изменилось, что нет и что нас ждет впереди?" Делал его Томас Брандстеттер, один из основателей небольшой немецкой консалтинговой фирмы, занимающейся промышленной ИБ. Не могу сказать, что доклад поразил меня - многие вещи были уже известны. Но поскольку доклад читался не только для нашей группы, но и для двух других, проходивших обучение по базовым темам промышленной ИБ, возможно он кому-то и понравился.
Вторым сюрпризом стал поход в близлежащий бар, где организаторы, оплатившие выпивку, дали возможность всем слушателям пообщаться в неформальной обстановке. Очень интересная задумка. Конечно, она имеет смысл только для длинных курсов (более 3-х дней). Такое отвлечение в середине обучения не только помогает расслабиться от насыщенной программы, но и предметно обсудить с коллегами по курсу уже усвоенный материал; обменяться мнениями. Тем более, что курс собрал публику со всей Европы (как минимум, были немцы, голландцы, норвежцы) и из разных компаний, занимающихся консалтингом, разработкой, эксплуатацией решений в сфере промышленной ИБ.
Резюме
В целом хочу отметить, что курс мне понравился. Мои опасения про сложность лабораторных работ (особенно для "бумажного" безопасника :-) не оправдались. Очень хорошее сочетание теории и практики. Что-то я точно возьму в свой курс по промышленной безопасности; он нуждается в пересмотре. В любом случае накопилось много мыслей и идей, которые я буду потихоньку выплескивать на страницы блога.
9.10.15
Последние изменения в законодательстве о персональных данных (презентация)
Вчера на "Коде информационной безопасности" в Самаре выступал на тему последних изменений в законодательстве о персональных данных. Выкладываю презентацию.
8.10.15
Зачем ИБ-специалистам запрещают читать ИБ-блоги или парафраз о кейс-чемпионате по ИБ
Вчера мне рассказали историю о том, как в одной весомой организации ИБ-специалистам служба ИБ запрещает читать блоги по ИБ. На самом деле ситуация чуть шире - всем запрещено читать любые блоги. Ну а поскольку ИБ-специалисты - это часть "всех", а ИБ-блоги - часть "любых" блогов, то безопасники попали "под раздачу" вместе со всеми. Мотивация очевидна - на работе надо работать. На мой вопрос - а как же получение новых знаний, ответ был таков: "Мы раз в год проходим повышение квалификации". Раз в год! За этот год и угрозы уже поменяются, и регуляторика, и появятся новые решения и подходы в области ИБ.
Очень хорошо этот пример ложится на тему вовлеченности в процесс обучения и погружения в информационную безопасность, которую я начал в понедельник. ИБ через игры мы уже посмотрели. Симуляторы ИБ тоже. Пора рассмотреть еще один интересный способ - это кибер-учения по ИБ, которые дают возможность в такой быстро меняющейся сфере как ИБ, проверять свои знания на практике.
Про киберучения я уже писал не раз. И даже организовывал нечто похожее - в Магнитогорске на Уральском форуме по банковской ИБ и в Питере на мероприятии RISC. Для RISC это не первый раз, когда в игровой форме происходит погружение в ИБ и изучение практических кейсов, ежедневно возникающих в деятельности специалистов по защите информации. Речь идет о кейс-чемпионате, то есть командных соревнованиях, которые позволяют в короткие сроки отработать практические навыки в сфере нашей деятельности.
В отличие от ИБ-игрищ и киберучений, ориентированных на действующих безопасников, мероприятие RISC предназначено для студентов ВУЗов, которым еще только предстоит уйти в большое плавание и понять на практике, что многое из того, чему учат в институтах, не совсем применимо в реальной жизни. И если концепция CTF подразумевает получение студентами (преимущественно) технических навыков в области ИБ, то кейс-чемпионат позволяет получить навыки организационно-управленческие.
В прошлом году RISC уже проводил свой первый чемпионат, в котором приняло участие 38 команд из 11-ти ВУЗов. В этом году чемпионат должен стать еще более массовым. Ведь это ново и очень интересно. А главное полезно; как для участвующих студентов, так и для СМИ и спонсоров. Каждый получает что-то свое. Студенты - практику в режиме "блиц". СМИ - совершенно новый формат мероприятий, которых еще не было. Спонсоры - будущую целевую аудиторию, упоминания в прессе и возможность предложить свой кейс. И это не говоря уже о живой атмосфере, которой часто так не хватает на фоне официоза и генералов, которые сопровождают другие мероприятия в нашей области.

Очень хорошо этот пример ложится на тему вовлеченности в процесс обучения и погружения в информационную безопасность, которую я начал в понедельник. ИБ через игры мы уже посмотрели. Симуляторы ИБ тоже. Пора рассмотреть еще один интересный способ - это кибер-учения по ИБ, которые дают возможность в такой быстро меняющейся сфере как ИБ, проверять свои знания на практике.
Про киберучения я уже писал не раз. И даже организовывал нечто похожее - в Магнитогорске на Уральском форуме по банковской ИБ и в Питере на мероприятии RISC. Для RISC это не первый раз, когда в игровой форме происходит погружение в ИБ и изучение практических кейсов, ежедневно возникающих в деятельности специалистов по защите информации. Речь идет о кейс-чемпионате, то есть командных соревнованиях, которые позволяют в короткие сроки отработать практические навыки в сфере нашей деятельности.
В отличие от ИБ-игрищ и киберучений, ориентированных на действующих безопасников, мероприятие RISC предназначено для студентов ВУЗов, которым еще только предстоит уйти в большое плавание и понять на практике, что многое из того, чему учат в институтах, не совсем применимо в реальной жизни. И если концепция CTF подразумевает получение студентами (преимущественно) технических навыков в области ИБ, то кейс-чемпионат позволяет получить навыки организационно-управленческие.
В прошлом году RISC уже проводил свой первый чемпионат, в котором приняло участие 38 команд из 11-ти ВУЗов. В этом году чемпионат должен стать еще более массовым. Ведь это ново и очень интересно. А главное полезно; как для участвующих студентов, так и для СМИ и спонсоров. Каждый получает что-то свое. Студенты - практику в режиме "блиц". СМИ - совершенно новый формат мероприятий, которых еще не было. Спонсоры - будущую целевую аудиторию, упоминания в прессе и возможность предложить свой кейс. И это не говоря уже о живой атмосфере, которой часто так не хватает на фоне официоза и генералов, которые сопровождают другие мероприятия в нашей области.

С рассмотренными в прошлом году кейсами можно ознакомиться на сайте мероприятия. Кейсы нынешнего года будут не менее интересны. Поэтому рекомендую тем, кто хочет принять участие, поторопиться - регистрация на кейс-чемпионат закроется 26-го октября.
ЗЫ. Ну а завтра я завершу краткий цикл заметок, посвященных вовлеченности и геймификации процесса обучения вопросам ИБ, рассказом о киберучениях, проводимых в этом году в США, Европе и НАТО.
7.10.15
Впечатления от CybatiWorks
CybatiWorks - это мобильная платформа (существенно меньше Tofino SCADA Security Simulator) для изучения вопросов кибербезопасности промышленных систем, которая состоит из следующих основных частей:

Модель светофора выбрана не случайно. С одной стороны она компактна (это вам не стенд с цифровой подстанцией и не модель железной дороги), а с другой на ее основе можно тестировать вполне реальные сценарии (достаточно посмотреть вокруг и увидеть, что аналогичные системы у нас управляют автомобильным транспортом на дорогах, движением электропоездов и самолетов и т.п.

ПО, установленное на виртуальной машине, позволяет формировать нужную логику для контроллера, передающего команды на "светофор", тем самым изучая, как можно вмешаться в логику технологического процесса.

При этом, с помощью ПО, входящего в состав Kali и Security Onion, возможно проведение атак на элементы симулятора, а также мониторинг трафика в промышленной сети и обнаружение атак на нее.

В состав дистрибутива входит множество различных сценариев изучения промышленной ИБ - от детских занятий до проведения полноценных CTF, от базовых примеров использования платформы до прохождения целых миссий по промышленной ИБ и зарабатыванием баллов.

Также в дистрибутив включено несколько интересных компонентов:

Среди прочего, в CybatiWorks входит модуль The Brain, содержащий "карту памяти" (mind map) по вопросам промышленной ИБ - куча ссылок на различные стандарты, рабочие группы, решения, кейсы и т.п.

Для запоминания терминов по ИБ и промышленным системам в платформу включено два словаря и специальное ПО Anki для их запоминания.

Также в CybatiWorks входит интересный инструмент для моделирования атак - ADTool с кучей уже созданных примеров, на базе которых можно создавать свои "деревья атак" и мер по их нейтрализации.

Пока не до конца разобрался со всем тем, что есть в CybatiWorks. Но потенциал у нее богатый. Куча пока еще не изученного ПО, используемого в целях повышения защищенности промышленных сетей. Например, Firewall Builder для облегчения процесса создания правил для МСЭ на базе iptables, ASA/PIX, pf, ACL на маршрутизаторах и т.д.

- Виртуальные машины с операционными системами Kali Linux, REMnux Linux и Security Onion для проведения оценки защищенности и расследований промышленных приложений и устройств. В рамках курса ICS515 нам также предоставляли ПО для Windows, с помощью которого мы проводили расследование инцидентов на узлах АСУ ТП в промышленных сетях. Насколько я понял, в CybatiWorks оно не входит.
- ПО OPC-сервера, HMI и других промышленных приложений, например, RSLogix (ПО для программирования контроллеров).
- Информационные материалы по вопросам промышленной ИБ.
- Платформа Raspberry PI и общедоступные промышленные компоненты, имеющие интерфейсы ввода/вывода и позволяющие загружать на них соответствующую логику.
- Модель "светофора", на которой эмулируется работа реальной системы управления технологическими процессами. Вообще помимо "светофора" платформа Cybati может комплектоваться и другими "физическими" компонентами, включая и контроллеры MicroLogix или Siemens или Allen-Bradley.

Модель светофора выбрана не случайно. С одной стороны она компактна (это вам не стенд с цифровой подстанцией и не модель железной дороги), а с другой на ее основе можно тестировать вполне реальные сценарии (достаточно посмотреть вокруг и увидеть, что аналогичные системы у нас управляют автомобильным транспортом на дорогах, движением электропоездов и самолетов и т.п.

ПО, установленное на виртуальной машине, позволяет формировать нужную логику для контроллера, передающего команды на "светофор", тем самым изучая, как можно вмешаться в логику технологического процесса.

При этом, с помощью ПО, входящего в состав Kali и Security Onion, возможно проведение атак на элементы симулятора, а также мониторинг трафика в промышленной сети и обнаружение атак на нее.

В состав дистрибутива входит множество различных сценариев изучения промышленной ИБ - от детских занятий до проведения полноценных CTF, от базовых примеров использования платформы до прохождения целых миссий по промышленной ИБ и зарабатыванием баллов.

Также в дистрибутив включено несколько интересных компонентов:
- описание кейсов и инцидентов на промышленные системы
- отчеты Threat Intelligence по известным хакерским кампаниям (хотя, возможно, это уже добавили в рамках ICS515)
- описания промышленных протоколов
- куча сетевых дампов с трафиком промышленных систем и атаками для самостоятельного изучения
- и т.д.

Среди прочего, в CybatiWorks входит модуль The Brain, содержащий "карту памяти" (mind map) по вопросам промышленной ИБ - куча ссылок на различные стандарты, рабочие группы, решения, кейсы и т.п.

Для запоминания терминов по ИБ и промышленным системам в платформу включено два словаря и специальное ПО Anki для их запоминания.

Также в CybatiWorks входит интересный инструмент для моделирования атак - ADTool с кучей уже созданных примеров, на базе которых можно создавать свои "деревья атак" и мер по их нейтрализации.

Пока не до конца разобрался со всем тем, что есть в CybatiWorks. Но потенциал у нее богатый. Куча пока еще не изученного ПО, используемого в целях повышения защищенности промышленных сетей. Например, Firewall Builder для облегчения процесса создания правил для МСЭ на базе iptables, ASA/PIX, pf, ACL на маршрутизаторах и т.д.

Вообще, интересная штука оказалась эта CybatiWorks. На ее основе строятся почти все учения в области промышленной кибербезопасности в последнее время. Тот же GridEx в США, в рамках которого эмулируются и отражаются атаки на электроэнергетику. Про эти учения я еще напишу отдельно. Ну а в заключении дам ссылку на сайт Cybati - https://cybati.org.
Симуляторы для изучения вопросов промышленной кибербезопасности
Продолжая тему вовлечения в рамках обучения и повышения осведомленности по вопросам информационной безопасности, давайте посмотрим, как это можно осуществить в части промышленной ИБ. Почему промышленной? Потому что это сейчас горячая тема, которая начинает набирать обороты, но при этом обеспечение промышленной ИБ отличается от корпоративной. Отличается как подходами, так и объектом защиты. Итак, как можно не просто погрузиться в теорию, но и получить практику промышленной ИБ? Не ломать же реальную промышленную сеть или АСУ ТП. И стенды, о которых я уже писал, есть не у всех. Что же делать?
Если не рассматривать вариант "ничего не делать", то остается три варианта:
Второй вариант дешевле первого с точки зрения капитальных затрат, но сложнее в реализации. Приходится использовать сразу несколько симуляторов, работающих вместе, - сетевых, АСУ ТПшных и по ИБ. К первым относятся NS2, NS3, OPNET и OMNeT+. Ко вторым - CitectSCADA, VTB, PSCAD/EMTDC, PSLF, Simulink и другие. Часть из них распространяется по лицензии, часть распространяется свободно. Часть по ИБ была описана выше. Дальше остается все это интегрировать в единый комплекс и начать с ним работать. Но есть одно большое "но". Симулятор ведь нужен для того, чтобы изучать на нем вопросы безопасности АСУ ТП. Но если мы способны построить симулятор сами, то зачем нам изучать его? Наши знания и так достаточны. Парадокс :-)
Возможно, идеальным был бы третий вариант, - купить готовый симулятор по ИБ АСУ ТП. Но тут нас подстерегает еще одна сложность. Как оказалось, таких решений почти нет на рынке, несмотря на их востребованность. Как нет? Есть же Toffino SCADA Security Simulator, скажете вы... Да, есть.

Штука интересная. Включает в себя промышленный контроллер (PLC), HMI, демонстрационную панель, Tofino Security Appliance, нетбук с программным обеспечением и руководством для проведения различных сценариев для различных отраслей - энергетика, водоснабжение, нефтехимия и трубопроводный транспорт. Все хорошо в симуляторе Tofino, если бы не тот факт, что Tofino прекратила продажи этого решения.
На протяжении последних лет неоднократно предпринимались попытки создать аналогичные симуляторы. Например, в Университете Джексонвиля в США. На данную разработку даже были выданы гранты, но в коммерческом варианте решений так пока и не появилось.


И что же нам остается? По сути только одно решение - от компании Cybati. С ним мне довелось работать очень плотно, в рамках курса по промышленной ИБ от SANS (SANS ICS515), и поэтому про него я расскажу подробно... но в следующей заметке.

Что в сухом остатке? Есть растущая необходимость в промышленной ИБ. Есть нехватка специалистов. Есть потребность в квалифицированном обучении. Нужны практические работы. А вот симуляторов для всего этого не хватает :-(
Если не рассматривать вариант "ничего не делать", то остается три варианта:
- приобрести симулятор АСУ ТП и дополнить его частью по ИБ
- построить симулятор по ИБ АСУ ТП самостоятельно
- приобрести готовый симулятор по ИБ АСУ ТП.
Второй вариант дешевле первого с точки зрения капитальных затрат, но сложнее в реализации. Приходится использовать сразу несколько симуляторов, работающих вместе, - сетевых, АСУ ТПшных и по ИБ. К первым относятся NS2, NS3, OPNET и OMNeT+. Ко вторым - CitectSCADA, VTB, PSCAD/EMTDC, PSLF, Simulink и другие. Часть из них распространяется по лицензии, часть распространяется свободно. Часть по ИБ была описана выше. Дальше остается все это интегрировать в единый комплекс и начать с ним работать. Но есть одно большое "но". Симулятор ведь нужен для того, чтобы изучать на нем вопросы безопасности АСУ ТП. Но если мы способны построить симулятор сами, то зачем нам изучать его? Наши знания и так достаточны. Парадокс :-)
Возможно, идеальным был бы третий вариант, - купить готовый симулятор по ИБ АСУ ТП. Но тут нас подстерегает еще одна сложность. Как оказалось, таких решений почти нет на рынке, несмотря на их востребованность. Как нет? Есть же Toffino SCADA Security Simulator, скажете вы... Да, есть.

Штука интересная. Включает в себя промышленный контроллер (PLC), HMI, демонстрационную панель, Tofino Security Appliance, нетбук с программным обеспечением и руководством для проведения различных сценариев для различных отраслей - энергетика, водоснабжение, нефтехимия и трубопроводный транспорт. Все хорошо в симуляторе Tofino, если бы не тот факт, что Tofino прекратила продажи этого решения.
На протяжении последних лет неоднократно предпринимались попытки создать аналогичные симуляторы. Например, в Университете Джексонвиля в США. На данную разработку даже были выданы гранты, но в коммерческом варианте решений так пока и не появилось.


И что же нам остается? По сути только одно решение - от компании Cybati. С ним мне довелось работать очень плотно, в рамках курса по промышленной ИБ от SANS (SANS ICS515), и поэтому про него я расскажу подробно... но в следующей заметке.

Что в сухом остатке? Есть растущая необходимость в промышленной ИБ. Есть нехватка специалистов. Есть потребность в квалифицированном обучении. Нужны практические работы. А вот симуляторов для всего этого не хватает :-(
6.10.15
Геймификация в информационной безопасности
Геймификация в ИБ... Насколько возможно вообще скрестить такие, казалось бы несовместимые вещи? Если вспоминать вчерашние высказывания Франклина и Конфуция, то это не только вполне реализуемо, но и может дать очень хорошие плоды. В 2009-м году я уже писал статью про нестандартный маркетинг в области ИБ и в качестве нескольких примеров приводил именно игры, которые позволяли с одной стороны развлечься, а с другой - в игровой форме донести нужную информацию или продвинуть какую-то идею или продукт. И вот еще парочка свежих примеров.
Например, ИБ-игрушка Security Parashoot, которая является не просто "стрелялкой" или "арканоидом", а позволяет легко донести правильные вещи в области парольной политики на предприятии, лучших практик, техник атак, защиты узлов, юридических вопросов и др. А набор баллов добавляет в игру соревновательность и желание набрать как можно больше очков. Такая игра может быть внедрена как один из элементов программы повышения осведомленности рядовых сотрудников.
Другой пример - известная игра "Phishing Phil", которая была разработана при Университете Карнеги Меллона. Задача игры - научить пользователей распознавать фишинговые ссылки. Первая версия игры свободно доступна в Интернете, а вот ее навороченный вариант вошел в состав коммерческой платформы для обучения вопросам ИБ, разработанной компанией Wombat Security.
Кстати, Wombat Security, - не единственная компания, которая специализируется на новых технологиях обучения вопросам ИБ. Есть еще одна компания, специализирующаяся в области геймификации ИБ - Apozy.
Пример более стратегической игры - Net Invaders. Кто играл на iOS или Android в Tower Defense (я часто коротал в нее время; особенно в самолетах), тот знает, что в этой игре задача защитить башню от стремящейся к ней врагов, выставляя различные виды оружия на их пути. Неправильный выбор оружия приводит к тому, что враги проникают в башню и захватывают ее.
В Net Invaders таже идея, только вместо башен надо защитить ЦОД, офис и мобильное рабочее место, а вместо пушек, скорострельных луков и "морозилок" нужно использовать средства защиты - МСЭ, средства борьбы с вредоносным кодом и т.п. Эта игра уже больше рассчитана на изучение различных инструментов защиты в зависимости от исходящей угрозы. Полученные баллы можно потратить на новую защиту или подключение облачных сервисов Threat Intelligence.
Что дают такие игры? Немало. Мотивацию, обучение, укрепление команды (для командных игр), стимуляцию развиваться, лояльность, изменение поведения... Все это то, что обычно так не просто получить в рамках традиционного обучения вопросам ИБ.
Приведенные выше примеры интересны, но есть и свои "Олимпы" в этой области. Например, инновационная игра CyberCIEGE для изучения концепций сетевой и компьютерной безопасности. По сути это комбинация SimCity и ИБ. Вы симулируете реальную жизнь - покупаете железо и софт, конфигурируете его, продаете, следите за бюджетом. А ваши пользователи при этом совершают ошибки, попадают на удочку хакеров... Ваша задача - защитить свою виртуальную компанию от различных "кибер-напастей". В игре присутствуют различные заранее подготовленные сценарии, которые облегчают вашу игру и позволяют тренировать те или иные навыки в области ИБ.
Почему это работает? Причин много. От банальных "прикольно", "что-то новое" до "мне нравится соревнование", "люблю challenge", "мне нужна мотивация". У каждого человека своя причина, но результат один - вовлеченность с последующим получением нового знания и нового опыта. Именно поэтому, по версии Gartner, свыше 70% глобальных компаний из Топ2000, должны уже иметь хотя бы одно приложение-игру.
"Парашют", "Фил", "Захватчики сети"... Это интересно, но это не командные игры. Они рассчитаны на одиночек, которые будут играть по своим мотивам. В корпоративной же среде, особенно когда сотрудников много, нужны немного иные методы стимулирования работников играть, играть и еще раз играть. У нас в Cisco выделили несколько таких стимулов, которые заставляют сотрудников стремиться играть и выигрывать:
Когда все вокруг видят, что ты "крут", то это стимулирует тебя поддерживать свой уровень, а других "догнать и перегнать". Именно этот принцип позволил нам обучить свыше 20 тысяч инженеров и разработчиков Cisco по вопросам информационной безопасности. Данная программа, получившая название "Cisco Security Ninja", позволила быстро внедрить процесс безопасного программирования в жизненный цикл разработки ПО Cisco (CSDL). Для этого было создано виртуальное додзё, то есть место для проведения тренировок и аттестаций в области ИБ.
Додзё - это японский термин, используемый в боевых искусствах Японии, в том числе при подготовке ниндзя. Как и в настоящих боевых искусствах, каждый прошедший определенную программу обучения и сдавший экзамен, получает "пояс" (их пять), который олицетворяет статус сотрудника. Этот статус можно продемонстрировать по-разному - получить соответствующий бейдж, включить в подпись e-mail соответствующую иконку, включить иконку в корпоративный справочник и т.п.

Но я не буду сейчас глубоко погружаться в программу Cisco Security Ninja. Во-первых, заметка носит обзорный характер, а, во-вторых, я планирую более подробно написать про нашу программу геймификации вопросов ИБ - там есть, чему поучиться. А пока...
Например, ИБ-игрушка Security Parashoot, которая является не просто "стрелялкой" или "арканоидом", а позволяет легко донести правильные вещи в области парольной политики на предприятии, лучших практик, техник атак, защиты узлов, юридических вопросов и др. А набор баллов добавляет в игру соревновательность и желание набрать как можно больше очков. Такая игра может быть внедрена как один из элементов программы повышения осведомленности рядовых сотрудников.
 |
| Игра Security Parashoot - http://game.inverra.com |
 |
| Игра Phishing Phil |
Пример более стратегической игры - Net Invaders. Кто играл на iOS или Android в Tower Defense (я часто коротал в нее время; особенно в самолетах), тот знает, что в этой игре задача защитить башню от стремящейся к ней врагов, выставляя различные виды оружия на их пути. Неправильный выбор оружия приводит к тому, что враги проникают в башню и захватывают ее.
 |
| Игра Net Invaders |
В Net Invaders таже идея, только вместо башен надо защитить ЦОД, офис и мобильное рабочее место, а вместо пушек, скорострельных луков и "морозилок" нужно использовать средства защиты - МСЭ, средства борьбы с вредоносным кодом и т.п. Эта игра уже больше рассчитана на изучение различных инструментов защиты в зависимости от исходящей угрозы. Полученные баллы можно потратить на новую защиту или подключение облачных сервисов Threat Intelligence.
 |
| Игра Net Invaders |
Что дают такие игры? Немало. Мотивацию, обучение, укрепление команды (для командных игр), стимуляцию развиваться, лояльность, изменение поведения... Все это то, что обычно так не просто получить в рамках традиционного обучения вопросам ИБ.
Приведенные выше примеры интересны, но есть и свои "Олимпы" в этой области. Например, инновационная игра CyberCIEGE для изучения концепций сетевой и компьютерной безопасности. По сути это комбинация SimCity и ИБ. Вы симулируете реальную жизнь - покупаете железо и софт, конфигурируете его, продаете, следите за бюджетом. А ваши пользователи при этом совершают ошибки, попадают на удочку хакеров... Ваша задача - защитить свою виртуальную компанию от различных "кибер-напастей". В игре присутствуют различные заранее подготовленные сценарии, которые облегчают вашу игру и позволяют тренировать те или иные навыки в области ИБ.
 |
| Игра CyberCIEGE |
"Парашют", "Фил", "Захватчики сети"... Это интересно, но это не командные игры. Они рассчитаны на одиночек, которые будут играть по своим мотивам. В корпоративной же среде, особенно когда сотрудников много, нужны немного иные методы стимулирования работников играть, играть и еще раз играть. У нас в Cisco выделили несколько таких стимулов, которые заставляют сотрудников стремиться играть и выигрывать:
- переход на новые уровни
- строка достижений
- награды
- виртуальная валюта
- репутация
- таблицы лидеров
- доска почета.
Когда все вокруг видят, что ты "крут", то это стимулирует тебя поддерживать свой уровень, а других "догнать и перегнать". Именно этот принцип позволил нам обучить свыше 20 тысяч инженеров и разработчиков Cisco по вопросам информационной безопасности. Данная программа, получившая название "Cisco Security Ninja", позволила быстро внедрить процесс безопасного программирования в жизненный цикл разработки ПО Cisco (CSDL). Для этого было создано виртуальное додзё, то есть место для проведения тренировок и аттестаций в области ИБ.
 |
| Додзё безопасности Cisco |

Но я не буду сейчас глубоко погружаться в программу Cisco Security Ninja. Во-первых, заметка носит обзорный характер, а, во-вторых, я планирую более подробно написать про нашу программу геймификации вопросов ИБ - там есть, чему поучиться. А пока...
GAME OVER!!!
5.10.15
Cisco покупает Portcullis
Компания Cisco анонсировала 30-го сентября приобретение частной английской компании Portcullis, занимающейся консалтинговыми услугами в области ИБ. Детали сделки не разглашаются. Эта сделка продолжает усилия Cisco в части расширения своего сервисного подразделения. В декабре прошлого года Cisco приобрела американскую Neohapsis, ориентированную на рынок США. Portcullis же является европейской компанией, что говорит о желании Cisco усилить экспансию в Старом Свете.
Конфуций, Франклин и информационная безопасность
Бенджамин Франклин известен не только тем, что он был одним из отцов-основателей США, и не тем, что он изображен на стодолларовой купюре. Ему принадлежит следующая фраза: "Скажи мне и я забуду. Учи меня и я попробую запомнить. Вовлеки меня и я научусь".

Однако пытливый ум может возразить мне, заявив, что автором этой фразы является не Франклин, а Конфуций. Действительно, известный китайский философ однажды (если верить его современникам) сказал: "Скажи мне и я забуду. Покажи мне и я запомню. Дай мне сделать и я пойму". Не будем спорить об авторстве схожих двух высказываний, поговорим о его третьей и самой важной части. Заключается она в простой мысли - чтобы научить или научиться чему-то практическому недостаточно рассказывать только теорию - нужно вовлекать обучаемых в сам процесс. Это казалось бы простая и очевидная мысль хоть и реализуется в различных обучающих программах, но не всегда эффективно.
Поэтому я решил несколько следующих постов посвятить именно этой теме, а точнее попробую поразмышлять над следующими вопросами:
ЗЫ. Хочу покаяться. Сам я не очень люблю в своих курсах вовлекать слушателей в практические работы. Причин тут две. Первая банальная - любая практическая работа требует серьезной дополнительной проработки. Вторая причина еще банальнее - нет времени. Я стараюсь включить максимум материала в один или два дня обучения и на практику (а она может занять немало времени) просто не остается времени :-( Но пройдя недавно в SANS обучение по промышленной ИБ, я понял, что надо что-то менять и разбавлять теорию практикой.
ЗЗЫ. Ну а чтобы заметка не казалась занимающей место и не несущей полезной нагрузки, выложу (в качестве затравки) пример игры, которую я рассмотрю подробнее позже. Речь идет о программе обучения 20 тысяч инженеров и разработчиков Cisco вопросам безопасного программирования.


Поэтому я решил несколько следующих постов посвятить именно этой теме, а точнее попробую поразмышлять над следующими вопросами:
- Геймификация в ИБ, как процесс упрощения погружения в ту или иную тематику и облегчения восприятия информации.
- Стенды по обучению вопросам промышленной безопасности, как пример того, как это может быть реализовано. Я про это уже писал, но теперь я хочу вернуться к этой теме в контексте именно обучения, а не просто демонстрации на выставках.
- Киберучения, которым я уже посвящал несколько заметок и которым я хочу посвятить еще одну, рассмотрев последние проведенные в США и Европе киберучения.
- Кейс-чемпионат по ИБ, который проводится уже во второй раз и который позволяет вовлечь молодежь не только в движение CTF, но и в решение более высокоуровневых задач по ИБ.
ЗЫ. Хочу покаяться. Сам я не очень люблю в своих курсах вовлекать слушателей в практические работы. Причин тут две. Первая банальная - любая практическая работа требует серьезной дополнительной проработки. Вторая причина еще банальнее - нет времени. Я стараюсь включить максимум материала в один или два дня обучения и на практику (а она может занять немало времени) просто не остается времени :-( Но пройдя недавно в SANS обучение по промышленной ИБ, я понял, что надо что-то менять и разбавлять теорию практикой.
ЗЗЫ. Ну а чтобы заметка не казалась занимающей место и не несущей полезной нагрузки, выложу (в качестве затравки) пример игры, которую я рассмотрю подробнее позже. Речь идет о программе обучения 20 тысяч инженеров и разработчиков Cisco вопросам безопасного программирования.

25.9.15
Пассивная и активная безопасность. В чем разница?
Тренинг по промышленной ИБ подходит к концу и уже можно потихоньку начать делиться впечатлениями и мыслями. Тем более, что в отличие от первого, базового курса SANS, текущий на порядок интереснее. Начну с интересной иллюстрации уровня (можно его даже назвать уровень зрелости) ИБ промышленного предприятия. Хотя на самом деле, эта же градация может быть применена к любой организации или компании, независимо от отрасли, в которой она работает.

Идея иллюстрации заключается в том, что защиту надо строить, поэтапно наращивая ее возможности и потенциал; и не всегда надо стремиться к высшему, пятому уровню. Эта идея не нова, но я в первый раз сталкиваюсь с такой ее визуализацией. На первом, самом нижнем уровне речь идет о правильной архитектуре, то есть базисе для системы защиты. В случае с промышленными сетями сюда попадает сегментирование, управление цепочками поставок оборудования и запчастей, поддержка, управление патчами и обновлениями и т.п. Т.е. и к защите-то это даже не всегда относится - это именно основа.
На втором уровне у нас включается пассивная защита. Пассивная она потому, что не требует, ну или почти не требует, постоянного участия человека в процессе защиты. По сути речь идет о механической установке различных средств защиты, которые работают в соответствии с заданными политиками. К числу таких средств защиты относятся классические МСЭ, IDS/IPS, антивирусы, системы контроля доступа (NAC) и т.п. Вот этому и предыдущему уровням был посвящен первый курс SANS про промышленной ИБ (ICS410), о котором я уже писал ранее.
Следущий уровень подразумевает активное вовлечение человека в процесс защиты. Именно на этом уровне начинается внедрение систем мониторинга аномальной активности, систем управления логами и другого инструментария для управления инцидентами, подразумевающего непрерывное участие высококвалифицированного персонала, который способен обнаруживать то, что пропускается традиционными средствами сетевой безопасности. Сюда же относится и анализ вредоносного кода. Иными словами, к инструментам второго уровня добавляется аналитика и активное вовлечение человека.
Четвертый уровень (хотя грань между 3-и м 4-м достаточно условна) подразумевает высший пилотаж - выстраивание процесса Threat Intelligence, в рамках которого разрозненные следы несанкционированной активности, обнаруженные на предыдущем этапе, аккумулируются в индикаторах компрометации (IoC), в бюллетенях и отчетах об угрозах, в формализованном описании угроз, которые можно распространять широкой общественности, в том числе и в рамках специально созданных центров распределения информации об угрозах (ISAC или CERT или CSIRT).
Текущий курс, который я завершаю, посвящен третьему и четвертому уровням защиты. Надо ли всем стремиться попасть на самый последний, или хотя бы предпоследний уровень обеспечения ИБ? К счастью, нет. Многие, закрепившись на втором уровне, так на нем и остаются, не сталкиваясь с потребностью идти дальше. Им не нужны никакие SOCи, CSIRTы и другие аналитические подразделения. Им не нужны посменно работающие группы аналитиков и специалистов, реагирующих на инциденты. Их устраивает автоматическая защита, даруемая межсетевыми экранами, системами обнаружения вторжений и антивирусами. А все почему? Да потому, что они не сталкиваются с угрозами, требующими серьезной аналитики и присутствия человека.
Если посмотреть на следующую иллюстрацию, то мы увидим, что пассивная ИБ, - это как раз удел большинства малых и средних предприятий, не сталкивающихся с APT и целенаправленными угрозами. Зачем им тогда тратить деньги на избыточный и редко используемый на практике сервис? А вот для крупных корпораций, военных и ряда государственных структур, одними только, пусть и популярными и разрекламированными, средствами защиты не обойтись. Нужны еще инструменты для непрерывного мониторинга и люди, способные правильно пользоваться этими инструментами. Или, как вариант, возможно переложить эту задачу на внешних подрядчиков. Также становится понятно, почему услуги аутсорсинга ИБ (управление инцидентами, SOC, Threat Intelligence и т.п.) не настолько распространены и имеют очень узкую целевую аудиторию (правда, именно эта аудитория вполне денежная).


Идея иллюстрации заключается в том, что защиту надо строить, поэтапно наращивая ее возможности и потенциал; и не всегда надо стремиться к высшему, пятому уровню. Эта идея не нова, но я в первый раз сталкиваюсь с такой ее визуализацией. На первом, самом нижнем уровне речь идет о правильной архитектуре, то есть базисе для системы защиты. В случае с промышленными сетями сюда попадает сегментирование, управление цепочками поставок оборудования и запчастей, поддержка, управление патчами и обновлениями и т.п. Т.е. и к защите-то это даже не всегда относится - это именно основа.
На втором уровне у нас включается пассивная защита. Пассивная она потому, что не требует, ну или почти не требует, постоянного участия человека в процессе защиты. По сути речь идет о механической установке различных средств защиты, которые работают в соответствии с заданными политиками. К числу таких средств защиты относятся классические МСЭ, IDS/IPS, антивирусы, системы контроля доступа (NAC) и т.п. Вот этому и предыдущему уровням был посвящен первый курс SANS про промышленной ИБ (ICS410), о котором я уже писал ранее.
Следущий уровень подразумевает активное вовлечение человека в процесс защиты. Именно на этом уровне начинается внедрение систем мониторинга аномальной активности, систем управления логами и другого инструментария для управления инцидентами, подразумевающего непрерывное участие высококвалифицированного персонала, который способен обнаруживать то, что пропускается традиционными средствами сетевой безопасности. Сюда же относится и анализ вредоносного кода. Иными словами, к инструментам второго уровня добавляется аналитика и активное вовлечение человека.
Четвертый уровень (хотя грань между 3-и м 4-м достаточно условна) подразумевает высший пилотаж - выстраивание процесса Threat Intelligence, в рамках которого разрозненные следы несанкционированной активности, обнаруженные на предыдущем этапе, аккумулируются в индикаторах компрометации (IoC), в бюллетенях и отчетах об угрозах, в формализованном описании угроз, которые можно распространять широкой общественности, в том числе и в рамках специально созданных центров распределения информации об угрозах (ISAC или CERT или CSIRT).
Текущий курс, который я завершаю, посвящен третьему и четвертому уровням защиты. Надо ли всем стремиться попасть на самый последний, или хотя бы предпоследний уровень обеспечения ИБ? К счастью, нет. Многие, закрепившись на втором уровне, так на нем и остаются, не сталкиваясь с потребностью идти дальше. Им не нужны никакие SOCи, CSIRTы и другие аналитические подразделения. Им не нужны посменно работающие группы аналитиков и специалистов, реагирующих на инциденты. Их устраивает автоматическая защита, даруемая межсетевыми экранами, системами обнаружения вторжений и антивирусами. А все почему? Да потому, что они не сталкиваются с угрозами, требующими серьезной аналитики и присутствия человека.
Если посмотреть на следующую иллюстрацию, то мы увидим, что пассивная ИБ, - это как раз удел большинства малых и средних предприятий, не сталкивающихся с APT и целенаправленными угрозами. Зачем им тогда тратить деньги на избыточный и редко используемый на практике сервис? А вот для крупных корпораций, военных и ряда государственных структур, одними только, пусть и популярными и разрекламированными, средствами защиты не обойтись. Нужны еще инструменты для непрерывного мониторинга и люди, способные правильно пользоваться этими инструментами. Или, как вариант, возможно переложить эту задачу на внешних подрядчиков. Также становится понятно, почему услуги аутсорсинга ИБ (управление инцидентами, SOC, Threat Intelligence и т.п.) не настолько распространены и имеют очень узкую целевую аудиторию (правда, именно эта аудитория вполне денежная).

Вот такая интересная схема. Из нее становится понятно, что стремится к высшему уровню (как и к мировым рекордам и внедрению "лучших практик") надо далеко не всем и не всегда. Всему свое время и место. Главное, не упустить их...
Новый рейтинг социальных медиа по ИБ
Новый рейтинг блогов по ИБ Александра Бодрика привел меня к идее составить свой, но более расширенный, охватывающий не только блоги, но и сообщения в Twitter, а также заметки в LinkedIn и Facebook. И хотя я уже писал, что рейтинги не очень люблю, все-таки решил изменить своему принципу.
Я не хотел оценивать по числу подписчиков. Все-таки оно не может служить надежным мерилом популярности социальных медиа. Вот, к примеру, Twitter-ааканут Жени Царева. Меня всегда поражало, откуда у него столько последователей (followers)? Почти 6 тысяч подписчиков. Ну допустим там часть ботов. Ну так они у всех есть. Я думаю, соотношение примерно одинаковое. Поэтому 6000 последователей - это очень круто. Я думаю, что по этому показателю Женя делает всех в российской индустрии ИБ вместе взятых (шучу). И ведь при этом последний твит Жени был более 200 дней назад. На числе подписчиков это никак не сказалось.

Число заметок тоже ни о чем не говорит. Возьмем, к примеру, имярек-автора. У него почти 6 тысяч (тоже почти шесть тысяч, как и последователей у Жени Царева) твитов, но... Ни одной адекватной и интересной мысли. Либо перепост чужого, либо ссылка на материалы в Интернет с эмоциальными, но совершенно бесполезными высказываниями. И в какое место рейтинга тогда включать этого "писаку"?
Поэтому я и решил оценивать нечто более качественное, а точнее контент. И хотя я являюсь сторонником количественной оценки чего бы-то ни было, в данном случае, от этого принципа тоже пришлось отказаться. Количественные параметры, которые легко находятся, не дают общей картины. Контент количественно (если не брать число символов) оценить сложно - тут скорее можно говорить об оценке качественной. Но зато и сами результаты становятся ценнее. Оценивается новизна материала. Иными словами, мне интересно не то, что человек написал что-то. И не то, сколько человек это прочитало. И не только сколько раз в месяц было что-то написано. Интересен сам контент как таковой. Новый ли он? Уникальные ли? Не является ли он просто пересказом какого-то нормативного акта, книжки, доклада, презентации? Если это пересказ, то привнес ли автор туда что-то свое - осмысление, комментарий, совет?.. И насколько много этого своего привнесено? А может автор просто репостит чужие мысли и ссылки на чужие материалы? Все это станет понятно именно после анализа контента.
Задумано - сделано. Написал скрипт, который подгружает из рейтинга Александра Бодрика и Алексея Комарова источники и потом анализирует их количественно (число заметок, частота, объем, ссылки из заметок и т.п.). Потом уже приступаю к оценке я и вручную просматриваю контент по каждому из участников, внося определенные оценки в базу данных. Понятно, что такая работа займет немало времени. Но зато на выходе должен получиться адекватный, хотя субъективно зависящий от меня, рейтинг отечественных социальных медиа по информационной безопасности. Без всякого шаманства с цифрами. Вот тогда и станет понятно, кто Интернет-балабол, а кто пишет редко, но метко (и по делу).
Главное, чтобы те, кто попадет в нижнюю часть рейтинга, потом не возмущались, как это делали некоторые игроки российского рынка ИБ после публикации вот этой заметки.
Я не хотел оценивать по числу подписчиков. Все-таки оно не может служить надежным мерилом популярности социальных медиа. Вот, к примеру, Twitter-ааканут Жени Царева. Меня всегда поражало, откуда у него столько последователей (followers)? Почти 6 тысяч подписчиков. Ну допустим там часть ботов. Ну так они у всех есть. Я думаю, соотношение примерно одинаковое. Поэтому 6000 последователей - это очень круто. Я думаю, что по этому показателю Женя делает всех в российской индустрии ИБ вместе взятых (шучу). И ведь при этом последний твит Жени был более 200 дней назад. На числе подписчиков это никак не сказалось.

Число заметок тоже ни о чем не говорит. Возьмем, к примеру, имярек-автора. У него почти 6 тысяч (тоже почти шесть тысяч, как и последователей у Жени Царева) твитов, но... Ни одной адекватной и интересной мысли. Либо перепост чужого, либо ссылка на материалы в Интернет с эмоциальными, но совершенно бесполезными высказываниями. И в какое место рейтинга тогда включать этого "писаку"?
Поэтому я и решил оценивать нечто более качественное, а точнее контент. И хотя я являюсь сторонником количественной оценки чего бы-то ни было, в данном случае, от этого принципа тоже пришлось отказаться. Количественные параметры, которые легко находятся, не дают общей картины. Контент количественно (если не брать число символов) оценить сложно - тут скорее можно говорить об оценке качественной. Но зато и сами результаты становятся ценнее. Оценивается новизна материала. Иными словами, мне интересно не то, что человек написал что-то. И не то, сколько человек это прочитало. И не только сколько раз в месяц было что-то написано. Интересен сам контент как таковой. Новый ли он? Уникальные ли? Не является ли он просто пересказом какого-то нормативного акта, книжки, доклада, презентации? Если это пересказ, то привнес ли автор туда что-то свое - осмысление, комментарий, совет?.. И насколько много этого своего привнесено? А может автор просто репостит чужие мысли и ссылки на чужие материалы? Все это станет понятно именно после анализа контента.
Задумано - сделано. Написал скрипт, который подгружает из рейтинга Александра Бодрика и Алексея Комарова источники и потом анализирует их количественно (число заметок, частота, объем, ссылки из заметок и т.п.). Потом уже приступаю к оценке я и вручную просматриваю контент по каждому из участников, внося определенные оценки в базу данных. Понятно, что такая работа займет немало времени. Но зато на выходе должен получиться адекватный, хотя субъективно зависящий от меня, рейтинг отечественных социальных медиа по информационной безопасности. Без всякого шаманства с цифрами. Вот тогда и станет понятно, кто Интернет-балабол, а кто пишет редко, но метко (и по делу).
Главное, чтобы те, кто попадет в нижнюю часть рейтинга, потом не возмущались, как это делали некоторые игроки российского рынка ИБ после публикации вот этой заметки.
Подписаться на:
Сообщения (Atom)


