24.9.15

Всегда ли надо бороться с инцидентом ИБ?

Так удачно сложилось, что сегодня у меня на курсе по промышленной ИБ как раз идет тема по реагированию на инциденты, где инструктор рассказывает в чем отличие между этим процессом в обычной ИБ и в промышленной. Ну и по ходу приводит различные кейсы и примеры из жизни. Если коротко, то его идея заключается в следующем - в отличие от "обычного" корпоративного ИТ-мира, в промышленных системах надо в первую очередь оценивать воздействие инцидента на технологический процесс. Есть он? Значит с инцидентом надо бороться до конца. Нет его? Ну и фиг с этим инцидентом. Разумеется, это не значит, что про инцидент надо забыть, просто ему не надо уделять столько внимания, просто контролируя ситуацию и отслеживая статус - не начнет ли инцидент в какой-то момент влиять на технологический процесс. 

Вот, например, возьмем какую-нибудь газовую компанию "имярек". Известно, что на ее объектах "сидит" Stuxnet. Но он ничего не делает, на процессы не влияет, информацию о них не собирает, ни с кем не взаимодействует. Надо ли срочно останавливать процесс добычи и транспортировки газа или можно повременить, вычистив системы от Stuxnet в процессе планового обновления системы или иных регламентных работ? Если воздействия нет, то и спешить не надо. Останов системы обойдется гораздо дороже.

И вот сегодня же произошло другое событие; даже можно сказать инцидент. Взломали сайт конференции "Код информационной безопасности", которая сегодня проходит в Челябинске. Разместили на сайте вот такую картинку и надпись:


Возникает вопрос - надо ли срочно что-то делать организаторам?  В данном случае, как минимум, надо понять, а к чему это приведет? Отменится мероприятие? Врядли? Участники откажутся от прихода? Ну так мероприятие уже идет. Участники не придут на следующие мероприятия (а их еще 6 должно быть)? Тоже врядли - они выбирают исходя из качества докладов, а не качества сайта. Спонсоры отвернутся? Тоже маловероятно. Скорее даже наоборот. Взлом сайта - это пусть и не самый лучший, но PR. Кто помнит, пару лет назад уже была схожая ситуация. Сайт Уральского форума по банковской ИБ был взломан. Так вот после этого был всплеск посещаемости и самого сайта и смежных ресурсов организаторов. Полезно? Безусловно.

А что там с репутацией? Ведь она может пострадать. Отчасти да. Но взлом организатора обычных мероприятий и взлом ИБ-компании - это две большие разницы. Для второй такой инцидент несет гораздо больше негативных последствий, чем для первой. Для того, кто создавал и поддерживал сайт такая "слава" тоже не нужна. А вот организаторам рисков почти никаких. Хотя само событие, безусловно, неприятно.

Поэтому рвать на себе волосы и срочно закрывать сайт-визитку и пытаться все вернуть в предатакованное состояние не стоит. Это как раз и приведет к негативным последствиям - участники не узнают о новостях ближайших мероприятий и организаторы/спонсоры потеряют свою аудиторию. Надо спокойно все проанализировать, понять причины взлома, устранить их и после этого вернуть сайт в рабочее состояние.

Но... Из этого события можно сделать замечательный ход, например, рассказав на следующем мероприятии, в Самаре, рассказ о том, как ломали, как расследовали, как восстанавливали и какие уроки извлекли. Такие презентации на "живых" примерах просто отлично воспринимаются аудиторией. И не самое приятное событие оборачиваются кучей плюсов.

ЗЫ. И вообще, как отмечают коллеги, сайт любой ИБ-компании должен быть хотя бы один раз взломан :-) Это полезный опыт, который позволяет перейти от общих и красивых слов о важности ИБ к реальному опыту, которым потом и поделиться не стыдно (если не стыдно).


Вступлю в заочную полемику с ФСТЭК :-)

Ищу новые формы донесения материала :-)


23.9.15

Алексей Лукацкий не примет участия в InfoSecurity Russia 2015!

23-25 сентября в выставочном центре «Крокус Экспо» пройдет одна из значимых выставок отечественного рынка информационной безопасности - InfoSecurity Russia 2015. На выставке Алексей Лукацкий не представит ни себя, ни одного доклада на животрепещущие темы, так интересующие российских специалистов по информационной безопасности.

На двух передвижных стендах 40-го размера площадью около 800 квадратных сантиметров Алексей Лукацкий не даст консультаций по вопросам исполнения закона "о локализации персональных данных", и не расскажет о последних веяниях в области безопасности промышленных систем. Участникам конференции «Импортозамещение в сфере информационной безопасности», модерируемой Виталием Сергеевичемым Лютиковым, начальником управления ФСТЭК России, не удастся подискутировать с известным экспертом, которые не развенчает очередные домыслы импортозаместителей, которые патриотично осваивают бюджеты в непростое для страны время.

Также популярный блогер не поделится опытом своего работодателя расти даже в условиях санкций и непростой экономической ситуации, а также не выступит с обличительной речью на тему этики пентестера и неумения руководителей ИБ многих российских компаний осуществлять финансовую оценку эффективности проектов по информационной безопасности.

В рамках работы на стенде #A3.2 «Инновационные проекты Фонда «Сколково» в области информационной безопасности» Алексей Лукацкий не представит cвою новую шляпу, способную защитить ее владельца от широкого спектра угроз - дождя, палящих солнечных лучей, обледенения, облысения и запотевания лысины.

Для того чтобы не увидеть Алексея Лукацкого необходимо получить билет на выставку, для чего, в свою очередь, необходимо пройти электронную регистрацию по следующей ссылке: http://www.infosecurityrussia.ru/visitors/go/.

18.9.15

Flexera покупает Secunia

15 сентября американская Flexera объявила о приобретении известной на рынке управления уязвимостями компании Secunia. Размер сделки не сообщается.

Злоумышленники возвращаются к хорошо забытым тактикам

Перед отпуском не успел выложить этот материал, решил сейчас исправиться. Это видеопрезентация по результатам исследований в области информационной безопасности, которые делала Cisco в первом полугодии 2015-го года. Акцент сделан на новых (хорошо забытых старых) подходах и тактиках, используемых злоумышленниками для обхода применяемых защитных мер.


ЗЫ. Сам отчет, более полно описывающий результаты наших исследований, выложен на SlideShare.

ЗЗЫ. Сама презентация (без звукового сопровождения) выложена на SlideShare.

17.9.15

Стенды по ИБ АСУ ТП. Вспоминая детство

Есть в Cisco свой стенд по промышленным решениям, на котором демонстрируются различные технологии и наши продукты, включая и продукты по информационной безопасности.
Стенд Cisco по электроподстанции
Используется этот стенд как для различных внешних мероприятий, так и для множества внутренних семинаров и иных задач, связанных с разработкой, тестированием и демонстрацией работоспособности тех или иных решений.

Стенд Cisco по ж/д транспорту
Аналогичный стенд, а точнее два, многие видели на PHD. Он принадлежит Positive Technologies и его используют для проведения конкурсов по взлому АСУ ТП в рамках конференции. Первый стенд, уже традиционный для PHD, позволяет демострировать атаки на транспортные системы.

Стенд по транспорту
Второй стенд был посвящен цифровой электроподстанции, построенной по стандарту IEC 61850. Ни в первом, ни во втором случае главное задание участникам выполнить не удалось, но часть других задач была выполнена успешно.

Стенд по электроподстанции
Еще один стенд на PHD принадлежал компании Advantech, которая предложила участникам получить контроль над промышленной системой управления, связанной с ракетной установкой, и произвести выстрел по «секретному объекту». Выполнить целиком задание не удалось никому, но определенные неприятные вещи с системой все-таки сделать удалось.

Стенд Advantech и ProSoft
Наконец, еще один стенд, с уменьшенной моделью автопарковки, есть у екатеринбургской компании УЦСБ.


Я после PHD уже писал, что основная видящаяся мне проблема с такого рода стендами в рамках мероприятий - не всегда хорошая визуализация (исключая стенд с ракетной установкой :-). Сейчас я бы хотел обратиться к другой проблеме с такими стендами. А что с ними делать между мероприятиями? Поставить у reception и прикомандировать к ней постоянно ломающего его хакера?..

И вот, проходя тренинг SANS ICS410, я понял, как из этой ситуации вышел SANS. Они стали проводить тренинги/учения, гораздо активнее задействуя свой стенд. По ходу они его еще и активо модернизировали, превратив в целый маленький город, который так и назвали CyberCity.


И если у Idaho National Lab (INL) при Минэнерго США в штате Айдахо построен настоящий город-стенд для проведения натурных экспериментов с различными промышленными технологиями, то SANS создал аналогичный вариант, но в уменьшенном масштабе.


Там есть цифровая подстанция, ж/д транспорт, система освещения и водоснабжения, управления городским хозяйством и даже ракетная установка :-)


SANS CyberCity используется в рамках различных турниров и учений, которые проводятся при активном участии SANS. То есть этот стенд используется не раз и не два раза в год, а гораздо чаще, быстрее отбивая сделанные в него инвестиции и позволяя чаще его модернизировать, оснащая новыми возможностями.


Преимущество SANS CyberCity - демонстрация возможностей индустриальных систем и их защиты в нескольких отраслях - энергетика, водоснабжение, транспорт, ЖКХ и т.п.


Работа на таком стенде гораздо лучше впечатывается в память, так как психологи давно отметили, что в игровой форме, да еще и с активным вовлечением участников, материал воспринимается гораздо лучше. Работа на таком стенде гораздо более наглядна, чем презентации, доски или иные формы визуализации. На таком стенде можно моделировать разные ситуации, комбинируя их между собой, достигая большого количества кейсов для работы.

Аналог игры "Монополии" на тему ИБ АСУ ТП от Лаборатории Касперского
К чему это все я написал? Лично мне понравилась идея SANS CyberCity. Особенно на фоне воспоминаний о детстве, когда у меня был набор немецкой железной дороги, которая собиралась из деталей и позволяла катать по ней поезда, вагончики... Уже потом, когда я повзрослел, в России стали появляться и другие элементы к этой игрушке - семафоры, домики, станции, мосты, горы и т.п. Из них можно было строить целый города и гонять по ним паровозы, гонять, гонять... Сейчас аналогичную идею можно преломить на ИБ.

ЗЫ. Positive или Advantech могли бы сдавать свой стенд в аренду тем, кто проводит практическое обучение по ИБ индустриальных решений. Или даже выступить в качестве менторов/авторов соответствующих курсов. А еще на этих стендах можно проводить полноценные кибер-учения. И тоже не раз в год. Это хорошая тема и перспективная. Особенно если ее правильно подать.

UPDATE: В блоге Антона Шипулина есть еще хорошая заметка с описание российских стендов по ИБ АСУ ТП.

16.9.15

Впечатления от обучения по курсу SANS ICS410

На днях я завершил обучение по курсу SANS ICS410, посвященного основам безопасности индустриальных решений. Пока впечатления не стерлись, хочу ими поделиться. Вдруг кто-то тоже сейчас раздумывает, идти на этот курс или нет? Но сразу предупреждаю, что я делюсь собственными ощущениями и взглядом. Особенно с учетом того, что я немного погружен в тему защиты индустриальных решений и даже курс по данной теме разработал. Поэтому у меня будет предвзятая местами оценка :-)

Итак, начнем. Курс пятидневный и существует в виде очной и онлайн-версии. Я выбирал второй вариант, так как тащиться в США (или даже Европу) ради вводного курса не очень хотел (в отличие от его продолжения, на которое я записался и скоро поеду). На прохождение онлайн-версии выделяется 2-3 месяца, что вполне достаточно для неторопливого изучения материала и по необходимости возвращения к той или иной теме.

Теоретическая часть курса состоит из 5-ти частей, каждой из которых посвящен один день:
  • Введение в индустриальные решения (ICS)
  • Угрозы ICS
  • Защита серверов и рабочих станций ICS
  • Защита сетей и устройств ICS
  • Другие аспекты защиты ICS.

Лично мне понравились 1-й, 2-й и 5-й разделы, так как они действительно содержали ICS-специфику и были поэтому интересны. Правда, многие примеры были устаревшими (тот же Stuxnet), но достаточно детальными. Очень интересным был рассказ о атаках на сами устройства и их прошивки, демонстрация различных аппаратных закладок в оборудование и т.п.


Сразу надо отметить, что курс достаточно американизирован (что понятно, учитывая откуда SANS родом) и ориентирован преимущественно на отрасль энергетики (в том числе атомной). Очень мало говорится об АСУ ТП, применяемых на транспорте, трубопроводах, ЖКХ, водоснабжении, телекоммуникациях, производстве. Понятно, что основы у всех примерно одинаковые, но все-таки именно в "основах" и можно было бы дать краткое описание отличий различных отраслей с точки зрения ИБ.

Рассказ о защите серверов и рабочих станций по сути повторял какой-нибудь вводный курс по защите Linux и Windows - групповые политики, права доступа, логи, парольные политики и т.п. Не могу сказать, что это было мне интересно. Аналогичная ситуация и с разделом по безопасности сети. Похоже авторы рассматривали в качестве целевой аудитории асутпшников, а не безопасников. Иначе мне сложно объяснить, зачем в обзорном курсе рассказывать про то, что IP-является основным протоколом Интернет :-)


При этом очень мало было уделено внимание таким важным вопросам, как дизайн индустриальной сети, отличиям корпоративных и индустриальных МСЭ, особенностям размещения IPS/IDS в индустриальном сегменте и т.п. Сетевая часть курса мне категорически не понравилась, хотя для тех, кто не знаком с основами, она может представлять интерес.

Отчасти, авторы сами признают, что в ICS410 много пересечений с базовым курсом по ИБ (SEC401), который есть в SANS. Но тупо повторять его, как мне кажется, было лишним. В теме безопасности ICS есть немало других тем, которым можно было уделить внимание.

Помимо теоретической части курс изобилует небольшими лабораторными работами, на которых изучались отдельные разделы курса - как снифить индустриальную сетку, как атаковать контроллер, как защитить Windows, как установить права доступа к папкам в Linux, как сегментировать индустриальную сеть и т.п. Для тех, кто участвовал онлайн, были предоставлены все инструменты - CD с виртуалкой и скриптами для проведения самостоятельных работ.


Отдельно стоит отметить тесты по окончании каждого дня (по 20 вопросов каждый день с 80%-м порогом прохождения теста). Вопросы были разноплановые. Например, вот такой, по кейсам в беспроводных сетях и возможных причинах их возникновения:


Или вот такой, по тому, как реагировать на советы коллег по цеху:


Вопросы по устройству Linux у меня вызвали основные проблемы. С Linux я давно не работаю, да и админил что-то последний раз я в мохнатых годах. Поэтому мозги с трудом вспоминали ответы на такие вопросы.


Поскольку все-таки индустриальные решения часто строятся на стандартных принципах и компонентах, то многие уже ставшие классикой темы, были перенесены и на асутпшные рельсы:


Но отдельные вопросы из тестов вызывали недоумение. Например, вот такой, про наличие сервиса видеоконференций и возможные источники проблем с ним. Я могу понять наличие такого вопроса в курсе по основам сетей, но что он делает в курсе по безопасности ICS?


Отдельно хочу остановиться на платформе для онлайн-обучения. Она оказалась достаточно интересной и удобной в использовании. По сути она демонстрировала слайды презентации с подстрочником и сопровождающим их голосом инструктора. Всегда можно было увидеть, сколько материала пройдено и сколько осталось, поставить на паузу и даже ускорить воспроизведение.
Помимо этого, отдельно было доступно для скачивания аудиосопровождение курса (в MP3). Вкупе с 5-тью учебниками (на каждый день курса) можно обращаться к контенту в любое время, а не только на время доступа к онлайн-системе обучения. Это полезно, как мне кажется. И достаточно редко встречается в России, где онлайн-обучение подразумевает доступ к контенту только во время выступления инструктора (записи делает мало кто и тем более не обеспечивает к ним доступа, опасаясь неконтролируемого распространения записей и потери потенциальных слушателей).
Вот вкратце и все по данному курсу. Рекомендовать или не рекомендовать данный курс не буду, потому что он мне и понравился и не понравился одновременно. Наверное, тем, кому данная тема в новинку, курс будет очень и очень полезен (хотя в России можно найти аналоги и дешевле). А вот тем, кто в тему защиты индустриальных решений погружен достаточно давно и глубоко, данный курс местами будет неинтересен. Я, записываясь на курс, шел на это осознанно. Мне нужен был общий знаменатель перед посещением нового курса SANS ICS515, глубже погружающего в вопросы защиты индустриальных систем. Но про него я еще расскажу...

15.9.15

Рекомендации Роскомнадзору о том, как собирать сведения о месте нахождения баз данных ПДн россиян

Позволю себе дать и пару рекомендаций Роскомнадзору, если он будет готовить (или уже готовит) упомянутые мной в предыдущей заметке изменения в свой регламент по ведению реестра операторов и в свои рекомендации по заполнению формы уведомления. И пусть я уже не член Консультативного совета РКН, вдруг мои соображения будут учтены.
  1. Не надо требовать указания сведений о наименовании и версии СУБД, обрабатывающей ПДн. Во-первых, это сложно отнести к "сведениям о местонахождении", а во-вторых, эта информация не нужна для защиты прав субъектов ПДн.
  2. Более того, учитывая частоту обновления ПО и выпуск обновлений, устраняющих уязвимости в нем, требования указания версии СУБД приведет к тому, что операторы ПДн будут вынуждены отправлять повторные уведомления каждый раз, когда они обновят свой софт, а это может быть несколько раз в год или даже в месяц. Это не только вызовет волну возмущения, но и терорганы РКН потонут в ворохе приходящей макулатуры.
  3. Учитывайте, что сведения о наименовании и конкретной версии СУБД может быть отнесена оператором персональных данных к охраняемой законом информации (информации ограниченного доступа) и они не будут иметь права ее передавать за пределы своей организации. Это не шутка. Многие СУБД содержат в себе механизмы защиты и часто используются как средства защиты персональных данных на прикладном уровне. Информация же о системе защиты и используемых средствах защиты часто относится к информации ограниченного доступа, за разглашение которой наступает вполне конкретная ответственность (от дисциплинарной до уголовной).
  4. Если все-таки (хотя, я надеюсь, здравый смысл восторжествует) вы будете требовать указывать сведения о СУБД, то не размещайте их в общедоступной части реестра операторов ПДн. Уже было немало ситуаций (кстати, проблема до сих пор не устранена), когда в открытой части реестра были указаны контактные сведения лиц (включая e-mail и телефоны), ответственных за обработку ПДн. А лица эти, по закону, подчиняются исполнительному органу предприятия, что означает их высокий статус. Иными словами, своими требованиями вы создали замечательную базу для спамеров. Хотя бывали ситуации, когда зампредам банков звонили разгневанные заемщики, которым отказали в кредите, и которые угрожали самоубийством по вине банка и его отдельных должностных лиц. Если же информация о наименовании и версии СУБД появится в открытом доступе, то это будет отличная помощь киберпреступникам, которые смогут сконцентрироваться на поиске слабых мест именно в той версии СУБД, которая указана в реестре, и не тратить время на все остальное.
  5. Учтите, что в условиях повального перехода многих организаций, особенно муниципальных и государственных, на аутсорсинг и облака, встанет непростой вопрос о том, что указывать оператору ПДн в качестве местонахождения базы данных, если она ведется, хранится и обслуживается не самим оператором, а привлеченным обработчиком (например, Ростелекомом)? У оператора этой информации может и вовсе не быть.
  6. Если вы будете требовать указания почтового адреса местонахождения базы данных, то учитывайте, что активно используемые многими технологии виртуализации приводят к перемещению хранимых данных между различными серверами и центрами обработки данных. Это означает, что потовых адресов может быть больше одного (и даже больше двух).
  7. Кстати, есть еще понятие резервных копий баз данных. Они тоже могут храниться не по основному месту нахождения.
Вот такие рекомендации. Надеюсь они будут учтены Роскомнадзором или его территориальными органами.

Уведомлять или нет РКН о месте нахождения баз данных ПДн россиян? Не вопрос :-)

Сегодня наступило знаменательное событие - прошло ровно 10 рабочих дней с момента вступления в силу 242-ФЗ, "закона о запрете хранения персональных данных россиян за границей". И многие операторы ПДн задумались, как им выполнить часть 7-ю статьи 22-й этого закона. А гласит эта статья немного немало, а об обязанности уведомить РКН о месте нахождения базы данных с персональными данными. Роскомнадзор не преминул воспользоваться своим правом и стал рекомендовать/требовать от операторов ПДн в разных регионах прислать обновленное уведомление. Вот, например, ростовский РКН об этом пишет, а вот - екатеринбургский. Писать необходимо в формате некоего информационного сообщения. И вот по этому поводу у меня есть несколько комментариев.

Во-первых, если внимательно прочитать саму статью 22.7, то мы увидим, что о месте нахождения базы данных с ПДн никого уведомлять не нужно! 7-я часть говорит только о необходимости повторного уведомления всего в двух случаях - прекращении обработки ПДн и изменении сведений, указанных в ранее отправленном уведомлении. Но вы же скорее всего и так раньше хранили ПДн в России (хранящих за ее пределами не так уж и много на самом деле). Значит у вас ничего не поменялось и вам повторно утруждать Роскомнадзор изучением вашего уведомления не надо. Да и леса надо поберечь. Если 300 тысяч операторов ПДн повторно направят свои уведомления, то от этого выиграет только "Почта России" и продавцы бумаги. Ни РКН не узнает ничего нового, ни субъекты ПДн не пострадают.

А что же делать, если у вас раньше ПДн хранились "там", а к 1-му сентября вы их перенесли "сюда"? Если смотреть формально, то все равно вы же раньше не уведомляли о месте нахождения баз данных. А значит, с формальной точки зрения, у вас ничего и не поменялось в отправленном уведомлении. Но поскольку РКН у нас очень вольно трактует законодательство и регулярно меняет свою точку зрения на одни и те же вопросы, то многие хотят подстраховаться и все-таки направить РКН повторное уведомление. Что в нем писать?

Терорганы РКН ("тер" - от слова "территориальные", а не "терроризирующие") в своих устных ответах на этот вопрос говорят, что указывать надо не только физическое местонахождение база данных (я бы координаты ГЛОНАСС отправил :-), но и название СУБД и даже ее версию. Видимо они хотят повторить эпопею с указанием наименований СКЗИ, защищающих ПДн. Надо ли отправлять эту информацию? Нет, не надо! Мотивация проста.

Форма уведомления в РКН утверждена 482-м приказом РКН от 16.07.2010, а приказом 706-м от 19.08.2011 в нее внесены изменения. Потом был еще 37-й приказ от 14.03.2014, которые 30 декабря были отменены 198-м приказом РКН. Тогда же, 30-го декабря 2014-го года были выпущены еще одни, временные, рекомендации по заполнению формы уведомления. Но и там нет ни слова о том, что надо писать относительно местонахождения баз данных ПДн (хотя текст законопроекта, впоследствие ставший 242-ФЗ, уже был тогда известен).

Если посмотреть административный регламент РКН по исполнению государственной функции ведения реестра операторов ПДн (похоже, это единственный действующий сейчас документ по части уведомления), то и там нет ни слова про то, что надо указывать в части местонахождения баз данных ПДн. Кстати, забавная ситуация, вот уже много лет на официальном сайте РКН на месте этого регламента висит другой - по проведению проверок в области радиочастотного спектра.

Какой же вывод можно сделать из этого? В связи с тем, что официальных документов, разъясняющих, что такое "сведения о месте нахождения баз данных информации, содержащей персональные данные граждан Российской Федерации" нет, то если вы все-таки горите желанием отправить в РКН хоть что-то, то отправьте туда информационное сообщение, в котором будет написано, что база данных ПДн находится на территории Российской Федерации. Это не противоречит закону и даже полностью ему соответствует. А вот когда РКН разродится изменениями и в свой приказ, и в административный регламент, тогда уже можно будет говорить и об отправке более конкретных сведений.

ЗЫ. На портале проектов НПА я не нашел упоминаний о подготовке обновленной версии приказа РКН). Хотя времени у РКН было предостаточно и другие проекты они готовили загодя.

14.9.15

CyberArk и Tipping Point могут быть проданы?

Не успела Reuters неделю назад написать, что HP ищет покупателя на свое подразделение по обнаружению вторжений Tipping Point, как аналитики сделали предположение, что и другой известный игрок рынка ИБ - компания CyberArk может скоро быть поглощена кем-то из более крупных игроков. В качестве кандидатов называются PaloAlto, FireEye, EMC или IBM. Аналогичная судьбы предсказывается и для Centrify.

FireEye прощай?!..

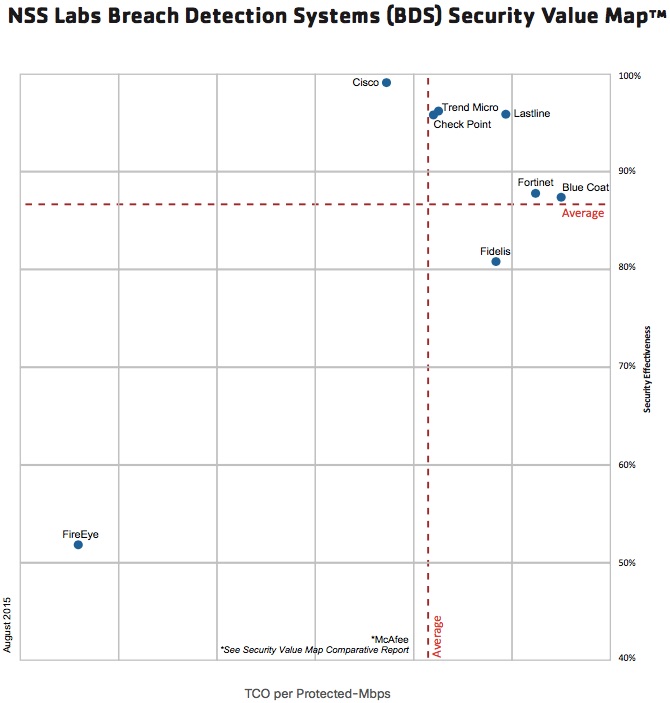
На компанию FireEye в августе-сентябре просто свалились какие-то напасти... Начну с того, что FireEye является очень раскрученным в США брендом в области борьбы с целенаправленными угрозами. Обратите внимание - я написал "раскрученным брендом". Потому что качество обнаружения неизвестных угроз в продуктах FireEye находится на уровне гораздо ниже среднего. Вот результаты последнего тестирования NSS Labs, проведенного в этом августе.

Результаты тестирования систем класса Breach Detection System от NSS Labs
Как мы видим решения FireEye являются единственными аутсайдерами и по эффективности обнаружения и по совокупной стоимости владения (TCO). Но эффективность системы - субстанция меняющаяся. Сегодня ты пропускаешь атаки, завтра обнаруживаешь. Вопрос в другом - извлекаешь ты уроки из проведенных тестирований или нет? Или, опираясь на то, что ты продукт из категории "must have" (а FireEye многие аналитики в США не задумываясь относят именно к этой категории), можно выпускать средний по качеству продукт?

Решения FireEye позиционируются как ловящие неизвестные атаки, в том числе использующие уязвимости 0-Day. FireEye кичится тем, что они нашли уязвимостей 0-Day много больше, чем все Топ-10 ИБ-компаний в мире вместе взятых. Они нашли уязвимости в продукции Microsoft, Adobe и Java. Ну, допустим. Многие ищут и считают это вполне нормальной практикой. FireEye, видимо, тоже считает, что искать дыры в чужих продуктах - это нормально. Нормально?! Да, пока это продукт не твой собственный.

Неделю назад была опубликована информация о 0-Day в продуктах FireEye. Часть опубликована, часть нет.


Ну нашли и нашли? И что? Чем они лучше других? Что, работа в области ИБ, гарантирует отсутствие уязвимостей? Нет. Софт коряво может написать любой программист; и работающий в ИБ-компании, и неработающий. Нашли - скажи спасибо и устрани. Или просто устрани. Нет в этом ничего страшного. Не они первые, не они последние. Но FireEye повел себя странно.

Исследователь (Кристиан Эрик Хермансен) пытался 18 (!) месяцев добиться от FireEye хоть какой-нибудь реакции, но безуспешно. В итоге он выложил часть обнаруженных дыр в Интернет, а за остальную попросил вознаграждение. При этом, он заявил, что "никто не должен доверять продуктам FireEye в своей сети, потому что они даже не позаботились об устранении обнаруженных дыр. У компании, которая занимается ИБ, стандарты безопасности должны быть выше". И это при том, что ранее FireEye заявляла о том, что она трепетно относится к защите своих клиентов.

После публикации Хермансеном информации о дырах FireEye почти сразу заявила, что надо быть ответственнее и что она всегда готова протянуть руку помощи всем исследователям, которые соблюдают политику FireEye по раскрытию уязвимостей. Правда обещанных ранее по bug bounty программе денег платить отказалась, а про 18-тимесячный срок скромно умолчала.

Параллельно с Хермансеном FireEye проводит разборки с другими исследователями, которые нашли в продуктах FireEye уязвимости. Речь идет о немецкой компании ERNW, которая в начале года нашла несколько дыр в FireEye MPS. ERNW написала о дырах производители и планировала через 90 дней после этого выпустить соответствующий бюллетень. Но тут началось странное... Между FireEye и ERNW начались обсуждения, что можно, а что нельзя публиковать в бюллетене. 5 августа казалось бы консенсус был найден, но на следующий день ERNW получили официальное письмо, запрещающее публиковать сведения об уязвимостях по причине раскрытия интеллектуальной собственности FireEye. Спустя еще неделю представители ERNW получили повестку в суд (!) по данному делу. Реакция прямо скажем немного странная для компании, которая сама ищет 0-Day в чужих продуктах. Одно дело, когда производитель просит не публиковать информацию до выпуска исправлений и совсем другое, когда идет запрет на публикацию через суд.

Кстати, Хермансен тоже сталкивался с интересом юристов к своей персоне. В прошлом году он нашел на одном из американских государственных сайтов уязвимости, о чем сообщил владельцам портала. Те никак не отреагировали и спустя месяц молчания исследователь опубликовал информацию в открытых источниках. После этого юристы, нанятые владельцами портала, пытались добиться вымарывания из Интернет всех упоминаний данной проблемы.

Очевидно, что такая реакция производителя средств защиты не заставила себя ждать. По Интернет покатилась волна возмущения, которая, вполне допускаю, закончится увеличением числа желающих поисследовать код FireEye. Помню много лет назад, когда Oracle очередную версию своей СУБД назвал "невзламываемой", они получили невиданный ранее всплеск интереса к своей продукции - число найденных в "невзламываемой" версии дыр был на порядок больше всех предыдущих.


FireEye поспешила оправдаться, заявив, что она не хотела и не хочет запрещать кому бы то ни было публиковать информацию об уязвимостях, но она беспокоится о своем бизнесе и своих клиентах и поэтому оберегает их от любых напастей.

Схожие ситуации бывали и раньше. Например, в марте этого года BlueCoat надавила на одного из исследователей, заставив его отказаться от выступления на конференции по ИБ. Отдельные представители отрасли стали даже заявлять об отказе от продукции BlueCoat.


Чем закончится текущая ситуация для FireEye пока непонятно. Может ничем. Может ростом числа найденных уязвимостей. Все может быть. Пока же мы наблюдаем существенное падение курса акций компании - с 54 долларов до 37. Акционеры негодуют :-)


11.9.15

Что руководство компаний думает об ИБ? У вас есть возможность спросить их на BIS Summit

18-го сентября пройдет уже ставший ежегодным BIS Summit. На этом, ставшем уже одним из знаковых, мероприятии я буду модерировать секцию по внутренним угрозам. Для многих это было некоторым сюрпризом, считая, что мне, скорее, надо было поручить модерировать секцию про внешние угрозы. Но... По большому счету такое деление уже малопрактично и вызывает вопросы у многих специалистов. Что такое внутренняя угроза? Это угроза от сотрудников? А если он действует за пределами корпоративной или ведомственной сети? Например, из дома или кафе или аэропорта? А если внешний злоумышленник смог найти незащищенный Wi-Fi в организации и через него проник в сеть, минуя все периметровые средства защиты. Это будет внутренняя угроза или внешняя? Может быть все-таки никакого деления на внешние и внутренние угрозы в реальности уже не существует и это больше условность, чем реальная необходимость.

Возможно, такое деление на внешние и внутренние угрозы связано с изменением позиционирования BIS Summit. Первые конференции, организованные Infowatch, назывались DLP Russia и, как ни странно, были посвящены только тематике средств борьбы с утечками. Правда, в достаточно широком аспекте. Тут и технические вопросы, и организационные, и юридические.  Время шло, менялась компания Infowatch, которая перестала выпускать просто DLP, а занялась более широким спектром проблем, назвав это все борьбой с внутренними угрозами. Потом холдинговая структура Натальи Касперской пополнилась рядом совершенно новых для нее направлений, позволяющих дифференцировать бизнес и постепенно развивать новые ниши, пока не приносящие денег, за счет более прибыльных направлений. Так Infowatch (как холдинг, а не конкретная компания) стал активно продвигать средства борьбы с APT (а что это - внутренняя или внешняя угроза?), сканер исходных кодов Appercut, решения по защите ПК EgoSecure, а также лицензировал технологии борьбы с DDoS, Web Application Firewall (Wallarm), по защите АСУ ТП, SIEM и др. Понятно, что и Infowatch вышел за рамки только внутренних угроз, и DLP Russia пару лет назад переименованная в BIS Summit, должны были также выйти за эти пределы. Что мы, собственно, сейчас и наблюдаем.

Если посмотреть историю DLP Russia, начавшуюся с 2008-го года, и позже BIS Summit, то мы увидим, что программа мероприятия постоянно растет и ширится. Сначала это было две секции, потом три, и вот теперь их пять (!). Параллельно идущие секции, посвященные как юридическим аспектам обеспечения ИБ (и даже ЦИБ ФСБ будет выступать, что происходит нечасто), так и борьбе с внешними и внутренними угрозами. Вот секцию по внутренним угрозам я и буду модерировать. Как уже опытный модератор и не первый раз посетивший BIS Summit, я подготовил сценарий секции и список вопросов, которые я хотел задать участникам. По прошлому опыту я полагал, что в секции будут преимущественно представители заказчиков, уже столкнувшиеся с внутренними угрозами и нарушителями и имеющими опыт борьбы с ними. Но я ошибся :-( Оказалось, что в секции №2 будет 5 спикеров от... вендоров и поставщиков средств ИБ. Коллегам из секции по внешним угрозам повезло больше - там будет 4 вендора и 1 заказчик. Хотя... Когда заказчик всего один, именно на него сваливаются все практические вопросы из зала. Когда заказчиков среди выступающих нет совсем, "всем сестрам по серьгам" достается поровну :-)

Делиться своим видением в модерируемой мной секции будут представители Solar Security, Check Point, Infowatch, Softline и Fortinet. С одной стороны все подготовленные заранее вопросы пойдут на растопку камина, а слушатели не получат практического опыта и рассказа о подводных камнях от эксплуатации средств борьбы с внутренними угрозами. Это не очень хорошо. С другой... С другой мне представляется очередная возможность, не взирая на звания и спонсорские пакеты, задавать неудобные вопросы вендорам и поставщикам :-) А вопросов будет немало.

5 лет назад, когда BIS Summit назывался еще DLP Russia, я делал презентацию о том, чего не хватает современным DLP-решениям. Ситуация с тех пор поменялась не сильно и про это я буду спрашивать поставщиков/разработчиков DLP-решений (и не только про это). Для представителей компаний, которые будут рассказывать не про DLP, я подготовлю ряд других "скользких" вопросов. Тем более, что доклады, судя по их названиям, совпадают с корпоративными презентациями, которые я уже видел в оригинале и по которым я знаю, что спросить :-)

Так что секция №2 про внутренние угрозы, даже несмотря на отсутствие среди выступающих представителей заказчиков, будет вполне занятной. Приходите! Слушателям я предлагаю задать свои вопросы выступающим - возможность будет предоставлена. Выступающим я рекомендую готовиться лучше - спокойными эти 20 минут выступления не будут :-)

Из моего рассказа могло сложиться впечатление, что заказчики вообще на BIS Summit выступать не будут. Это не так. Две пленарки в начале и два круглых стола в завершении с интересными докладчиками. При этом хочу отметить, что это, пожалуй, первое мероприятие по ИБ в России, где среди докладчиков будут первые лица предприятий и другие представители высокого ранга, действительно относящиеся к уровню C-level. Уже ради этого стоит идти на BIS Summit. Все-таки нечасто удается послушать, что думает гендиректор или вице-президент крупной компании об информационной безопасности и ее роли в бизнесе.


10.9.15

О черепахах

Вернулся на днях из отпуска, где мне довелось наблюдать многих животных в дикой природе. А вчера, так случилось, "праздновалось" 15-тилетие Доктрины информационной безопасности, основополагающего документа в области ИБ в России. И напомнило мне это черепах, которых я видел в луизианских болотах. Что такое черепаха? Это хладнокровное животное, снабженное панцирем, защищающем его от возможных угроз. Оно медлительно и ведет одиночный образ жизни, мало обращая внимания на окружающих.

Черепаха и некто весь в белом :-)
Именно хладнокровных и медлительных черепах мне напоминают некоторые наши регуляторы, которые не спешат с выработкой адекватных ситуации подходов и документов в области информационной безопасности. Как и черепахи-долгожители, у руля отечественной ИБ многие годы стоят бывшие и действующие сотрудники органов госбезопасности, которые не видят большого смысла что-то менять в окружающем мире. Да и на сам окружающий мир они мало обращают внимания, живя в своем панцире, не покидая его ни на миг.

К чему это я? Да ни к чему. Просто наблюдение. Именно с него я и начну свой очередной блогерский сезон, прерванный отпуском и командировкой.

9.9.15

BlackBerry покупает Good Technology

4 сентября испытывающая непростые времена BlackBerry объявила о намерении приобрести одного из оставшихся независимых игроков MDM-рынка - компанию Good Technology. Размер сделки - 425 миллионов долларов. Интересная попытка предложить мультиплатформенное программное решение по защите мобильных устройств, выйдя за пределы только своей аппаратной платформы. Посмотрим, чем закончится для BlackBerry эта история.

11.8.15

CA покупает Xceedium

4 августа компания CA подписала соглашение о покупаке частной американской компании Xceedium, работающей в области Identity Management. Результаты сделки не разглашаются.

О конкуренции на рынке мероприятий по ИБ

Если следовать неким законам бизнеса, то считается, что конкуренция - это хорошо. Она не дает компаниям застаиваться и стагнировать, заставляя их развиваться, постоянно противопоставляя что-то своим конкурентам, которые тоже не стоят на месте и движутся вперед. И вот такая добросовестная конкуренция - вещь, безусловно полезная, ибо в соперничестве выигрывают все - и потребители, и соревнующиеся. Безусловно, есть ситуация и недобросовестная, когда один игрок пользуется некоторым нерыночным преимуществом (например, близостью к власти), которое и позволяет ему существовать; даже при условии, что предоставляемый им продукт или услуга гораздо хуже конкурентов, не имеющих такого преимущества. Бывает конечно и вовсе анекдотичные ситуации. На как бы едином рынке существуют несколько игроков, но они между собой вообще не пересекаются (или они так думают). И тогда их действия могут выглядеть как борьба конкурентов, хотя игроки эти могли даже и не слышать друг о друге или не воспринимать друг друга всерьез. Вот то, что сейчас происходит на рынке мероприятий, относится к одному из этих вариантов. И я не знаю к какому. Или не знаю, но не хочу говорить.

Итак, первая пара "конкурентов" - PKI-Forum и IDC IT Security Roadshow. Оба проходят в Питере и оба 17-го сентября. Правда, PKI-Forum захватывает еще и 15-16 сентября. С одной стороны оба мероприятия разные. Первое посвящено сугубо вопросам криптографии и, в частности, удостоверяющим центрам, электронной подписи и т.п. Второе охватывает более широкий спектр проблем ИБ. Но все-таки Питер - это не Москва, и аудитория там пересекается гораздо серьезнее, чем в столице. И если IDC не удастся внести некую изюминку в свое мероприятие, начинающийся раньше PKI-Forum может отъесть большую долю потенциальных участников (ведь во многих организациях тема криптографии тесно переплетена с ИБ и ими занимаются одни и те же люди). 

Ситуация с BIS Summit и InfoSecurity Russia немного иная. Их разделяет 5 дней и проходят они в Москве. Но все-таки InfoSecurity Russia - это, в первую очередь, выставка, и во-вторую - конференция. BIS Summit - это только конференция (со информационными стендами партнеров). Поэтому посетители идут на эти мероприятия немного за разным; хотя, надо признать, аудитория тоже местами пересекается.

Гораздо в более сложной ситуации находится Secure World (он же БИТ) и Secure IT World. Названия схожие до степени смешения. Организаторы, стоявшие у истоков обоих мероприятий. Место проведения - Питер. Даты проведения - октябрь с разницей в неделю. Схожая концепция и программа. И даже спикеров и туда и туда зовут одних и тех же. Я так до конца и не понял всей подоплеки проведения двух родственных, но разных мероприятий. Ситуация напоминает мне конфликт между организаторами "InfoSecurity Russia" и "Инфобезопасность Россия", которые также что-то не поделили между собой (и каждый считал себя правым) и поэтому решили провести свои мероприятия... с разницей в неделю и в одном городе. В итоге на оба мероприятия было жалко смотреть :-( Интерес представляли только отдельные круглые столы в рамках обоих событий. И то, это была заслуга не организаторов, а ведущих этих круглых столов. Сейчас Инфобеза с нами нет - он почил в бозе, а InfoSecurity Russia возвращает себе былую славу. Не знаю, что получится в Питере из такой конкуренции... но ничего хорошего точно не будет. Либо организаторы договорятся (что врядли), либо разнесут свои мероприятия по датам, либо выживет кто-то один.

Идем дальше. А дальше у нас конференция Роскомнадзора "Защита персональных данных" (хотя к защите ПДн РКН ну никакого отношения не имеет, занимаясь защитой прав субъектов ПДн) и SOC-Forum Авангард-Про. Пройдут в Москве с разницей в 1 (!) день. Если вспомнить историю, то мероприятие под названием "Защита персональных данных" (и на нем была и защита ПДн, и защита прав субъектов ПДн) впервые начал проводить именно Авангард-Про. И успешно проводил его несколько лет, пока в РКН не сменилось руководство. После этого осенью в Москве стало проводиться две конференции "Защита персональных данных". Одна была посвящена защите прав субъектов РКН и на нее РКН приглашал кучу европейских "РКНов", которые рассказывали, как в Европе круто с персданными, а РКН рассказывал, что Россия ничем не хуже. Программа Авангарда была более сбалансированной - на ней было и про ФЗ-152, и про требования ФСТЭК, и про требования ФСБ, и про практику применения; обо всем понемногу. В этом году пока непонятно, когда конференция по ПДн пройдет у Авангарда, но зато 11-го ноября, спустя день после слияния всех "роскомнадзоров" в экстазе, в Москве пройдет совершенно новое мероприятие, посвященное тематике SOCов (Security Operations Center). В данном случае, как мне кажется, форум "СОКи России" :-) находится в более выигрышной позиции. Во-первых, тема новая. Во-вторых, на конференции РКН давно уже ничего интересного не было - очень мало кто из регуляторов способен провести достойное мероприятие (особенно, когда задача стоит покрасоваться перед иностранцами и СМИ, а не дать достойный контент участникам). Поэтому у РКН будет своя аудитория, у Авангарда своя.

Ну а завершит у нас тему конкуренции на рынке ИБ-мероприятий две конференции, которые пройдут 3-го декабря в Москве. AntiFraud Russia и якобы всероссийский форум "Информационная безопасность" от AHConferences. Про последний ничего сказать не могу - не видел, не слышал - ни сам, ни от коллег. Темная лошадка на рынке ИБ-мероприятий. И поэтому он, если не будет какой-то изюминки или массированной рекламы, проиграет "Антифроду" - известному мероприятию, проходящему уже не первый год и заслужившего определенный имидж в среде специалистов. А репутация, даже при прочих равных, стоит многого. У AHConferences такой репутации на рынке ИБ-мероприятий пока нет.

С регионами ситуация гораздо проще - городов много и там пересечений нет. Бывает, конечно, что в один день проходят мероприятия по ИБ в разных городах России, но это мало кого затрагивает. Если только приглашенных докладчиков, которые вынуждены выбирать между Тюменью и Ижевском, Екатеринбургом и Нижним Новгородом, Самарой и Челябинском. Но, к счастью, это уже не проблема аудитории (или не совсем ее проблема).

Вот такая картина складывается. И как я писал в самом первом абзаце, фиг знает, что является причиной такой конкуренции. Ведь аудитория-то на все мероприятия одна. Мало кто хочет дифференцироваться, исключая, быть может, SOC-Forum, PKI-Forum, AntiFraud, четко заточенные под конкретные темы. Все остальные почему-то пытаются охватить как можно больше разных тем, считая, что это лучше, чем фокусировка на чем-то конкретном. Увы... При таком количестве мероприятий, включая и онлайн, и вендорские, и интеграторские, слушатель становится очень и очень разборчивым. Он не пойдет на мероприятие "для всех и обо всем". Если, конечно, ему есть чем заняться и он не ходит по конференциям с целью показать себя и найти работу или пожрать на халяву (а с этим в кризис тоже становится непросто). И даже если его заинтригует какой-то особо интересный доклад, то он ради него одного тоже врядли будет терять весь день (или даже полдня). Но организаторы этого почему-то не понимают :-( Либо они рассчитывают на "свою" аудиторию, которая приходит всегда, либо они рассматривают конференцию как способ заработать на спонсорах. В последнем случае (кстати, сама идея неплохая) ждать постановки слушателя и контента во главу угла не приходится :-(

Вооооот... Длинная заметка получилась. Думал ограничусь просто перечислением конкурентов. Ан нет...

6.8.15

Пошаговое руководство по защищенному доступу с мобильных устройств (видеопрезентация)

Я уже не раз обращался к теме защищенного мобильного доступа и вот очередная попытка. На этот раз я решил озвучить презентацию, которую я уже читал в рамках конференции "Код информационной безопасности" в прошлом году. Но тогда мне на все выделялось 20-25 минут и очевидно, что мне приходилось пробегать по каким-то вопросам и темам.

Сейчас я решил потратить больше времени на эту тему - получился целый час. Тоже мало, но лучше, чем полчаса :-) Собственно, это не совсем пошаговое руководство. Это скорее список тем и вопросов, которые надо осветить в собственной стратегии/политике защищенного доступа с мобильных устройств. Я целенаправленно не стал освещать рынок продуктов для реализации всех описанных тем - слишком уж большое число комбинаций получится, в зависимости от того, на каких аспектах останавливать свое внимание, а какими пренебрегать.


Для тех, кто предпочитает не слушать, а только смотреть, даю ссылку на саму презентацию. На мой взгляд такая комбинация - посмотреть и послушать - лучший вариант для экспресс-погружения в тему. Уж точно не чтение бумажных манускриптов или книг. К ним стоит обращаться, когда надо разобраться в каком-то вопросов более детально.

5.8.15

Чего я жду от новой Доктрины ИБ?

Совет Безопасности сейчас в процессе обновления Доктрины информационной безопасность, которая была утверждена в 2000-м году и с тех пор не менялась. За это время произошло много чего интересного и поэтому назрела необходимость основной документ по ИБ, задающий тон всему законодательству, обновить.

С другой стороны Совет Безопасности сейчас находится в непростой ситуации, как мне кажется. Он на перепутье. Текущая геополитическая ситуация достаточно сильно отличается от 2000-х и даже от 2013-го года, когда рабочая группа при Совете Федерации писала проект Стратегии кибербезопасности РФ. И в такой ситуации очень непросто сформировать положения, которые будут задавать тон на ближайшие годы (а может быть и десятилетие-другое). С одной стороны нельзя закрывать глаза на действия США и ее партнеров в киберпространстве и в ИТ-индустрии. С другой нельзя на основе событий последнего года строить среднесрочную и долгосрочную стратегию. Нужен баланс и найти его будет непросто. А учитывая закрытость работы над новой Доктриной и прошлое ее разработчиков, есть опасения, что мы опять скатимся в малоприменимый на практике документ :-(


Чего лично мне не хватает в текущей версии Доктрины и чтобы мне хотелось увидеть в новой. Во-первых, разрулить ситуацию с оценкой соответствия средств защиты, о чем я уже писал недавно. Во-вторых, я бы все-таки определился с терминологией. И дело даже не в терминах типа "АСУ ТП", "КВО", "КИИ" и т.п., которые имеют совершенно разное значение в разных НПА разных регуляторов. Хотя бы определиться с термином "кибербезопасность". Спор о том, можно или нельзя применять этот термин ведется давно. Есть же даже международный стандарт на эту тему. Некоторые наши критически важные объекты, монополисты в своей сфере деятельности, спокойно используют его на уровне своих нормативных документов, но МИД и некоторые силовики упорно цепляются за термин "информационная безопасность", не желая признавать право на жизнь "кибербезопасности".


Еще одной важнейшей темой является сотрудничество в международной сфере. Прошла версия Доктрины про это почти не упоминала, что и понятно. Но сейчас уровень зависимости информационных технологий, Интернета, критических инфраструктур от международного сообщества совершенно иной, чем раньше. Недавно было опубликовано исследование о трансграничной зависимости критических инфраструктур. Как мы видим, зависимость достаточно высокая и закономерно возникает вопрос, а как обеспечивать ИБ (или кибербезопасность) в такой ситуации? Закрыть глаза? Запретить? Попробовать установить общие правила игры? Более чем непростая ситуация. Понятно, что ее можно попробовать решить в рамках блоковых взаимоотношений России (БРИКС, ШОС, ОДКБ, СНГ). А что делать со странами НАТО? А с не-странами НАТО, но и не членами блоков-партнеров России? У России есть немало объектов собственности, в том числе, и критически важных, в Европе и США. Как быть с ними?

Международное сотрудничество задает и еще один вопрос, который стоило бы отразить в Доктрине. Речь идет об обмене информацией об угрозах ИБ. Можно, конечно, делать это в рамках межправительственных соглашений, но это немасштабируемо и долго (достаточно вспомнить, сколько мы подписываем соглашение с Китаем). Тема чувствительная и требующая четкого разделения ответственности. Рассчитывать, что все это ляжет на плечи ФСБ и она сама все решит, я бы не стал. Неповоротливость этой структуры уже давно стала притчей во языцех.

А еще бы хотелось, чтобы в Доктрине и следующих за ней документах нашли бы наконец решение пожелания, которые я направлял Дед Морозу в канун 2012-го года. Там есть и про единый орган по ИБ, и про признание международных стандартов в ряде случаев, и про дифференцированных подход, и про единую систему оценки соответствия средств защиты (а не 3 разных системы как сейчас), и про государственно-частное партнерство, и про повышение культуры в области ИБ. Раз уж сейчас меняется основополагающий документ, то почему бы не включить в него ответы на все эти вопросы?..

4.8.15

Голосовая биометрия. Краткий обзор технологии

На днях прошла новость о том, что голланский ING стал первым европейским банком, запустившим активируемые голосом мобильные платежи. И тут я вспомнил, что тема биометрической аутентификации по голосу была не только одной из первых, о которой я писал в этом блоге 8 лет назад, но и когда я писал про нее в январе, то обещал сделать краткий обзор рынка биометрической аутентификации, что сейчас и делаю.

На самом деле системы голосовой биометрии решают не только задачи аутентификации, но и предотвращение мошенничества. Очевидно, что наибольший смысл имеет именно комбинация этих двух технологий. Одна идентифицирует человека, но может спасовать перед записанным голосом. Вторая позволяет отслеживать изменения голосовых характеристик в процессе общения и выявления подозрительных или аномальных голосовых последовательностей. Понятно, что, чем критичнее применение такой технологии, тем более важна становится их комбинация. Например, использование Facebook - это одно, а управление счетом - совсем другое. В первом случае достаточно и обычной аутентификации, а во втором нужно нечто большее.

У голосовой аутентификации есть очень важное преимущество - низкая цена ридера. Отпечатки пальцев у нас считываются только на iPhone. Сетчатка глаза или геометрии руки требуют точных и дорогостоящих дополнительных устройств. Микрофон же есть сейчас почти везде (в компьютерах, в мобильных устройствах) и достаточно неплохого качества. Поэтому роль голосовой биометрии будет только возрастать.

Еще одним преимуществом именно голосовой биометрии в том, что она "многоразова", если так можно выразиться. Лицо у вас одно, глаз максимум два, пальцев, если все хорошо, десять. И если эти данные украдены или скомпрометированы, то с этим ничего уже не поделаешь. Вы не можете использовать чужие пальцы, глаза, руки для своей идентификации. А кража базы "фраз" приведет только к тому, что система голосовой аутентификации может попросить вас произнести новую фразу или просто "поговорить с ней".

Наконец, если вспомнить, что системы аутентификации отличаются по тому, "кто вы", "что у вас есть", "что вы знаете" и "что вы делаете", то голосовая биометрия, в отличие от других систем биометрической аутентификации, использует все эти 4 фактора. По физическим характеристикам голоса она определяет "кто вы". Она определяет как и что вы говорите, то есть она позволяет защититься от атак на статические системы аутентификации (например, пароли). В конце концов она может определить, что вы знаете, если в качестве фразы для идентификации будет использоваться пин-код или пароль.

Системы голосовой биометрии (их лучше называть так, а не голосовая аутентификация, так как спектр решаемых ими задач шире) могут работать в двух режимах - так называемом пассивном (или независимом от текста) и активном (зависящем от текста). В первом случае система распознает собеседника по его свободной речи (похожим образом работает сервис Shazam на мобильных устройствах); во втором - по заранее определенным фразам, которые должен произнести пользователь. В активном режиме для защиты от подмены пользователя записанным заранее (или перехваченным) голосом, система должна использовать случайные фразы, которые и предлагать пользователю произнести.

Сказать, какой из двух вариантов работы системы голосовой биометрии, нельзя. У них обоих есть свои преимущества и недостатки. Активные системы более эффективны, но и требуют большего участия пользователя, которого идентифицируют. При этом отпечаток голоса занимает меньше места, чем в пассивных системах, что может быть актуально для мобильного применения или в местах, где Интернет еще не так развит или отсутствует вовсе. Например, есть решения, которые допускают проверку подлинности на самом устройстве, без подключения к внешнему серверу. С другой стороны активные системы не всегда применимы в системах массового пользования - банки, страховые, ритейл и т.п., так как пользователи могут быть недовольны необходимостью взаимодействовать с биометрической системой. И, конечно же, такие системы сложно применить для идентификации мошенников, что легко делается пассивными системами, спокойно "слушающими" звонящего/говорящего и идентифицирующие его речь, ничем себя не выдавая. Поэтому пассивные системы проще в использовании, но и требуют больших ресурсов для своей реализации.

Защита от мошенников реализуется путем использования обычных "черных списков", то есть списков голосовых отпечатков известных мошенников. Соответствующий специалист помечает голос как мошеннический и затем все звонки сравниваются с "черным списком" мошенников. В России, где отсутствует база голосовых отпечатков мошенников и преступников, этот метод будет не самым эффективным и каждый потребитель систем голосовой биометрии будет вынужден самостоятельно формировать собственную базу мошенников (соблюдение законодательства о персональных данных пока оставим в стороне). Но зато со временем организации, особенно в некоторых отраслях, смогут обмениваться такими базами, как это, например, делают антивирусные вендоры. Хорошая перспектива есть у банков (а они, наверное, самый первый кандидат на применение таких систем), у которых есть FinCERT, который сможет со временем обмениваться не только данными по IP/DNS/E-mail-адресам мошенников, но и дополнить рассылаемую информацию голосовыми отпечатками.

Бояться этой якобы редкой технологии не стоит. Сегодня весь мир стоит на пороге (круто завернул, а) UAF/U2F-революции от альянса FIDO, когда любое устройство, приложение или средство защиты сможет абстрагироваться от конкретного метода аутентификации/идентификации, возложив эту задачу на U2F/UAF-спецификацию, которая и обеспечит интеграцию с нужным методом аутентификации.

Если пытаться перевести выгоды от использования голосовой биометрии на язык цифр, то они могут заключаться в следующем:

  • Сокращение времени на аутентификацию пользователя с 23 секунд в ручном режиме в центре обработки вызовов (Call Center) до 5 секунд в автоматическом.
  • Повышение лояльности пользователей (и, как следствие, доходов от них) в результате отказа от необходимости запоминать всем известные ответы на "секретные" вопросы,  помнить PIN-код для входа в систему или отвечать на вопросы назойливого сотрудника банка (ваши ФИО, дата вашего рождения, номер карты и т.п.).
  • Снижение числа сотрудников центра обработки вызовов за счет автоматической обработки многих простых вопросов (время работы офиса в праздники, ближайший офис или банкомат, тарифы и т.п.).
  • Снижение числа мошеннических операций.
  • Снижение времени на ожидании правильного сотрудника, который поможет ответить звонящему.
  • Рост продуктивности работников компании и центра обработки вызовов.
Хочу обратить внимание, что безопасность тут находится на заднем плане. Основные выгоды заключаются совсем в другом - автоматизация ряда задач, сокращение времени, рост лояльности. И большинство из них может быть оценено до приобретения решения, в то время, как снижение числа мошеннических операций оцениваться будет только после. Но это как раз тот случай, когда ИБ может показать, как она помогает бизнесу решать бизнес-задачи, а не пытаться решать свои важные, но все-таки сугубо внутренние задачи.


Из игроков рынка голосовой биометрии можно выделить следующих:

Описывать решения каждого из них я не буду. Отмечу только, что лидером рынка сейчас признается Nuance. Ее решения установлены в Аэрофлоте, а также она известна всем пользователям iPhone, так как Siri построена именно на технологиях Nuance. Правда, в этих случаях речь идет только о распознавании речи, а не об идентификации пользователя. О таких внедрениях в России я не слышал.

ЗЫ. Кстати, по 17/21/31-му приказам голосовая аутентификация вполне себе разрешена. Только вот сертифицированных по требованиям ФСТЭК решений в России пока нет.

UPDATE 1: В список вендоров забыл включить отечественный Центр речевых технологий.

UPDATE 2: Банк "Тинькофф Кредитные Системы" тоже реализовал голосовую идентификацию.

3.8.15

Нужна ли этика пентестерам?! Да, опять про этику!

Произошедшие недавно события вновь подняли вопрос об этике компаний, занимающихся пентестами и исследованиями в области информационной безопасности. И родился у меня некоторый список вопросов, который если и не требует ответов, то задуматься о них стоит.

  1. Этично ли промолчать о найденной случайно у заказчика проблеме вне скоупа оговоренных работ? Ведь заказчик за нее не платил. Но именно через нее заказчика впоследствии могут сломать.
  2. Этично ли обвинять компанию, в решениях которой ты что-то нашел, в уязвимости, при этом не приводя никаких доказательств найденного?
  3. Этично ли обвинять какого-либо вендора в сознательном оставлении уязвимостей (закладок), не имея никаких доказательств этого?
  4. Этично ли обвинять какого-либо вендора, в решениях которого ты нашел уязвимость, но при этом даже не попытался связаться с вендором?
  5. Этично ли упоминать публично про то, что тебе конфиденциально дали исследовать кого-то?
  6. Этично ли нанимать на работу тех, кто имел проблемы с законом в этой же сфере?
  7. Этично ли брать заказ на исследования от "плохих" парней? А от от тех, кто работает с плохими парнями? Или все-таки деньги не пахнут?
  8. Этично ли поливать говном всех, кого взломали, даже не приложив ни малейших усилий к тому, чтобы узнать причины и детали взлома? Может жертва все-таки не виновна?
  9. Этично ли найти дыру в продукте, отвечающем за жизнь миллионов людей, и требовать за это деньги, в противном случае пугать публичным раскрытием данных?
  10. Этично ли поливать публично и в кулуарах говном бывшего заказчика, прекратившего с тобой сотрудничество?
  11. Этично ли публично поливать говном компанию, за кулисами прося у нее деньги и набиваясь на сотрудничество?
  12. Этично ли публиковать пресс-релизы о взаимодействии с вендором, не ставя его в известность об этом?
  13. Этично ли не связываться с взломанным клиентом, которому ты делал пентест?
  14. Этично ли поливать говном взломанные компании, не являющиеся твоими клиентами, и молчать как рыба об лед о взломе клиентов, где ты проводил пентест?
Вопросы... Есть ли на них универсальные или "правильные" ответы? Скорее всего нет. Каждый сам и по своему отвечает на эти вопросы. Все-таки это не математика (хотя и в ней есть задачи без ответов). Главное - на эти вопросы ответить самому себе, а не зарывать голову в песок. Кто-то готов к этому. Кто-то нет. Кто-то будет с пеной у рта доказывать, что этика и пентесты не совместимы, и пентест - это вообще искусство, которому чужда этика как таковая. 

Кадры из знаменитого альбома Лени Рифеншталь о поездке к нубийцам
Тут нельзя не вспомнить Лени Рифеншталь, по мнению экспертов, великий режиссер и фотограф 20-го века, которая сотрудничала для достижения своих целей с нацистами. Она говорила ровно тоже самое - главное для нее была карьера и творчество, которым она занималась; а все остальное было вторично. Верно ли это? Каждый выбирает для себя...