11.4.16

Твою ж... кому же должна подчиняться служба ИБ?

А ответа на вопрос, заданный в заголовке, нет :-) Как и серебряной пули в ИБ тоже нет. На Западе CISO часто подчиняется вообще COO (операционному директору). В прошлом году этот вопрос я задавал ИТ-директорам на IDC CIO Summit в Питере. Ответы выглядели следующим образом:


Неделю назад я задал аналогичный вопрос в своем Twitter. Ответило более 100 человек и ответы распределились следующим образом:

Интересно, что несмотря на серьезные различиях в аудитории, распределение ответов практически совпало в обоих случаях.

Если прочитать две предыдущие заметки (тут и тут), то может сложиться мнение, что ИБ не может быть ни под ИТ, ни под ИБ. На самом деле это все-таки не совсем так. Если за много лет служба ИБ все-таки чаще всего входит в состав ИТ, значит такой сценарий вполне возможен. Да, это так, кто бы и что бы ни говорил. Не забываем, что гораздо важнее подчиненности уметь разруливать конфликты и находить общий язык между подразделениями. Я много раз видел, когда ИБ и внутри ИТ неплохо существует, и когда ИБ, вынесенная отдельно, живет с ИТ как кошка с собакой, не говоря уже о восприятии ИБ рядовыми пользователями компании или руководством.

Но если все-таки посмотреть на эту проблему отстраненно, то куда лучше рапортовать ИБ?


Все очень зависит от того, зачем служба ИБ вообще создается на предприятии. Причин ведь может быть несколько:
  • Наладить процесс управления и обеспечения ИБ
  • Наладить процесс управления и обеспечения ИБ так, как это видит руководство (это не тоже самое, что в предыдущем варианте)
  • Создать службу, чтобы «как у всех»
  • Потому что так требует закон, регулятор и т.п. (он, правда, требует, чтобы безопасник выделенный был всегда, но не обязательно с подчинением топ-менеджменту)
  • Потому что был инцидент с безопасностью
  • Создать видимость работ, но не давать им делать реальное дело (а то еще вскроют махинации топ-менеджмента или приближенных лиц).
Мы видим, что причины разноплановые. И именно от того, какой вариант взял верх, и зависит место ИБ в иерархии на предприятии. Если информационная безопасность рассматривается руководством с классической точки зрения (защита информационных систем), то и место ее будет под ИТ. Если нужно бороться с инсайдерами или обеспечивать во что бы-то ни стало конфиденциальность, то ИБ вероятно попадет под СБ / СЭБ. Если же ИБ нужна именно для развития бизнеса, если CISO может показать, что он может стать агентом изменений на предприятии (не единственным, разумеется), то и место ИБ будет совсем другим - под CEO или, если компания большая и распределенная, под COO (операционный директор), но на одном уровне с ИТ.


Вообще, когда кто-то безапелляционно заявляет, что ИБ может и должна быть только под первым лицом, то это означает, что человек не работал в действительно крупном холдинге и компании, в котором может насчитывать несколько десятков тысяч, а то и сотен тысяч человек. Ни о каком подчинении первому лицу в такой ситуации быть не может - хорошо, если второму, а то и третьему. Это тоже надо четко понимать - масштаб имеет значение.

Разумеется, в ИТ остается достаточно большая часть функций ИБ. Кому-то же надо управлять учетными записями, устранять уязвимости, обновлять антивирусы, разбираться с межсетевыми экранами, настраивать VPN. Все это по-прежнему остается в ИТ, но за ИБ остается роль ГИБДД - она устанавливает правила и следит за их соблюдением, попутно занимаясь и другими важными задачами - повышением осведомленности пользователей, разбирательством инцидентов ИБ, внедрением культуры ИБ, взаимодействием с правоохранительными органами, внутренним и внешним compliance, а также другими задачами.


Не стоит забывать, что на место ИБ в иерархии влияет также и отрасль, в которой работает предприятие, на котором создается служба ИБ. Например, в компании, в которой информационные технологии играют важную роль, ИБ может вполне претендовать на роль за пределами ИТ и СБ. А вот на промышленном предприятии, на котором на 10 тысяч работников всего 100 компьютеров, а остальные работники заняты на производстве, ждать, что ИБ будут придавать много внимания не стоит. Ее, конечно, и на воде и хлебе держать не будут, но и пряников с черной икрой (крутое сочетание) не дождешься.

На прошедшей RSAC 2016 тема подчиненности ИБ поднималась неоднократно, но немного с другой точки зрения. Мало кто прямо говорил, что ИБ должна быть там-то или там-то. Как мне кажется, на Западе давно уже поняли, что это не тема для обсуждения. Совсем не важно, что у тебя написано на визитке (с точки зрения решения задачи, а не с точки зрения карьерного роста и самомнения), важнее - чем ты занимаешься и как тебя воспринимают окружающие. И будучи на втором уровне иерархии можно противопоставить себя всем в компании и превратиться во врага с большими регалиями, но отсутствием влияния. А можно и обычным специалистом по ИБ внутри ИТ-службы заслужить авторитет, к которому будут прислушиваться на самом верху.

Большинство докладчиков RSAC поднимали вопрос о роли CISO на современном предприятии. Именно роли, а не места. Ведь человек красит место, а не наоборот. Поэтому именно от того, как себя поставит CISO (или директор по ИБ, или руководитель отдела защиты информации) и зависит его место в иерархии и место его службы. Будет заниматься реализацией требований регуляторов, поиском инсайдеров с последующим и увольнением или закручиванием гаек в ИТ-сфере, так и останется в подчиненной роли (это нехорошо и неплохо - просто так есть). Будет пытаться "выйти" на уровень бизнеса, найти с ним общий язык и показать свой вклад в достижение бизнес-задач - сможет подняться гораздо выше; не только формально, но и фактически.

На RSAC много говорили не о CISO, а о сдвиге в сторону CIRO (Chief Information Risk Officer)

ЗЫ. Что-то затянула меня эта тема :-) Дальше попробую вспомнить, что говорили на RSAC касательно роли современного CISO, куда ему стремиться и чем он должен заниматься.

ЗЗЫ. В среднем у 8-11% компаний нет не то, что CISO, но и вообще выделенного безопасника... Но об этом поговорим отдельно :-)

ЗЗЗЫ. И все это мы будем также обсуждать на межотраслевом форуме директоров по ИБ 18-19 апреля в Москве.

8.4.16

Как на RSAC мне предлагали стать спецагентом ФБР

Не отпускает меня RSAC :-) Все вспоминаются и вспоминаются какие-то новые темы, о которых я не написал раньше. Одна из них - регуляторы на RSAC. Надо признать, что регуляторы - они везде регуляторы и их не очень любят с их требованиями, которые часто мешают или препятствуют развитию бизнеса. Но не отметить, что американские регуляторы на RSAC, а их было несколько - АНБ, ФБР, Министерство национальной безопасности (DHS), МинОбороны и генеральная прокуратура, - благожелательно относятся к специалистам по ИБ я не могу. Более того, они всеми силами (опять же несмотря на свои требования, местами даже нарушающими права граждан) стараются сформировать о себе благоприятное впечатление.
Помните ли вы, когда в последний раз видели стенды ФСТЭК или ФСБ на наших немногочисленных выставках по ИБ? Я помню стенды ФАПСИ (сам стоял на таких) в незапамятные годы, вот и все, пожалуй. На RSAC же стенды были и у АНБ, и у DHS, и у ФБР.

Стенд АНБ
Стенд DHS
Стенд ФБР
Наибольшее число людей было на стенде ФБР, что в общем-то и понятно - эта структура наиболее близка к бизнесу, проводя расследования киберпреступлений, а также иных преступлений с участием кибер-составляющей.

У себя на стенде ФБР активно набирало кандидатов на должности спецагентов (мыслимо ли такое у нас?). Меня спрашивали, какие там требования предъявляются; отвечаю. Как минимум, надо быть гражданином США :-) А вообще вот тут все написано. Меня тоже пытались зазвать в ряды доблестных рыцарей виртуальных плаща и кинжала, но не поддался я :-)


На стенде ФБР была представлена и история ведомства, которое еще не так давно занималось борьбой с нелегальным алкоголем и поимкой гангстеров. Одной из визитных карточек ФБР является пистолет-пулемет Томпсона, который также был представлен на стенде ФБР.


История не была забыта и на стенде АНБ, которое представило известную шифровальную машину "Энигма".


На стенде АНБ тусили и известные криптографы, выступавшие на криптографической панели конференции. Вот, например, я случайно узрел Диффи (Хеллман - это другой человек), одного из авторов известной схемы распределения ключей. Хотя если уж вспоминать историю до конца, то авторов было трое - Меркль (или Меркл) тоже был причастен к разработке этого протокола и в уже истекшем патенте США он указан вместе с Диффи и Хеллманом. Ну а чтобы уж совсем закрыть тему истории в этой заметке, то после снятия грифов секретности с ряда документов оказалось, что двумя годами ранее Малькольм Вильянсон предложил алгоритм, который является аналогом того, что придумали Диффи с Хеллманом. Но про него никто не знает и не говорит :-(


АНБ не набирало людей, но зато раздавало технологии; как бы смешно это не звучало. В АНБ запущена специальная программа Technology Transfer Program, задача которой делиться со всеми желающими технологиями, разработанными АНБ в области акустики, математики, микроэлектроники, коммуникаций, оптики и, конечно же, безопасности. В частности, АНБ предлагает запатентованные технологии обнаружения вторжений, аутентификации пользователя по лицу, обнаружения удаления SIM-карты из телефона, защиты USB, анализа защищенности и т.п. В России такое предложение было бы встречено смехом, но для дружественных США государств и компаний из них, это вполне реальное подспорье в случаях, когда надо "вчера", а разрабатывать самим нет времени.


Не знаю, есть ли в этих технологиях закладки, но АНБшный backdoor на RSAC я все-таки нашел. Вот он:

Backdoor на стенде АНБ
А еще АНБ распространяло классные раскраски и загадки для детей. Разумеется, с криптографическим уклоном. Вообще у АНБ на сайте отличный детский раздел. Можно их ругать как угодно и подозревать в чем угодно, но важность работы с подрастающим поколением они понимают и уделяют этому внимание. А у нас я по советским временам помню только гаишников, которые ходили по школам и рассказывали о ПДД. Да в старших классах приходили люди в штатском, выбирали лучших математиков и зазывали к себе на службу. Сейчас даже смешно вспоминать...


И конечно же нельзя не вспомнить про выступления регуляторов. Без бумажки, все по делу. Не со всем можно соглашаться, но и американские и российские спецслужбы в этом одинаковы. У них на первом месте - защита интересов государства и только потом все остальное. И если интересы граждан от этого страдают, то увы. Собственно об этом и говорил глава АНБ, адмирал Роджерс.


Разумеется, он не обошел вниманием и вопрос сотрудничества американских компаний с американскими же спецслужбами, к которому он призывал, но к которому готовы не все (вспоминая кейс Apple против ФБР). Об этом же говорила и генеральный прокурор США в своем выступлении. Кстати, слушая Роджерса у меня всплыла в голове известная загадка о том, чем отличаются "шпион" и "разведчик". Так и в ИБ. Когда американская спецслужба просит свои компании помочь - это угроза, а когда отечественные компании помогают ФСБ - это патриотизм. Все относительно... Поэтому у нас не доверяют американским компаниям, а у них - российским. И ничего с этим не поделаешь. Даже передача исходных кодов не сильно помогает :-( И это тоже печально. Американская компания, передавшая для анализа исходники своего софта и схемы железа, так и остается недоверенной стороной, а российская ИТ-компания, даже не отличающая аттестацию от сертификации и, разумеется, никаких исходных кодов не представляющая, будет считаться доверенным поставщиком и на ее продукцию будут советовать переходить российским госорганам.


Посетил RSAC и министр обороны США (вот у нас официальные представители МинОбороны как-то стороной обходят мероприятия по ИБ, исключая, быть может, Инфофорум, где я их видел один-два раза). Он посетил сессию, где в формате киберучений оценивалась способность США противостоять современным киберугрозам со стороны потенциальных противников - террористов, отдельных государств и блоков. Там же он выступил с краткой речью о важности кибербезопасности и государственно-частного партнерства.


Ну и в заключении пару слов о сувенирке от регуляторов. Да-да, у них была сувенирка. Блокноты и ручки АНБ, нашивки и брелоки от ФБР, мягкие игрушки... Пустячок, а приятно. АНБшный блокнот при возвращении домой я положил на самый верх чемодана в надежде, что ничего из вещей не вытащат. Ничего не вытащили :-)


Вот таким мне запомнились американские регуляторы... Нашим бы стать чуть более открытыми, цены бы им не было.

ЗЫ. Нацгвардии США на RSAC не заметил, хотя у них тоже есть свои киберподразделения. И это направление они активно развивают. Аккурат в прошлом декабре они создали 13 новых подразделений по кибербезопасности в разных штатах, задача которых помогать Вооруженным силам и Военно-воздушным силам США бороться на кибер-рубежах и готовить высококвалифицированные кибер-команды для защиты американской нации. 

7.4.16

Битва 30 директоров по информационной безопасности

Последние 2-3 недели я активно пишу то о впечатлениях о посещенной конференции RSAC, то о том, куда должна рапортовать службы ИБ и какой процент на ИБ надо тратить от ИТ-ресурсов? Скоро, всего через полторы недели у нас будет возможность объединить эти темы - в Москве состоится межотраслевой форум директоров по информационной безопасности, который может стать "русской RSAC" :-)

Чем мне нравится данное мероприятие и чем оно отличается от многих остальных, проводимых в России и в Москве в частности? Оно действительно делается директорами по ИБ (или руководящими работниками по ИБ) для таких же как они руководителей по ИБ. Как вы думаете, сколько тех, кто каждый день занимается ИБ (а не продает ее) будет выступать на форуме? Именно выступать, а не сидеть в зале и слушать. Беглый анализ программы показал, что больше тридцати (!). Это очень и очень достойный показатель, который говорит, что программа форума действительно больше рассчитана на тех, кто приходит за решением проблем, а не за тем, чтобы слушать рекламу. Конечно, представители вендоров тоже будут; куда же без них. Но их будет меньше в 2-2,5 раза, чем "говорящих" ИБ-руководителей, а это очень хороший для российских мероприятий по ИБ показатель. Я не хочу сказать, что спикерам от вендоров/интеграторов сказать нечего. Есть. Но как показывает опыт многих прошедших мероприятий, они часто "гонят" рекламу, что сказывается на качестве мероприятия и отзывах участников.

Что я для себя бы выделил в программе этого года? Несколько фишек:
  • Интервью "один на один" с Барановым Александром Павловичем "Жизнь после 8-го Центра". Кто следит за выступления Баранова отмечает, что он нередко критикует своих бывших коллег из 8-го Центра ФСБ за определенную медлительность и узколобость. А ведь еще недавно он сам был по ту сторону баррикад и задавал тон государственной политике в области криптографии. Мне будет интересно послушать, что он говорит, уйдя с государственной службы на сторону заказчика.
  • Нередкая, но от этого не менее интересная тема взаимоотношений ИБ и ИТ. В данном случае речь пойдет о взаимоотношениях на критически важных объектах, что придает новизну этой дискуссии. Ну и классический вопрос о подчиненности ИБ тоже можно будет задать участникам :-) Кстати, теме подчиненности ИБ будет посвящен и отдельный доклад
  • Очень интересной должна быть секция "Бывших не бывает. Есть ли жизнь после ИБ". И не только потому, что я буду ее модерировать :-) Просто тема интересная и люди, которые раньше занимались ИБ, а потом ушли из нее. Андрей ушел в ИТ, Варвара ушла в операционное управление, Женя запустила кучу разных стартапов. Очень интересная должна получиться дискуссия.
  • Секция "ИБ под каблуком", модерируемая Алексеем Волковым, тоже обещает быть очень интересной :-) Нечасто у нас целая секция посвящается прекрасному полу, да еще и руководителям ИБ. Предвкушаю жаркие баталии и проявления мужского шовинизма :-)
  • Год назад на питерском IDC CIO Summit я подсмотрел идею в организации круглых столов, посвященных тем или иным темам. Фишка именно в круглых столах, вокруг которых собирается 10-15 человек, обсуждающих разные важные для них темы. Известно, что в споре рождается истина, и такой формат круглых столов как раз и призван вовлечь людей в общение и сообща прийти к некоторому решению или обменяться полезными мнениями. Будет целых 10 круглых столов - по CERTам, APT, Threat Intelligence (веду я), облакам, DDoS, WAF, АСУ ТП, NGFW и SIEM.
  • В ИБальных залах в конце первого дня пройдут краткие, но зажигательные речи практиков-ибшников на разные темы - взаимодействия с силовиками при поимке хакеров,  управление взаимоотношениями с третьими лицами, получение международного сертификата специалиста по ИБ и т.д.
  • Второй день тоже стал находкой организаторов - больше никаких коротких спичей. 10 мастер-классов по 1-1,5 часа каждый. Оценка финансовой эффективности ИБ, моделирование угроз, аудит безопасности АСУ ТП, программа повышения осведомленности сотрудников по ИБ, обоснование перехода на аутсорсинг ИБ, построение собственного SOC (аккурат после предыдущего доклада :-), анализ судебной практики по защите коммерческой тайны... Очень много полезных и практичных мастер-классов.
  • Завершать мероприятие будет молодежная сессия, на которой молодежь и бизнес обсудят потребности друг друга и, возможно, найдут точки соприкосновения.
В целом в этом году программа получается очень интересной и насыщенной, с минимумом неприкрытой рекламы. Но есть у меня и одно опасение, которого я и жду и боюсь одновременно. Мы сойдемся с Димой Мананниковым в битве за голоса участников :-) К кому они пойдут? На мой мастер-класс про моделирование угроз секс‐игрушкам (да, опять), беспилотным дронам, часам Apple Watch, АСУ ТП или Интернет‐банку? Или на мастер-класс Димы по финансовой оценке проектов по ИБ? Ведь будут идти они параллельно...


6.4.16

Выставка RSA: впечатления

Только сейчас обратил внимание, что я так ничего и не написал про выставку RSA, которая проходила параллельно с конференцией RSAC, о которой я уже писал. В отличие от российских мероприятий, на которых выставка (а точнее набор стендов) просто сопровождает конференцию или наоборот конференция сопровождает выставку (например, InfoSecurity Russia), выставка RSA была самостоятельна. За нее даже платить надо было отдельно (целых 100 долларов США). И именно это, на мой взгляд, и позволило выставке быть самодостаточной и независимой от деловой программы.

В отличие от российских мероприятий на RSA компании выкладывались по полной. Это выражалось и в самих стендах, которые не только не были похожи друг на друга, но и не выглядели как сиюминутные временные конструкции.

Стенд RSA
Стенд AlienVault

Даже небольшие компании и то старались показать себя, а не строить безликие конструкции из белых "палок" и орголитовых листов.

Стенд OpenDNS
Стенд BlackDuck
Стенд Lancope

На самих стендах тоже делалось многое для привлечению посетителей. Кто-то приглашал звезд-шоубизнеса, которые раздавали автографы, кто-то предлагал виртуальные 3D-стрелялки, кто-то выставлял какие-то запоминающиеся штуки - от коровы или робота до хайтек-мотобайка или шифровальной машины Энигма.


У ряда стендистов был даже выдержан единый стиль в одежде, что тоже привлекало внимание.


Кстати, полуголых девиц в этом году не было - организаторы запретили таким образом привлекать внимание, рекомендовав участникам выставки использовать другие способы запомниться посетителям. Практически у всех была своя собственная программа презентаций, рассчитанная на все три дня конференции. Вот так, например, выглядела программа на нашем стенде.


И поскольку далеко не все посетители выставки смогли посетить конференцию, то они слушали доклады на стендах компаний. Причем практически всегда были аншлаги и все места были заняты.


Правда, одна компания у меня вызвала вопросы - FireEye. Ее стенд был прямо за нашим и я регулярно наблюдал вот такую картину на ее стенде. Выглядело странновато - у всех доклады и аншлаги, а у FireEye пустой стенд. Ну да ладно. Может мне просто не повезло и я приходил на наш стенд, когда у FireEye был перерыв.


Компании-участницы пытались завлечь на свои стенды участников не только докладами, но и различной сувениркой - световые мечи (я сыну такой притащил), кошельки для защиты бесконтактных карт, футболки, зарядки для мобильных устройств, селфи-палки, фитнес-браслеты, умные часы, дроны, подарочные карты, смартфоны, планшеты, наушники и т.п. У меня даже сложилось впечатление, что каждый участник выставки при желании мог получить какой-либо солидный сувенир или приз, а участников было много.


В первый день, до официального открытия выставки, был устроен фуршетик, который и стал началом трехдневной эпопеи под названием RSA Expo. Мясо, вино, пиво, закуски... Всего этого было много, а на многих стендах были еще "накрыты" и отдельные столы.


В этом году на выставке было представлено около 500 компаний, как именитых, так и стартапов, представляющих широкий спектр продуктов и услуг в области ИБ. Я провел анализ тем, которые представляли на стендах участники, и получилась следующая картина:

Топ13 тем выставки RSA
Я уже рассказывал на мероприятии ФРИИ о ключевых темах, интересующих отрасль ИБ.
Самые редкие темы выставки RSA

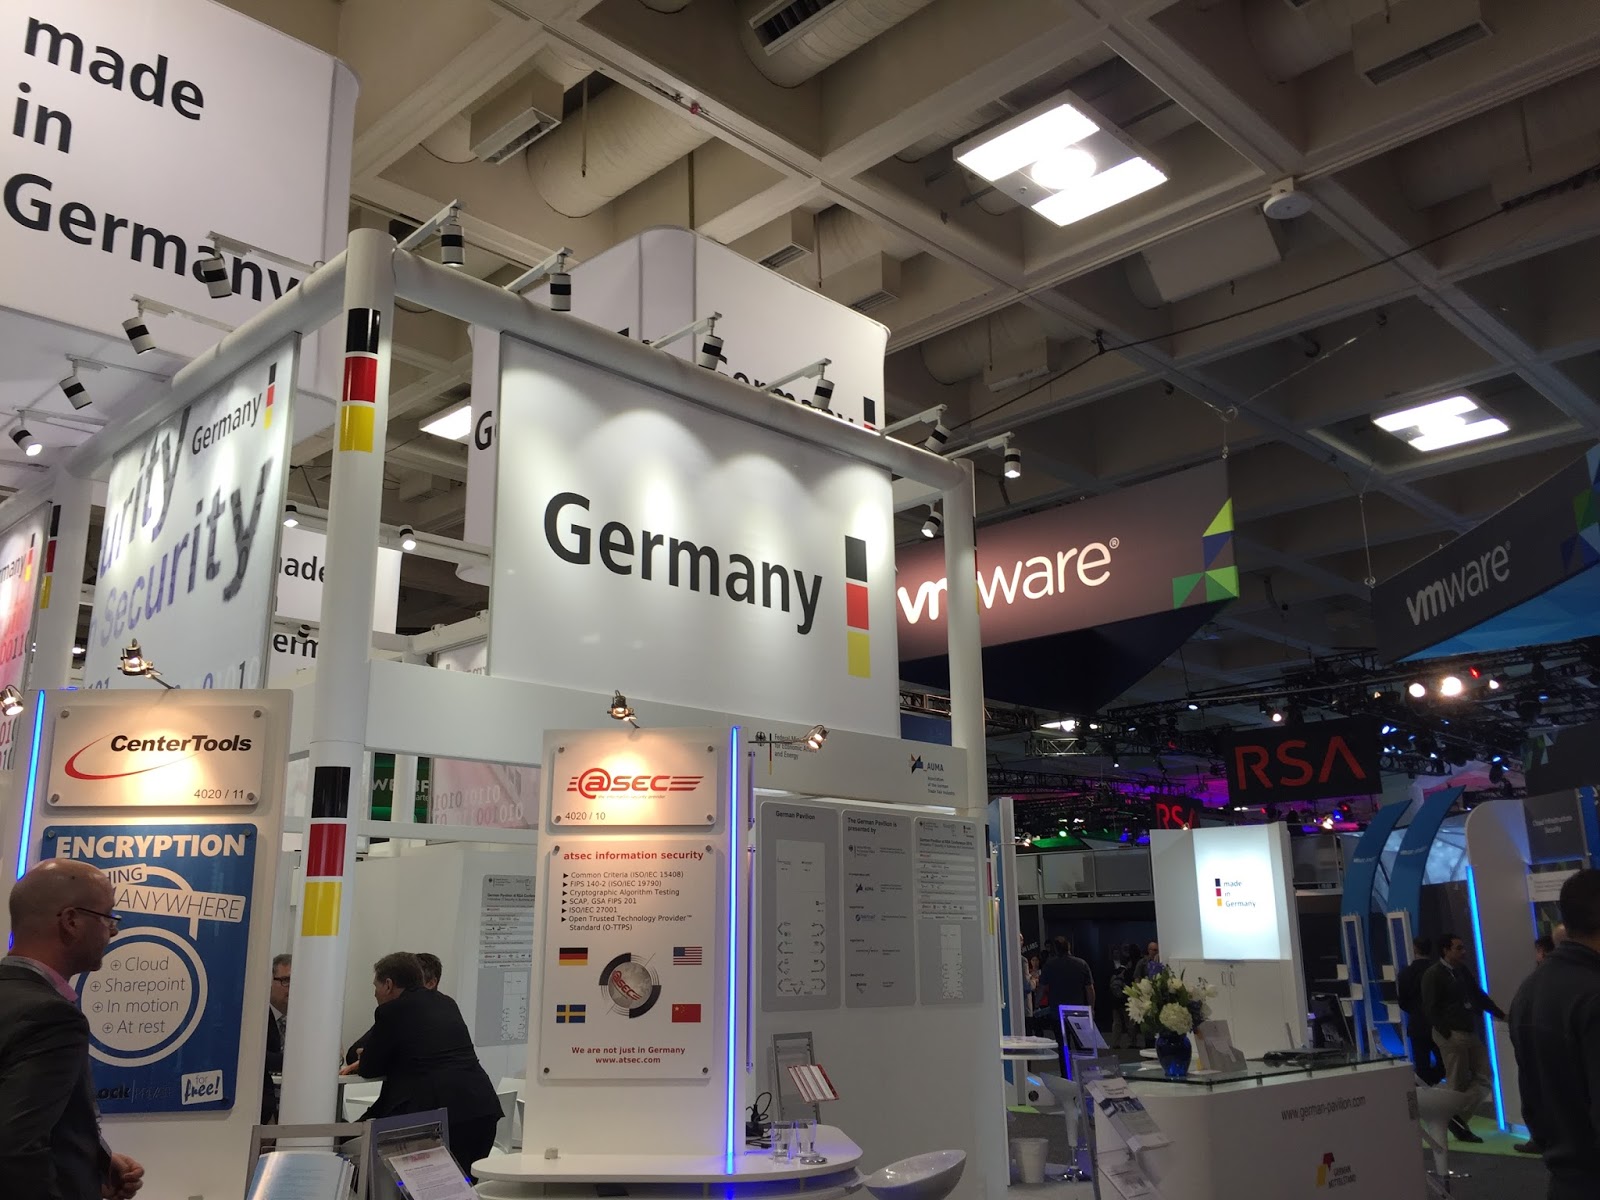
Из россиян в этом году было представлено две компании - одна явная и вторая скрывала свое происхождение. Первой была Лаборатория Касперского, которая имела солидный стенд  и хорошую презентационную программу на нем. Второй компанией была... EgoSecure, одним из владельцев которой является Наталья Касперская. Правда, русские корни EgoSecure не светила и вообще стояла на объединенном стенде Германии.


Объединенный стенды были также у Китая, Израиля и Кореи, что показывает поддержку этих государств своих инновационных компаний, желающих выйти на новые для себя рынки. У России по понятным причинам своего стенда на американской выставке не было, а вот на других выставках объединенный стенд России бывает, например, на лондонской InfoSecurity.


Вот такой мне и запомнилась выставка RSA, значительное событие в области мировой информационной безопасности.


5.4.16

Куалункуизмо в деле Mossac Fonseca

На сегодня у меня была запланирована немного другая заметка, но шумиха, поднявшаяся вокруг "утечки" из Mossac Fonseca заставила меня пересмотреть планы и жахнуть про этот инцидент, который вообще-то произошел год назад, а сейчас только стали известны его результаты. Итак, несколько фактов:

  • Из панамской компании Mossac Fonseca, занимающейся оффшрными сделками, пропали документы за 40 лет работы компании.
  • Документы попали в немецкую газету, которая распространила эти документы среди 100 с лишним медийных компаний.
  • 400 журналистов в течение года занимались анализа 11,46 миллионов документов.
  • Украденные документы составили в объеме свыше 2,6 терабайт данных.
  • Все расследования об уходе от налогов (коррупции) в высших эшелонах власти разных государств, организаций, политиков, звезд спорта и шоу-бизнеса очень красиво оформленные выкладываются на специально созданном портале.

Это если вкратце пройтись по известным фактам. Теперь несколько размышлений об этом инциденте с точки зрения информационной безопасности. Во-первых, он мне сразу напомнил историю с утечкой данных четырехлетней давности из Ernst & Young, аудитор которой сливала данные Навальному, который боролся с коррупцией. Понятно, что делалось это в благих целях, но явно незаконными методами.

Во-вторых, если провести обычные математические расчеты, то получается, что 11,5 миллионов документов было проанализировано 400 журналистами за год. Получается по 28650 документов на журналиста в год или 80 документов в день, если работать без выходных. Даже если верить заметке на securitylab.ru, раскрывающей секреты моей работоспособности, то даже мне не под силу такой ритм работы :-) 80 документов в день при условии, что у журналистов была наверное и другая работа. А ведь еще нужно было все это оформить соответствующим образом. Офигительная работоспособность.

Кстати, насчет оформления. Зайдите на портал организации независимых журналистских расследований, ссылку на который я дал выше. Очень солидная работа проделана. Хорошие ролики сняты. Инфографика, онлайн-игра... Денег это явно требовало немало.

Пробежавшись по основным новостным агентствам, обращает внимание тот факт, что почему-то все на первые страницы помещают Путина и его ближайшее окружение (кстати, буквально за день-два до публикации панамских бумаг Путин подписал очередной план борьбы с коррупцией). Потом уже пишут про Кэмерона, исландского премьера, Порошенко, Джеки Чана, Месси, ФИФА и т.п. А вот, например, про Обаму ни слова. Североамериканских политиков вообще этот скандал не затронул, судя по прессе. Cui prodest?


За год каких-либо серьезных утечек по поводу данного расследования не было и только на прошлой неделе пресс-секретарь Путина заявил, что против России готовится очередной информационный вброс. Достаточно странно выглядит, что при таком вовлечении народа эта информация год держалась в тайне и никто ее не продал, не сдал. Такой секретности можно только позавидовать.

А теперь на фоне всех странностей, которыми обросли панамские бумаги, стоит обратиться к нашей теме - к информационной безопасности. По версии самой Mossac Fonseca это был внешний взлом почтового сервера. Осталось только добавить, что это были русские хакеры и тогда все бы встало на свои места, полностью соответствуя общепринятому взгляду на хакерские проделки.

Однако если чуть подумать, то выглядит странно, что 11,5 миллионов документов за 40 лет работы компании хранились на одном почтовом сервере. Обычно почтовый сервер используется не для хранения документов в течении 40 лет. Взлом извне... Утечка 2,6 Тб данных... Врядли они хранили такие документы на Gmail. Как вы думаете, сколько времени надо, чтобы утянуть 2,6 Тб данных?.. И сколько времени надо, чтобы отследить такую активность на самой ранней стадии? Тут даже не ИБшники, а ИТшники должны были забить тревогу, так как такой всплеск сетевой активности был явно за гранью типичной картины.

Один из банковских юристов, специализирующихся на борьбе с отмыванием денег, в своем блоге написал, что по версии панамских инсайдеров, утечка была внутренней и произошла по вине экс-любовницы одного их партнеров фирмы Mossac Fonseca, также бывшей работницы этой компании. После разрыва отношений она в отместку выкрала все документы и передала немецкой прессе. Версия более правдоподобная, но местами вызывающая не меньшее количество вопросов, чем версия с внешним взломом.

Откуда у сотрудницы компании доступ ко всем документам работодателя за 40 лет? Она там архивариусом служила что-ли? И почему ее активность никто не отследил? Она жесткий диск с собой забрала, выдернув его из сервера? Или по сети столько накачала? Второй случай отслеживается элементарно путем анализа сетевого трафика. Первый случай тоже не является чем-то уж таким уникальным для его обнаружения.

Cisco CTD отслеживает утечку данных по превышению порогового значения
Мне вообще кажется, что это все спланированная акция, цель которой спровоцировать шум в международной прессе, парламентские расследования, громкие политические отставки. И все для того, чтобы скрыть или не мешать неким иным событиям и действиям, которые могут произойти (или уже произошли) в самое ближайшее время.

ЗЫ. На вопрос, а что такое куалункуизмо, упомянутое в заголовке заметки отвечаю:

4.4.16

Служба ИБ должна подчиняться СБ / СЭБ

Прошлая заметка про подчиненность ИБ ИТ вызывала шквал откликов и комментариев и в блоге, и в ФБ. Разброс мнений оказался ну очень широкий. Кто-то считает, что ИБ еще незрела у большинства компаний и поэтому ей самое место в более развитой ИТ. Многие закономерно считают, что контролерам не место под контролируемыми и поэтому ИБ надо выносить за скобки ИТ. Куда выносить? Часть считает, что вся Европа давно перешла на ИБ внутри системы внутреннего контроля (у нас, кстати, и отдельные документы Банка России говорили, что информационная безопасность - это часть СВК). Кто-то считает, что надо выносить под службу безопасности. Вот про этот вариант мы и поговорим сегодня.

Действительно ли ИБ место в службе безопасности или экономической безопасности? Это второй стереотип, связанный с ролью ИБ на предприятии. Если есть слово "безопасность", то значит надо отдать ее в СБ, которая занимается всеми аспектами безопасности на предприятии - физической, экономической и... информационной. Вроде бы логично и в Интернете можно найти немало картинок такой структуры:

или вот (для банка):
В принципе это вполне себе работоспособный вариант и во многих отечественных компаниях, особенно государственных, он и реализуется. На Западе и в Азии я особо таких случаев не встречал. Кстати, интересное наблюдение - дискуссии на тему "ИБ под ИТ" и на Западе, и в России являются очень популярными, а вот обсуждения подчиненности ИБ под службой безопасности практически не проходят.

Минусов у такого сценария хватает. Хотя задача у СБ и ИБ общая (обеспечение безопасности), миры физические и виртуальные пересекаются слабо и поэтому задачи, решаемые ИБ, не всегда понятны руководителю СБ. Зачастую у него и квалификации не хватает для этого. Все-таки у нас часто главой СБ назначают бывшего оперативника, следователя или сотрудника ФСБ, которые имеют очень поверхностное представление о том, чем должна заниматься ИБ. С другой стороны есть и плюсы. Акцент на работе с людьми, определенный авторитет (с СБ мало кто любит спорить), решение оргвопросов, взаимодействие с правоохранительными органами, борьба с инсайдерами... Но и конфликтов с ИТ не избежать...


Отсюда очередной вывод. Под службой безопасности ИБ тоже будет не очень хорошо, пусть и оргмерам и работе с людьми уделяться внимания будет гораздо больше, чем в ИТ. Опять тупик. Куда же податься CISO со своим отделом или службой? На самом деле ответ на этот вопрос прост, как это не странно. Все зависит от целей создания службы ИБ. Отсюда сразу будет вытекать место ИБ в иерархии. Например, если от ИБ требуется только compliance, то и место ей у юристов, а не в ИТ или СБ. Я сейчас не готов обсуждать вопрос, зачем нужна ИБ, которая занимается только compliance? Такие варианты тоже бывают; не часто, но бывают. В следующей заметке я попробую поставить точку в этой серии заметок, посвященных подчиненности ИБ на предприятии.

1.4.16

Конференции орнитологов как отражение ряда хакерских конференций

Осень, австралийский Мельбурн, конференция орнитологов. На секции "Обеспечение сохранности киви в естественной среде обитания" собрались орнитологи со всего мира, специализирующиеся на киви, единственном представителе рода бескилевых, часть видов которого занесена в Красную книгу со статусом "уязвимый" (Vulnerable).
Среди орнитологов затесался и директор заповедника на острове Капити (Новая Зеландия), который столкнулся с проблемой истребления киви браконьерами и который надеялся получить полезную информацию о том, как бороться с этой напастью и как защитить своих "подопечных" от угроз. Ниже краткий пересказ представленных на конференции докладов и впечатлений от них директора заповедника.

Первый доклад был посвящен анализу дыр киви. Представитель большого коллектива подвел итог долгих и продолжительных исследований:
- Мы пришли к выводу, что у киви две дыры - сзади и спереди.
- Афигеть, - подумал директор заповедника, который эту информацию знал с детства, регулярно наблюдая за киви в живой природе, а не на картинках или в книгах.
- И как мне эта информация поможет? - спросил директор с места, надеясь получить более конкретный и практичный ответ.
- Мы находимся в начале большого пути, но считаем, что уже достигли немалых результатов в своем исследовании, цель которого продемонстрировать уязвимость киви, способы нейтрализации которой будет изучена нами на следующих этапах нашего важного исследования.
- ... - у директора просто не оказалось слов и он никак не смог отреагировать на полученный ответ.

Второй доклад был посвящен хищникам - основной угрозе выживания киви.
- Интересно, - пробурчал себе под нос директор заповедника. - Очень интересно.
- Киви угрожают европейские хищники - собаки, кошки, ласки, завезенные на острова Новой Зеландии европейцами. Я провел исследование и считаю, что это происки английской королевы, которая не может смириться с тем, что Новая Зеландия не хочет быть колонией Соединенного королевства. - заявил исследователь из Аделаиды.
- Д..л, ..ять, - тихо выругался директор заповедника. - И как я это знание применю для обеспечения сохранности киви и их территории?

Третий доклад тоже был посвящен внешней угрозе. На этот раз орнитолог с плохо произносимой фамилией провел анализ общедоступных источников и пришел к выводу, что отсутствие у киви крыльев объясняется тайной операцией "Wingless", за которой стоят китайские спецслужбы, препятствующие расселению этой птицы за пределы ареала своего обитания по каким-то своим никому непонятным планам.
- Мать, да вы там офигели совсем, орнитологи хреновы. Вы хоть что-то полезное и применимое на практике можете сказать? - сокрушался директор заповедника, который уже начал жалеть о потерянном времени и даже бесплатный вай-фай на конференции не мог утешить его.

Первый после обеда доклад орнитолог из северной столицы Австралии посвятил слоновым птицам, прямым потомкам киви, которые были ростом 2-3 метра и весили до 275 кг.
- Ну, ё-маё, - директор заповедник потерял дар речи. - Да слоновая птица давно вымерла. Какой практический смысл имеет ваш доклад, если не только в живой природе, но и в заповедниках этой пернатого, но бескрылого не существует уже много столетий?

И только последний доклад на секции был напрямую посвящен вопросам безопасности киви.
Его автор придумал дезодорант для опрыскивания киви и уничтожения запаха перьев, выдающий киви хищникам.
- Маори вас задери и оттатуируй! А бегать за киви и опрыскивать их кто должен? - закашлялся директор заповедник, уже понимая, что он напрасно повелся на рекламу организаторов конференции и что перелет из Новой Зеландии в Австралию оказался бесполезной тратой времени и денег.

Так и ушел он ни с чем с конференции, попутно кляня на чем свет стоит всех этих долбаных орнитологов, которые ни черта не понимают в реальной жизни киви и способах их защиты.

ЗЫ. Все имена, названия и события являются вымышленными, и любое совпадение с реально живущими или жившими людьми, а также прошедшими или проводимыми мероприятиями случайно.